IPv6-Subnetze
Modi slaac, dhcpv6-stateful und dhcpv6-stateless; gleiche Validierungen und Fehler wie in Python
OpenKeel: die souveräne französische Cloud-Lösung mit europäischer Reichweite der inherent-Gruppe inherent entdecken
Architektur
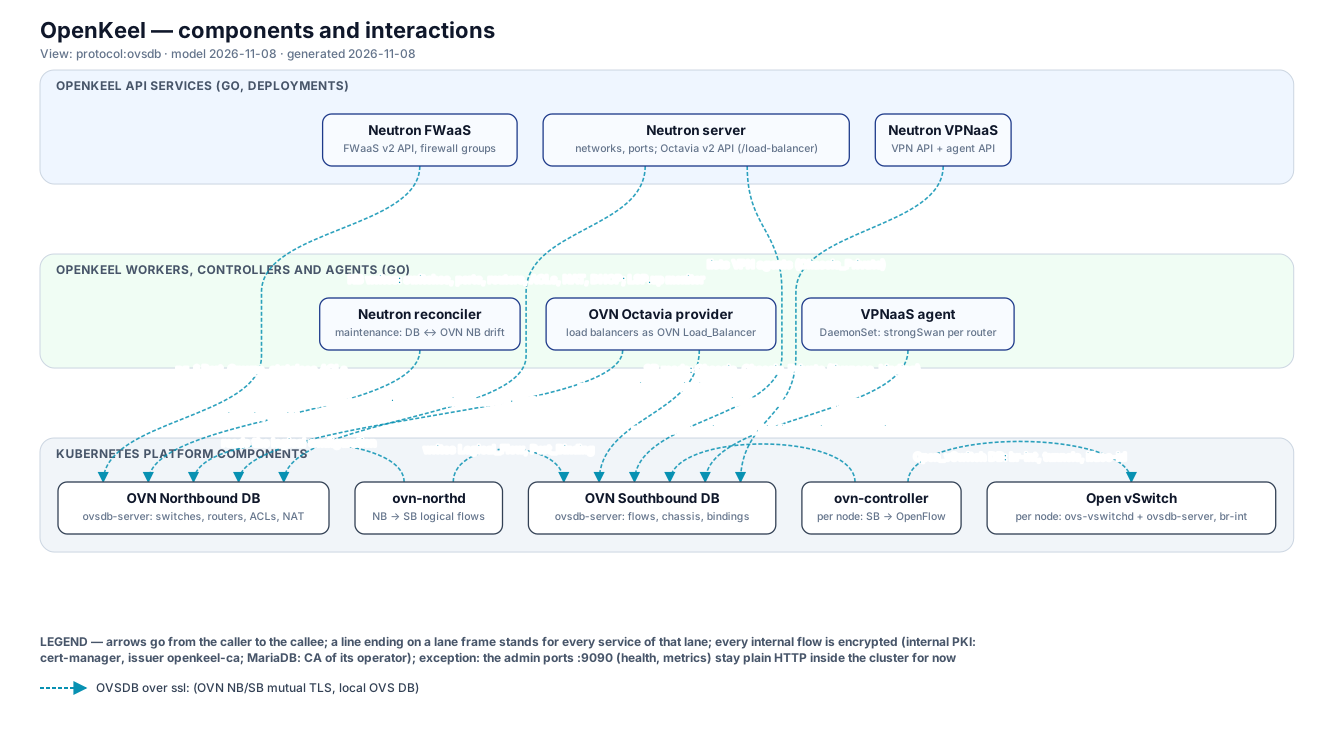
Neutron in Go schreibt das logische Modell in OVN; ovn-controller und Open vSwitch schalten die Pakete der VMs und Container.
API, MariaDB-Datenbank, IPAM, Policies; schreibt Netze, Ports, Router, Sicherheitsgruppen und Floating IPs in OVN; ein Reconciler behebt Abweichungen
Logisches Modell: Switches, Router, Ports, ACLs und Port_Groups, NAT (SNAT, Floating IPs), DHCP, Octavia-Load-Balancer
Kompiliert das Modell in logische Flows; bindet jeden Port an einen Knoten (Chassis); plant die HA-Gateways
Auf jedem Knoten: programmiert br-int per OpenFlow, Geneve-Tunnel, beantwortet DHCP, ARP und RA lokal
ovsdb-server und ovs-vswitchd: Bridge br-int, Kernel- oder Userspace-Datapath, schaltet die Pakete von VMs und Containern
Modi slaac, dhcpv6-stateful und dhcpv6-stateless; gleiche Validierungen und Fehler wie in Python
ipv6_ra_configs auf den OVN-Router-Ports: Adressierung, MTU, Metadaten-Route
In OVN geschriebene DHCPv6-Optionen; mit EUI-64 berechnete SLAAC-Adressen
ip6- und icmp6-ACLs, IPv6-Remote-Gruppen, standardmäßige IPv6-Egress-Regeln
Standardroute ::/0 zum externen Gateway; SNAT und Floating IPs bleiben IPv4
IPv6-Forwarding im Pod deaktiviert, IPv6 auf dem veth des Hosts deaktiviert
Noch nicht verifiziert: IPv6-Subnetze von Mandanten auf der realen Data Plane des Labors, die Octavia-IPv6-Tests von Tempest. Prefix Delegation, upstream als veraltet markiert, wird nicht übernommen.
 Vollbild