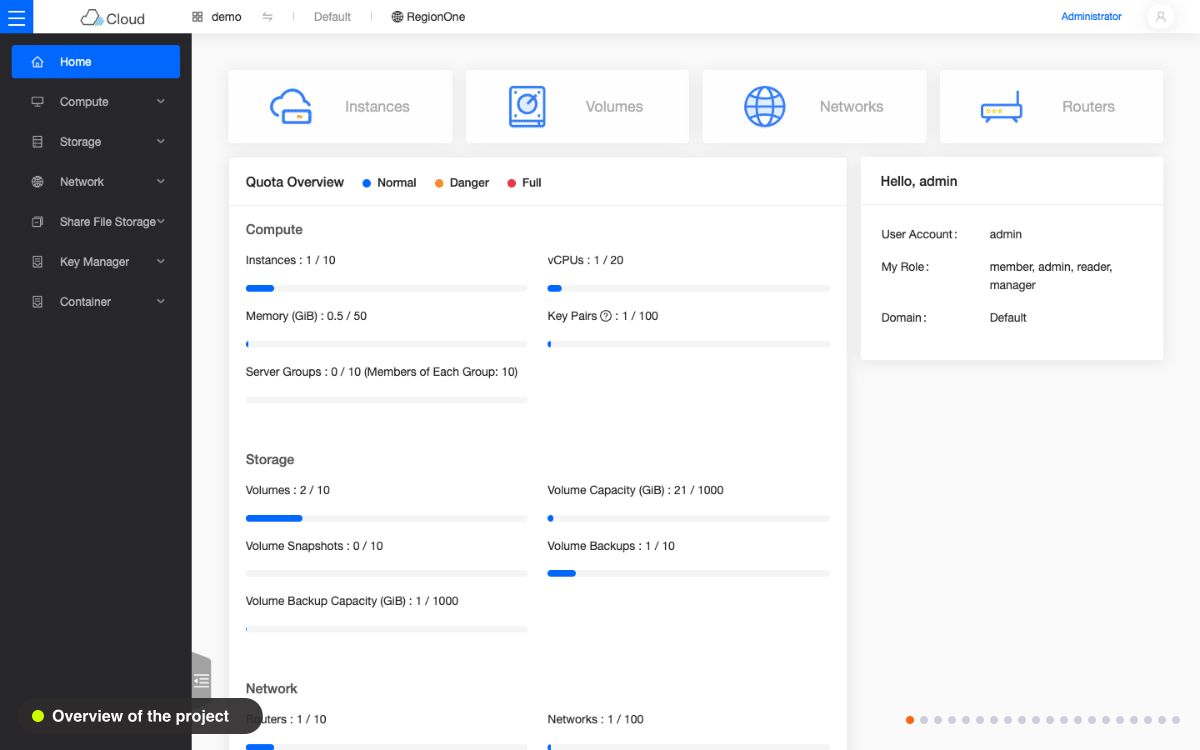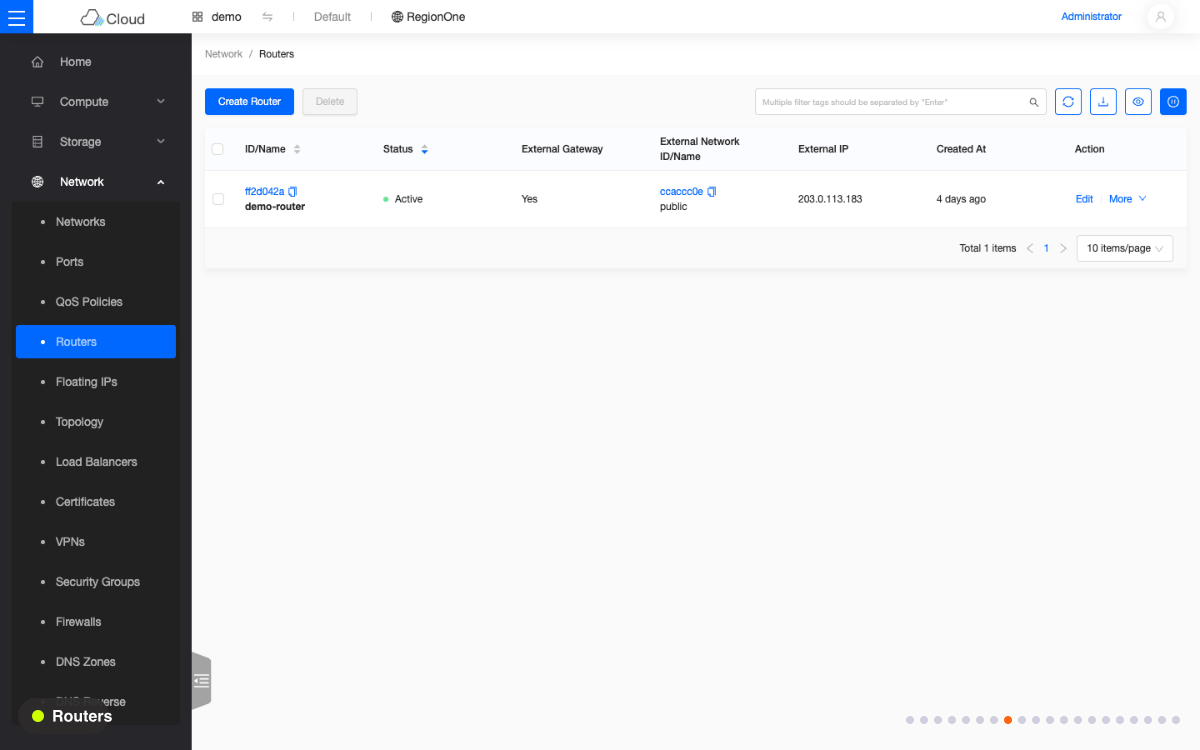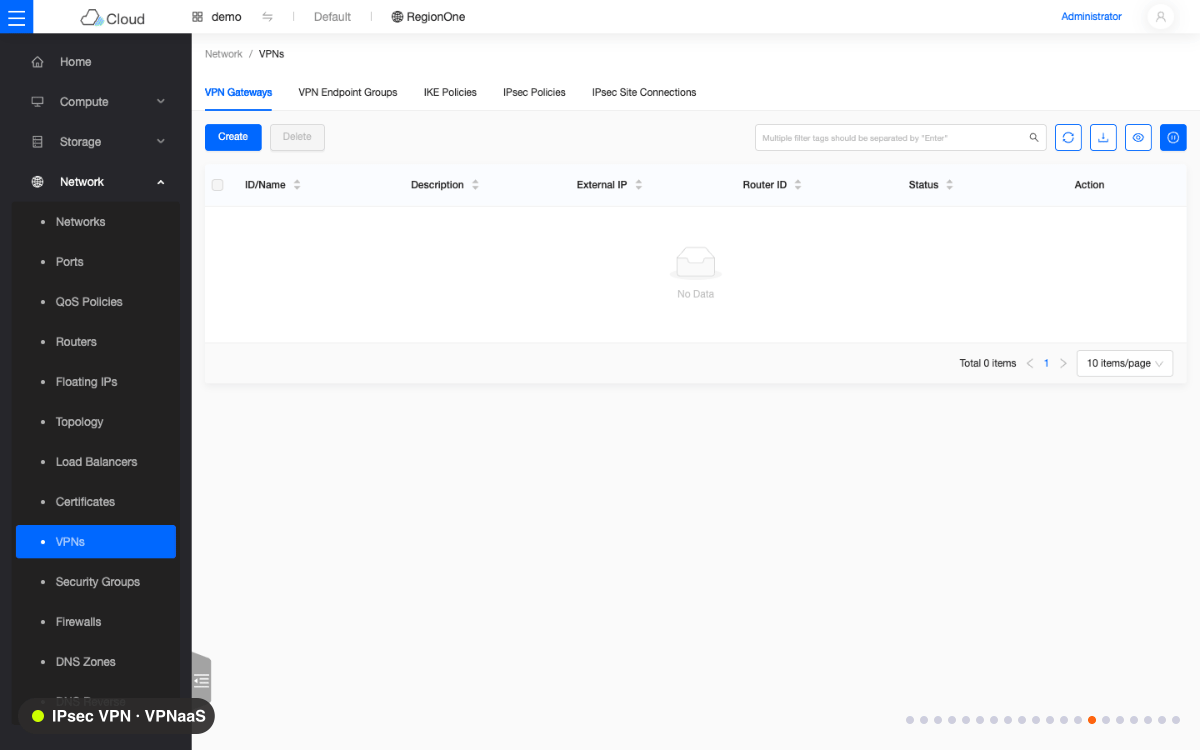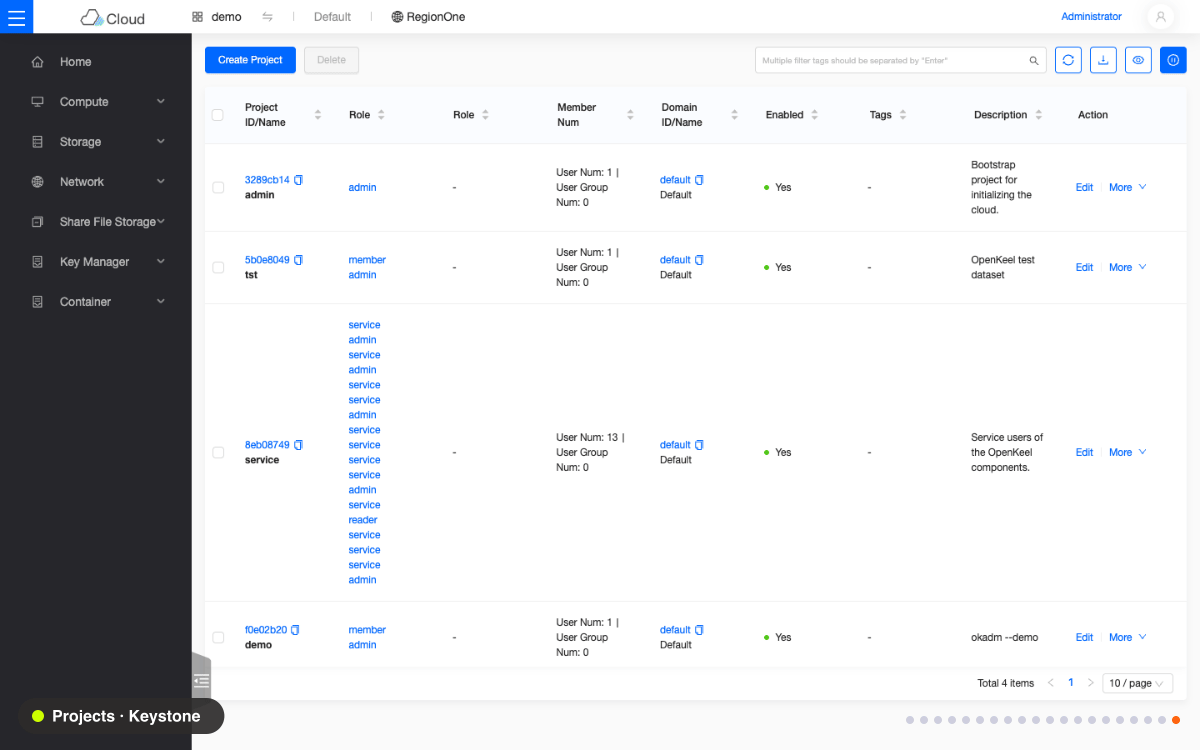
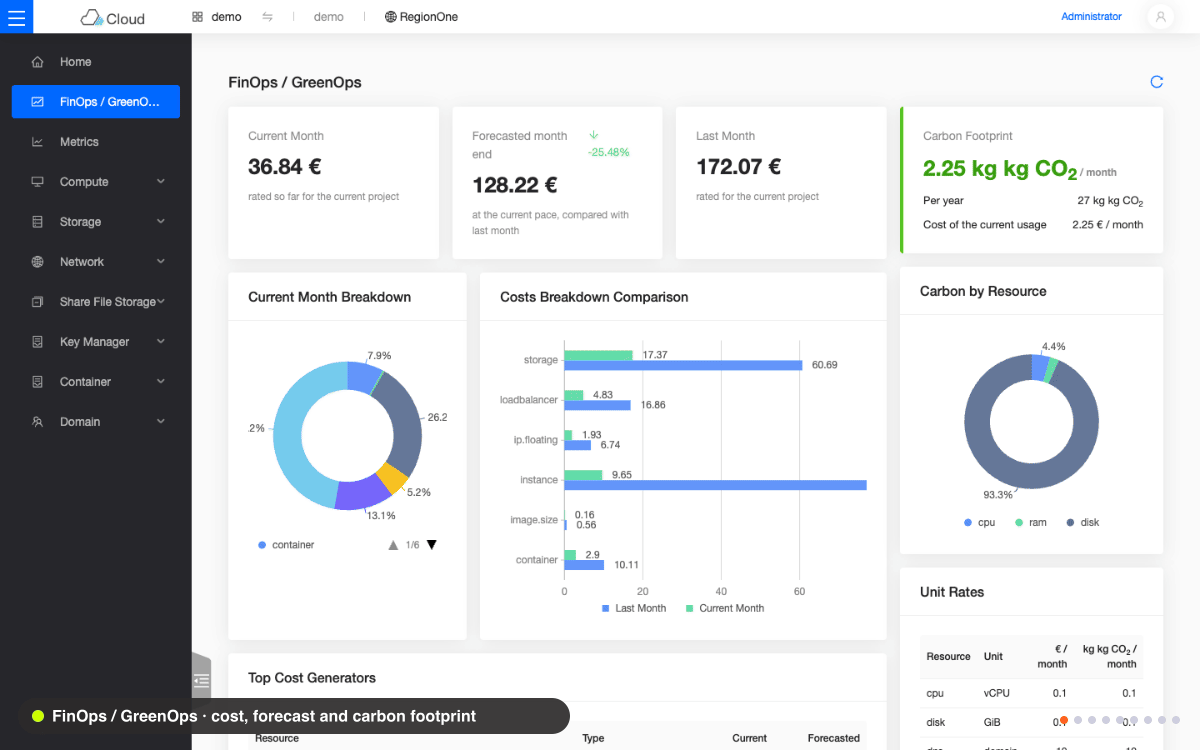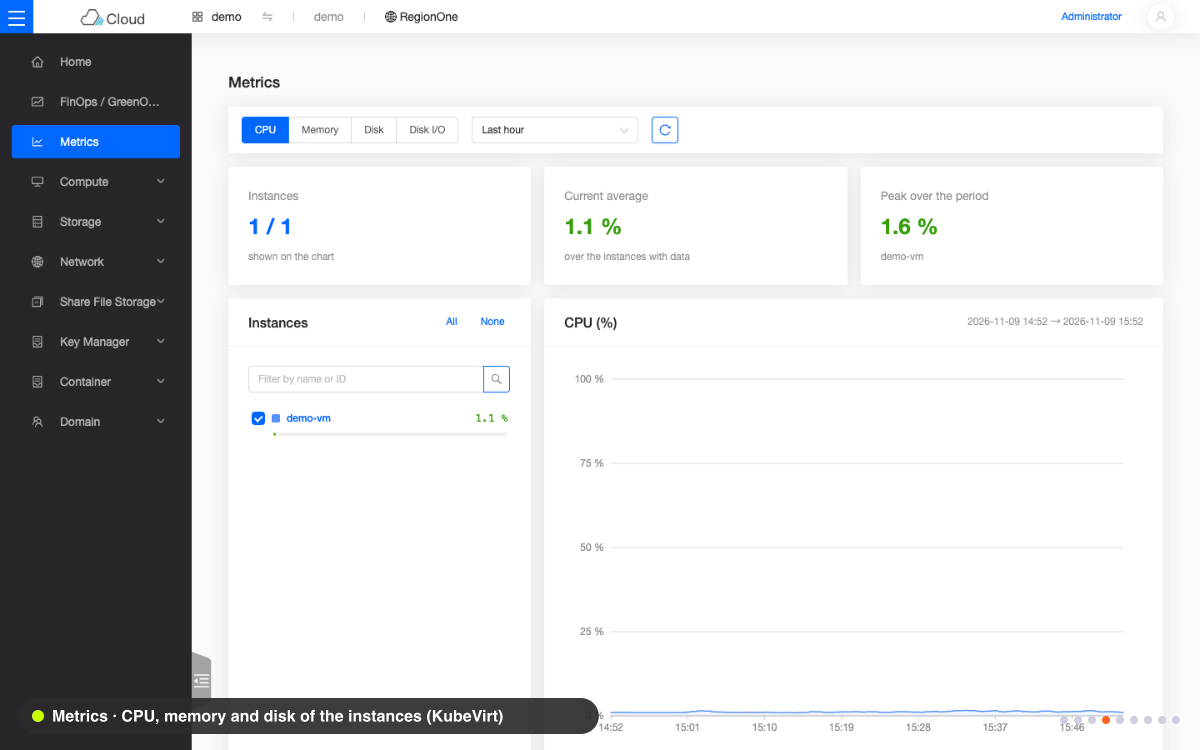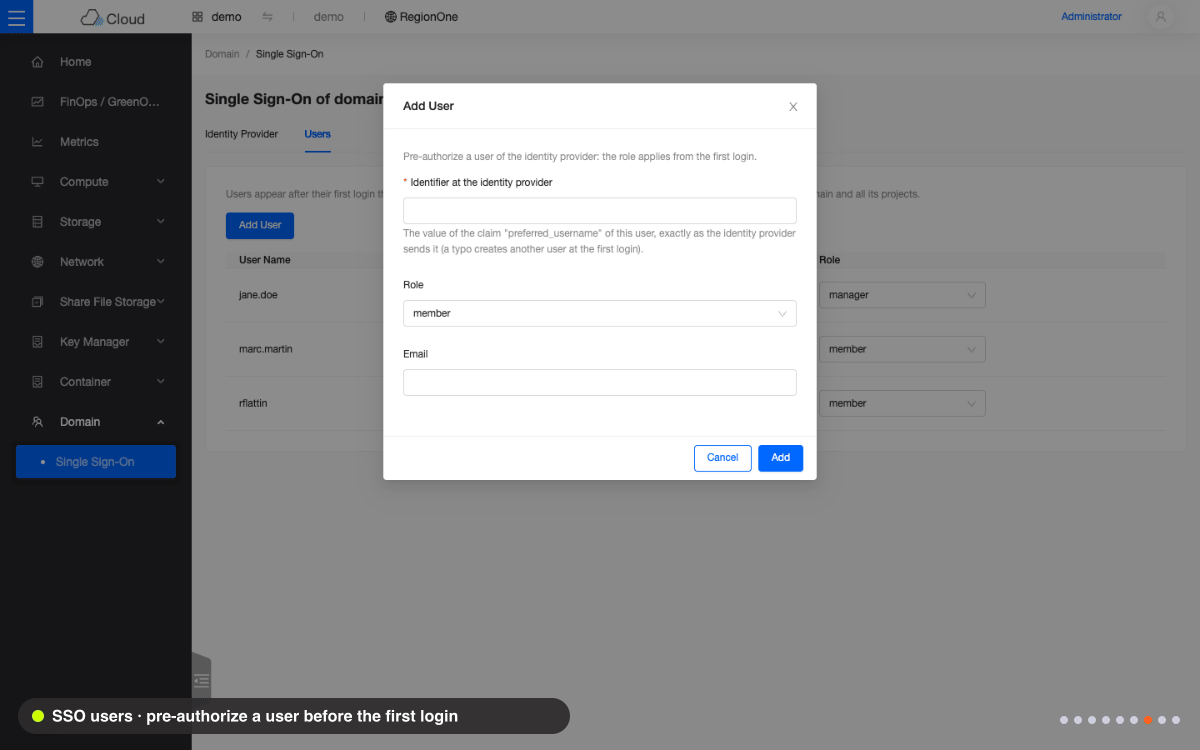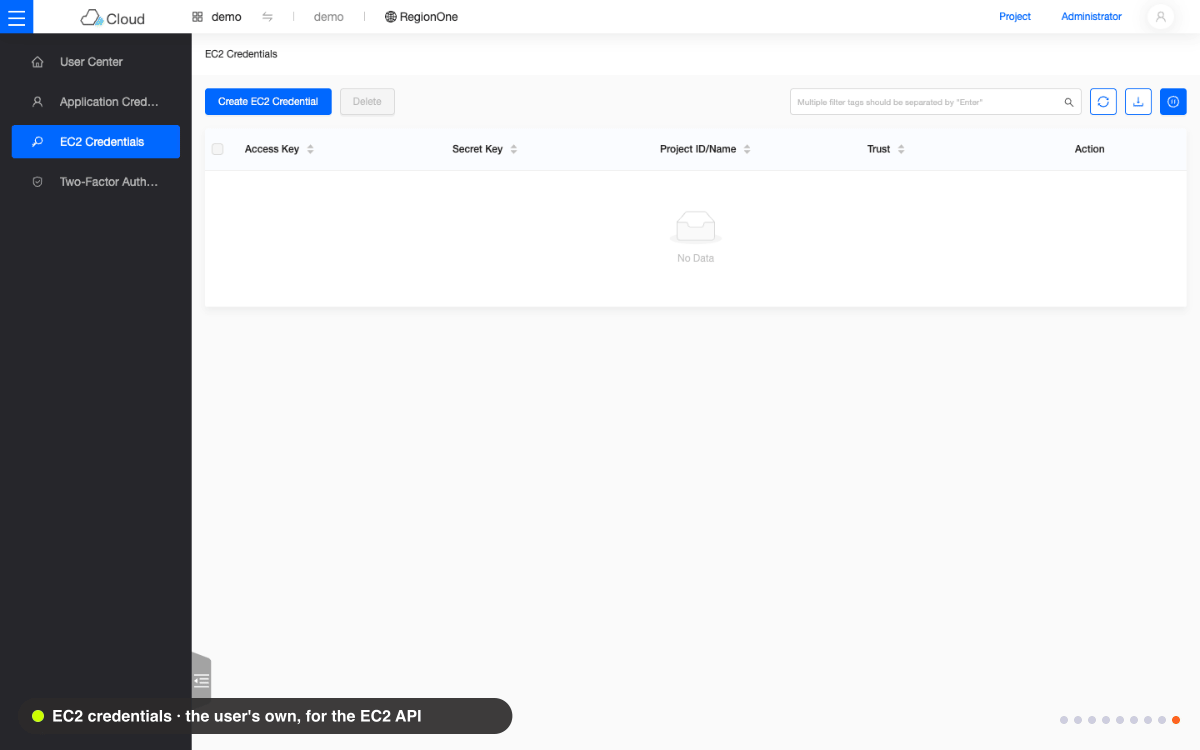
Kubernetes
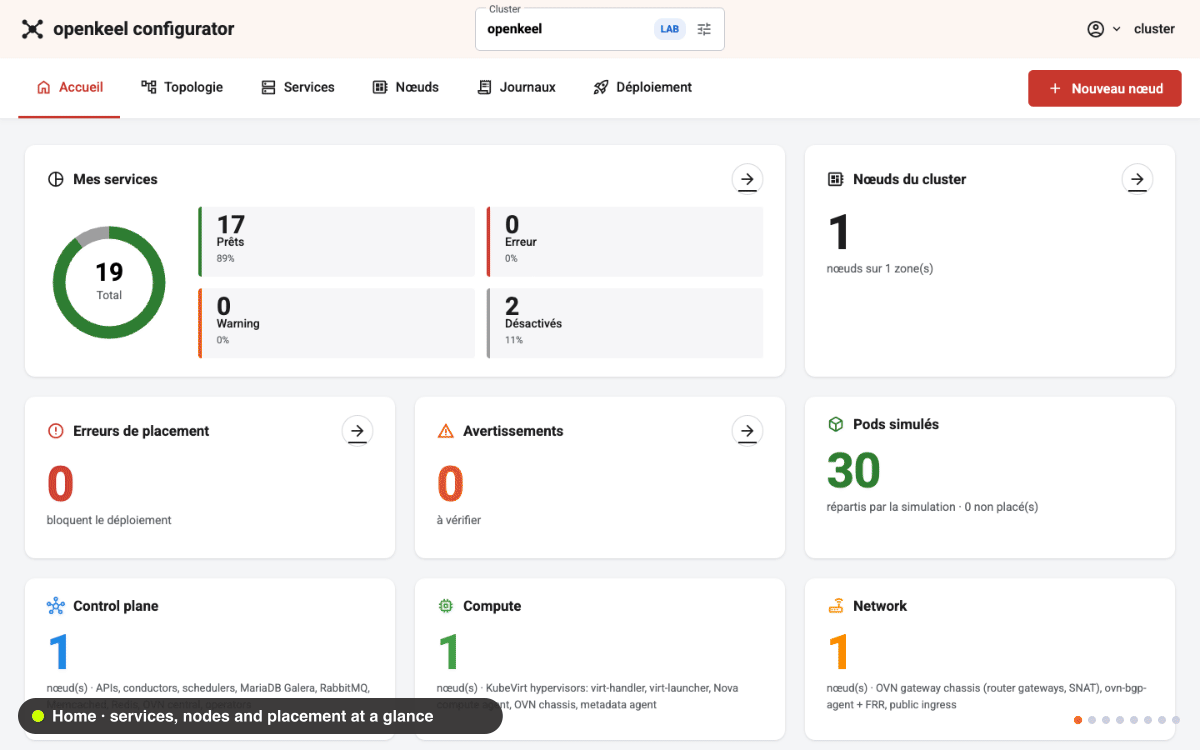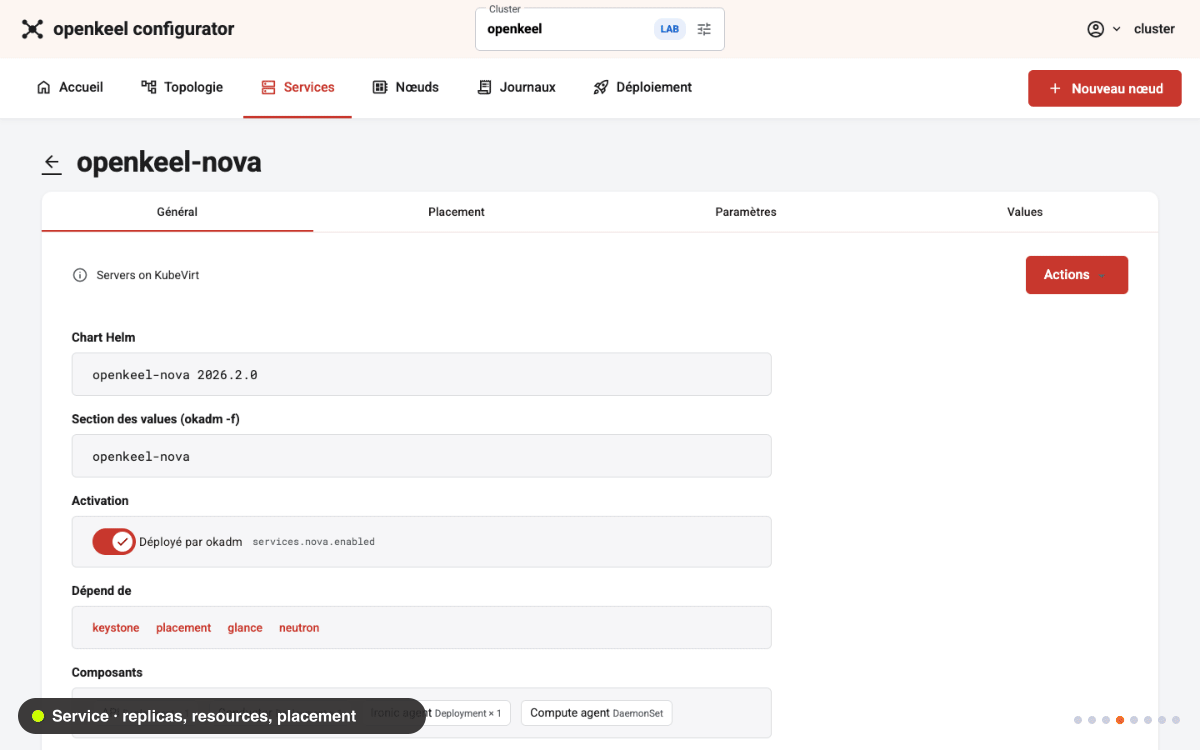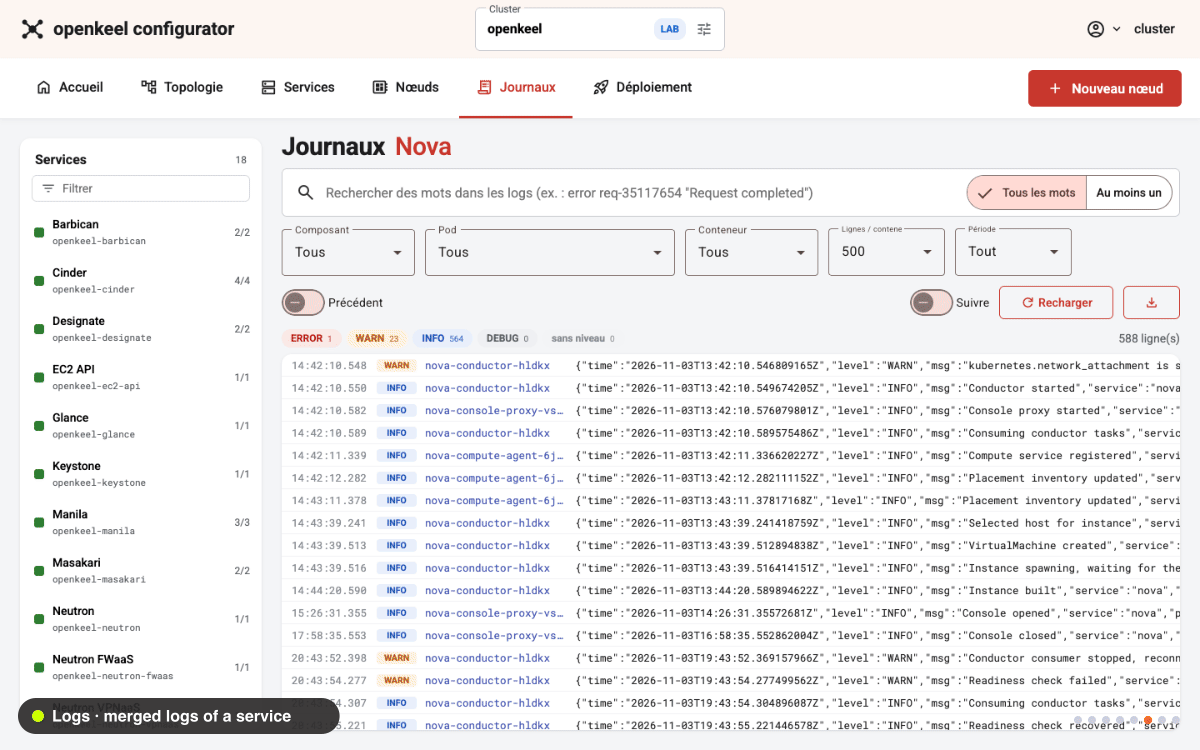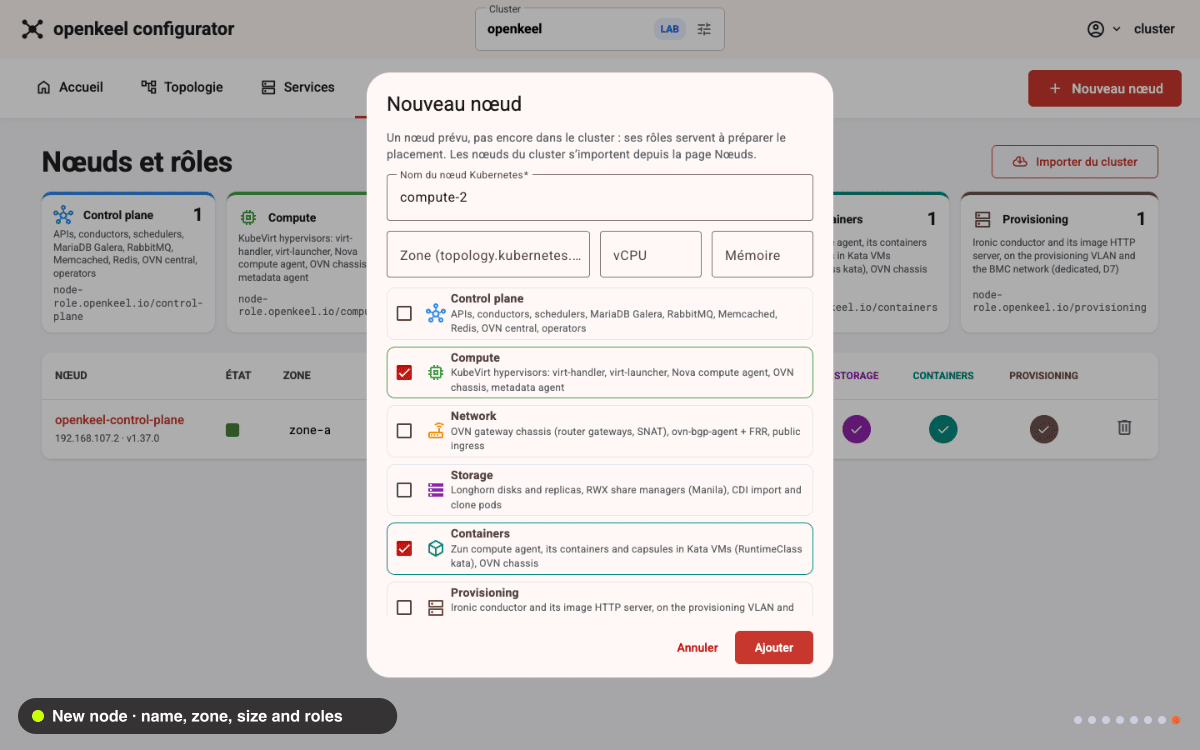
Jeder Dienst ist ein Deployment oder ein DaemonSet; Kubernetes verwaltet Replikate, Neustarts, Konfiguration und Secrets.
Mehr erfahrenOpenKeel: die souveräne französische Cloud-Lösung mit europäischer Reichweite der inherent-Gruppe inherent entdecken
Die souveräne französische Cloud-Lösung mit europäischer Reichweite der inherent-Gruppe
OpenKeel baut eine nativ mandantenfähige Cloud aus Cloud-nativen Open-Source-Technologien, ist selbst Open Source unter der Apache-2.0-Lizenz und ist konzipiert, um SecNumCloud-ready zu sein. Ihre REST-APIs sind vollständig kompatibel mit denen von OpenStack: Dieselben Module, neu geschrieben in Go, werden auf Kubernetes-Clustern bereitgestellt, und eine Kommandozeile macht Deployment und Lebenszyklusverwaltung Plug and Play. OpenKeel ist eine Cloud, die im Zeitalter der KI und für die KI konzipiert ist.
„Eine moderne, souveräne Cloud- und Cloud-native-Plattform mit einem breiten Ökosystem“
OpenKeel ist eine Lösung der inherent-Gruppe, einer französischen IT-Gruppe mit Expertise in KI, Cloud, Cybersicherheit und Konnektivität für Unternehmen und öffentliche Einrichtungen (inherent.fr).
OpenKeel basiert auf Open-Source-Software und offenen Standards und gibt Organisationen eine Cloud, die sie selbst kontrollieren: Code, Deployment und Daten bleiben in ihren Händen, auf der Infrastruktur ihrer Wahl in Frankreich und in Europa.
OpenKeel bewahrt die Verträge, die den Wert des OpenStack-Ökosystems ausmachen (REST-API, MariaDB-Datenmodell, RabbitMQ-Nachrichten), und ersetzt ihre Python-Implementierung durch Kubernetes-native Go-Dienste.
Die Data Plane wird nicht neu geschrieben: Sie wird bewährten Cloud-nativen Projekten überlassen. Kubernetes orchestriert, KubeVirt führt die VMs aus, OVN trägt die Mandantennetze, CSI stellt die Volumes bereit.
OpenKeel schreibt die Control Plane neu und überlässt die Data Plane bewährten Kubernetes-Bausteinen.
Jeder Dienst ist ein Deployment oder ein DaemonSet; Kubernetes verwaltet Replikate, Neustarts, Konfiguration und Secrets.
Mehr erfahrenNeutron schreibt Netze, Router, ACLs und NAT in OVN Northbound; das VM-Netz bleibt vom Pod-Netz isoliert.
Mehr erfahrenNova-Instanzen sind VirtualMachines; CDI importiert die Glance-Images in Volumes.
Mehr erfahrenCinder-Volumes laufen auf Rook-Ceph, Longhorn, NetApp, Huawei Dorado oder unserem eigenen Pure-Storage-Treiber; Manila-Shares laufen über NFS-Ganesha, S3 und Swift über Ceph RGW.
Mehr erfahrenZun führt jeden Container in einer eigenen MicroVM aus: ein Kernel pro Container, sein Neutron-Port als einziges Netz.
Mehr erfahrenMasakari stützt sich auf Node Healthcheck und Self Node Remediation; Designate veröffentlicht über ExternalDNS.
Mehr erfahrenDas Keystone-Modell (Domains, Projekte, Rollen, Policies) unterteilt die Cloud in Mandanten. Mandanten haben keinen Zugriff auf Kubernetes: Nur die OpenKeel-Dienste erstellen Pods, VMs und Volumes.
Jede VM-NIC ist an einen eigenen Neutron-Port in OVN angeschlossen, ohne Schnittstelle im Pod-Netz; ein CNI-Schutzmechanismus schließt die Wege zum Knoten. Manila erstellt ein NFS-Gateway im Mandantennetz, und Zun isoliert jeden Container in einer MicroVM.
SecNumCloud, die Qualifizierung der ANSSI, gilt für einen Dienst und seinen Anbieter, nicht für eine Software. OpenKeel ist so konzipiert, dass ein Anbieter eine darauf aufgebaute Cloud qualifizieren kann: Es stellt sich keiner technischen Anforderung in den Weg und liefert die Mechanismen und Nachweise, die das Audit verlangt.
Jede Anforderung wird offen verfolgt: was heute konform ist, was in Arbeit ist und was noch weiterzuentwickeln ist, jeweils mit seinem Nachweis im Code.
Eine OpenKeel-Komponente ersetzt das Original, ohne dass Clients, SDKs, Terraform, Tempest oder benachbarte Dienste es bemerken.
Die OpenStack-Dienste, aus ihrem Upstream-Code spezifiziert und dann in Go generiert, jeder mit seiner Reverse-Spec, seinem Diagramm und seinen Tests.
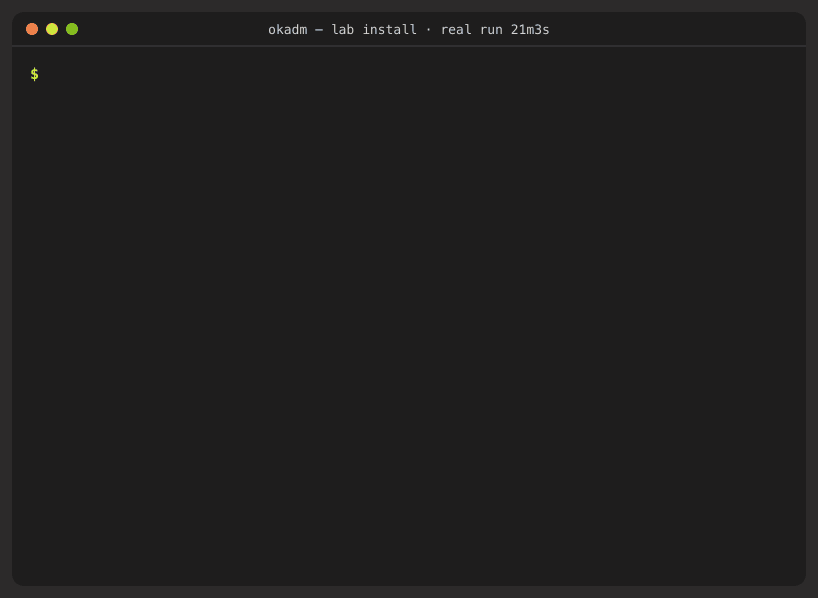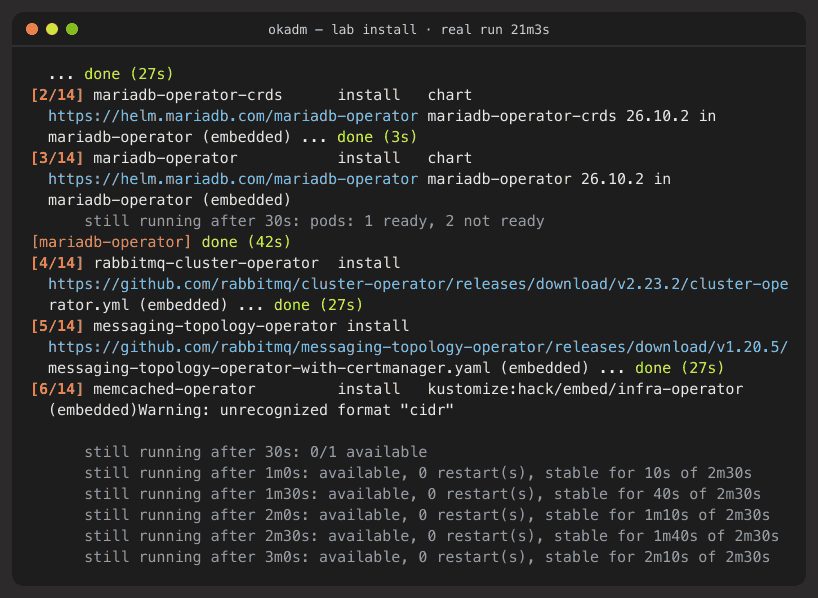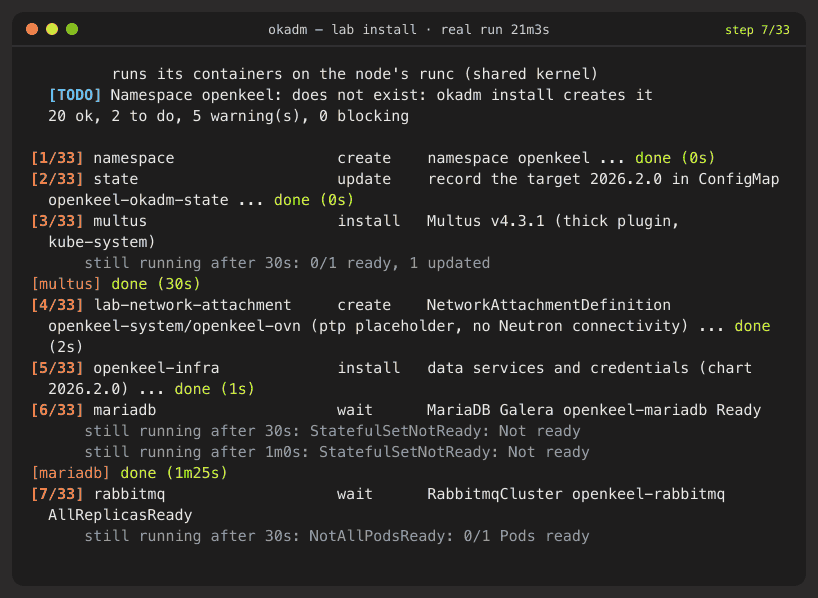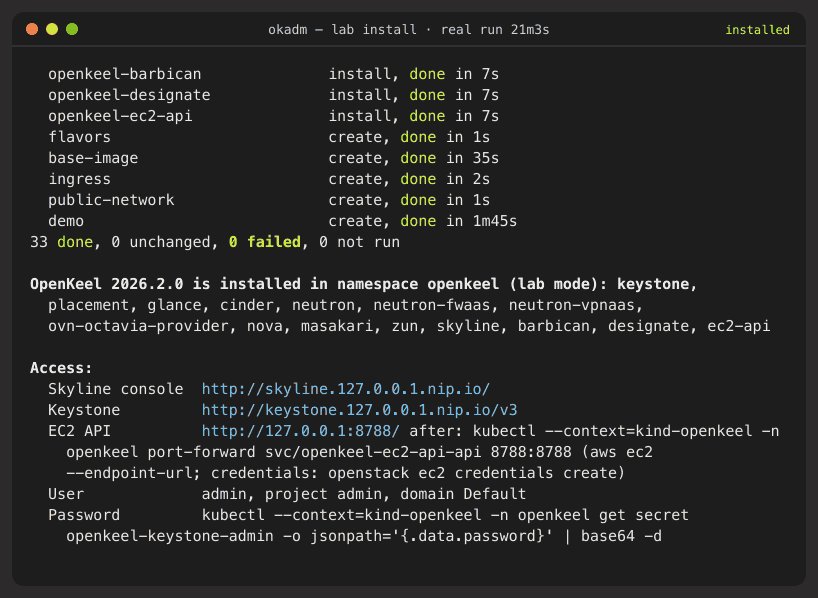
okadm ist ein Go-Binary, das client-go, das Helm SDK und die OpenKeel-Charts einbettet. Es prüft den Cluster, installiert die fehlenden Operatoren, dann die Datendienste und die Komponenten in der Reihenfolge ihrer Abhängigkeiten und setzt dort fort, wo es angehalten hat.
okadm plan    --mode lab                                # does the cluster fit? what is missing?
okadm install --mode lab --create-kind --ingress --demo  # kind cluster, Traefik, Skyline, demo project
okadm status                                            # version, Helm releases, pod state
okadm upgrade --version 2026.2.1 # one component at a timeDie wesentlichen Antworten, um OpenKeel zu verstehen.
Die souveräne französische Cloud-Lösung mit europäischer Reichweite der inherent-Gruppe. Sie schreibt die OpenStack-Dienste in Go auf Basis Cloud-nativer Technologien (Kubernetes, OVN, KubeVirt, CSI) neu. Ihre REST-APIs sind mit denen von OpenStack kompatibel, und sie wird mit dem CLI okadm auf Kubernetes bereitgestellt.
Die inherent-Gruppe, eine französische IT-Gruppe mit Expertise in KI, Cloud, Cybersicherheit und Konnektivität für Unternehmen und öffentliche Einrichtungen.
Die Apache-Lizenz 2.0, die Lizenz von OpenStack: Der Code darf verwendet, geändert und weitergegeben werden, auch kommerziell, mit einer ausdrücklichen Patentlizenz; die Lizenz und die Urheberrechtshinweise begleiten jede Kopie, und Änderungen werden als solche gekennzeichnet.
SecNumCloud (ANSSI) qualifiziert einen Dienst und seinen Anbieter, keine Software. OpenKeel ist SecNumCloud-ready konzipiert: jeder interne Fluss in TLS, ein CADF-Audit-Trail auf jeder API, OpenStack-RBAC, Barbican mit einem HSM, Kata-Isolation für Container, signierte Images mit SBOM in einer kontrollierten Registry. Was heute konform ist und was sich noch weiterentwickeln muss, Anforderung für Anforderung, steht auf SecNumCloud-ready.
Ja: Jede Komponente behält die Pfade, Parameter, HTTP-Codes, Fehler-Bodies, Microversions und Policies des Originals. Clients, SDKs, Terraform, Tempest und Skyline bemerken keinen Unterschied. Bekannte Abweichungen sind in der Datei docs/CONFORMANCE.md jedes Moduls aufgeführt.
Endpunkte, Fehler, Interaktionen, Szenarien und Rewrite Pack jedes Upstream-Repositorys.
DurchsuchenÜbersicht, Plattform, pro Dienst, pro Protokoll und Knotenplatzierung.
Ansichten ansehenDie Referenzpräsentation des Projekts, als PowerPoint und PDF.
Herunterladen