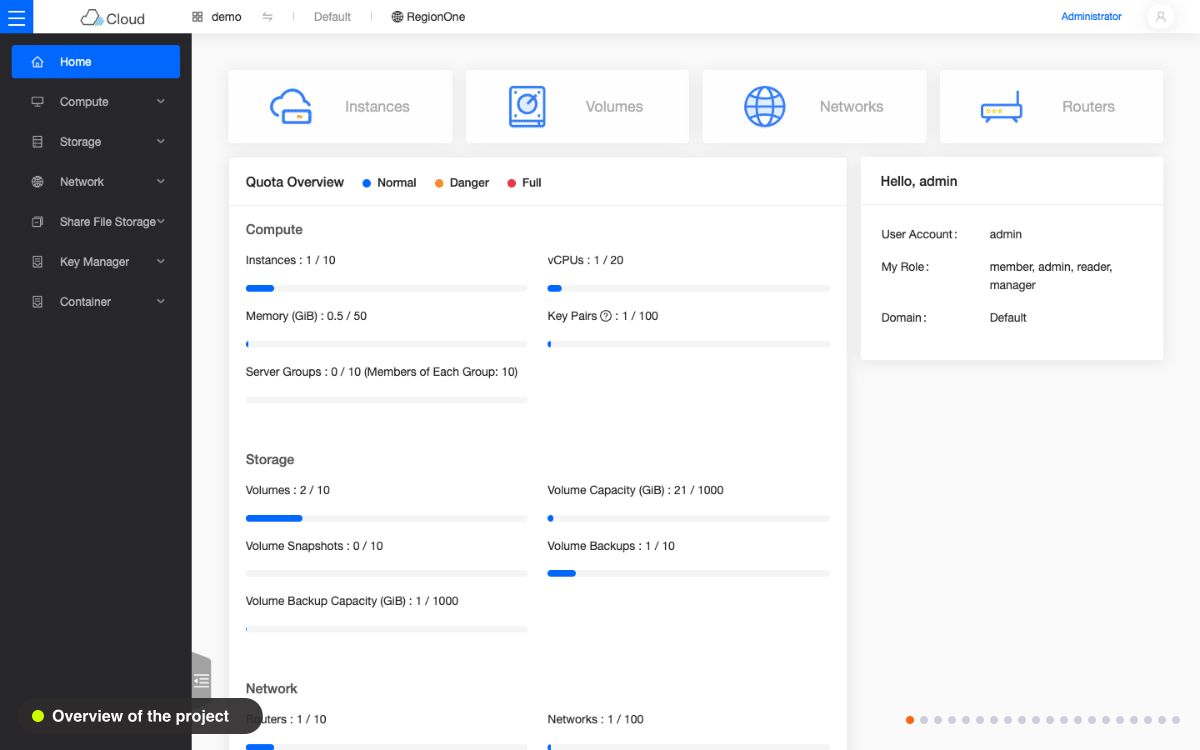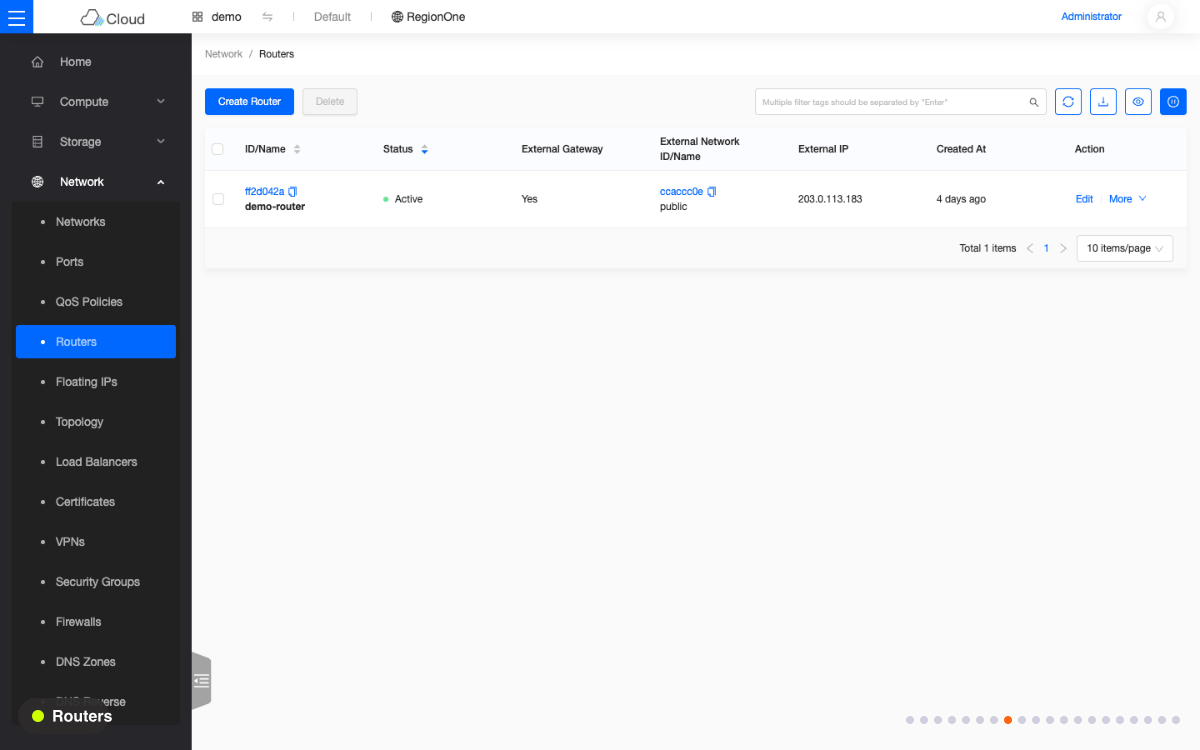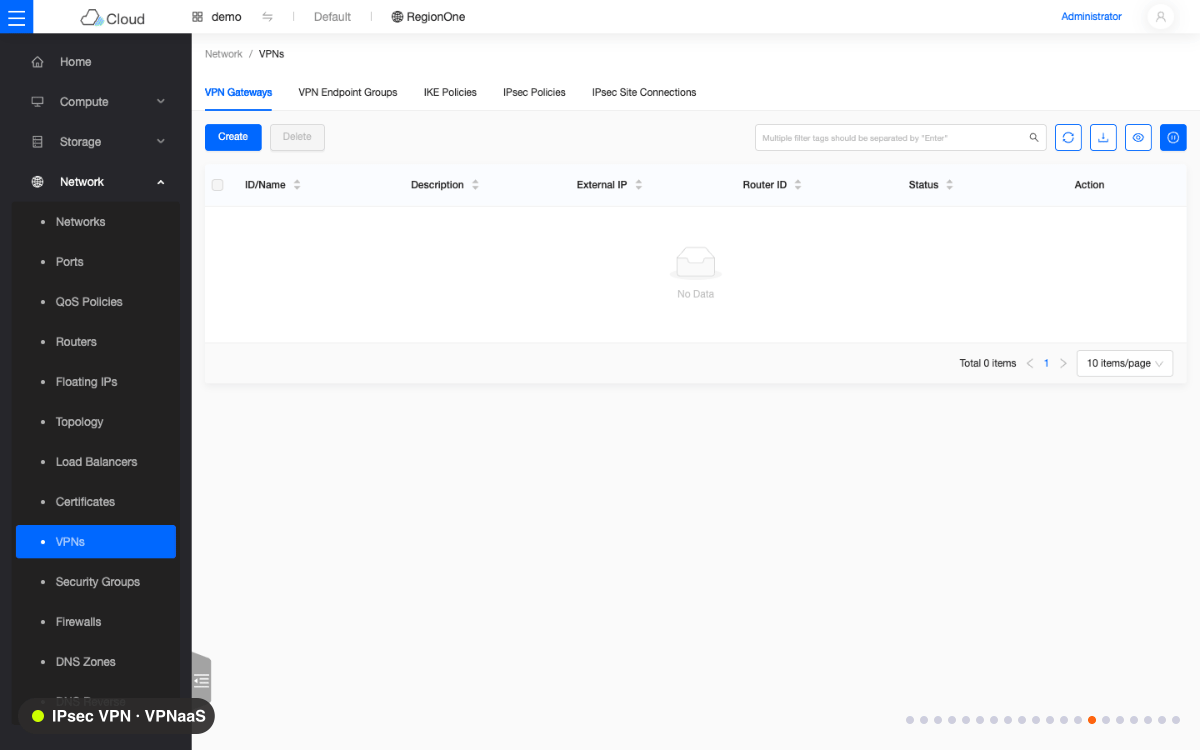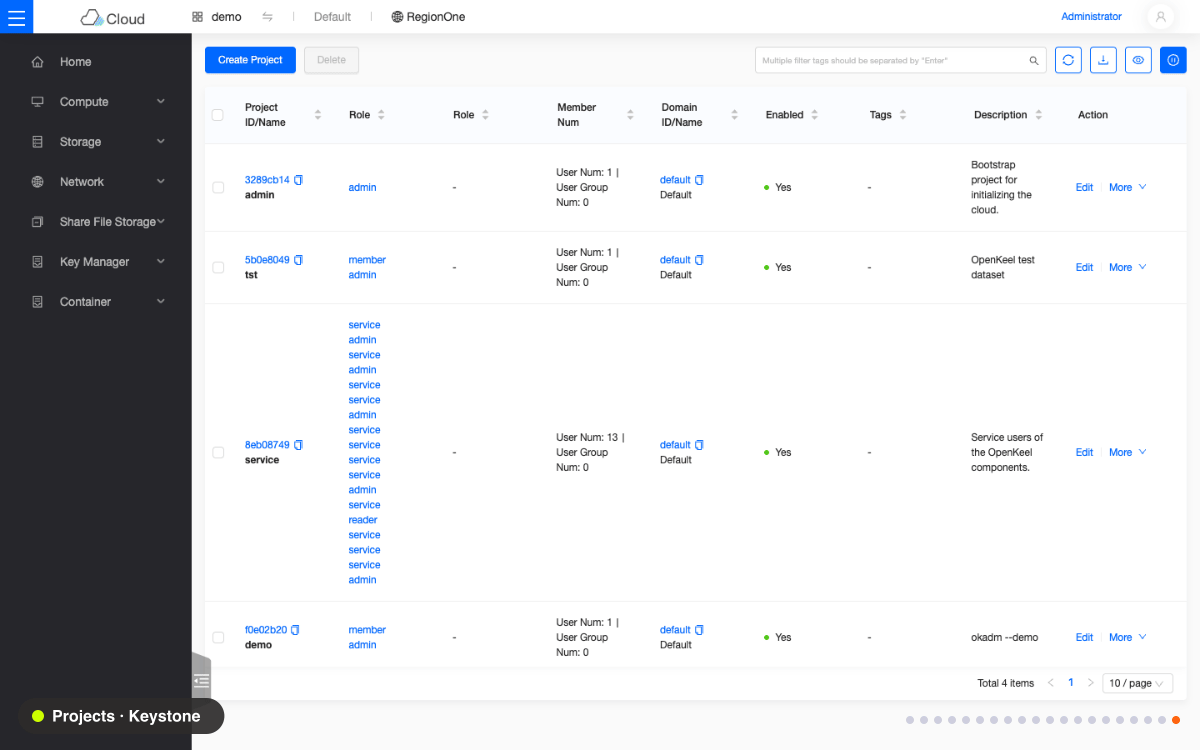
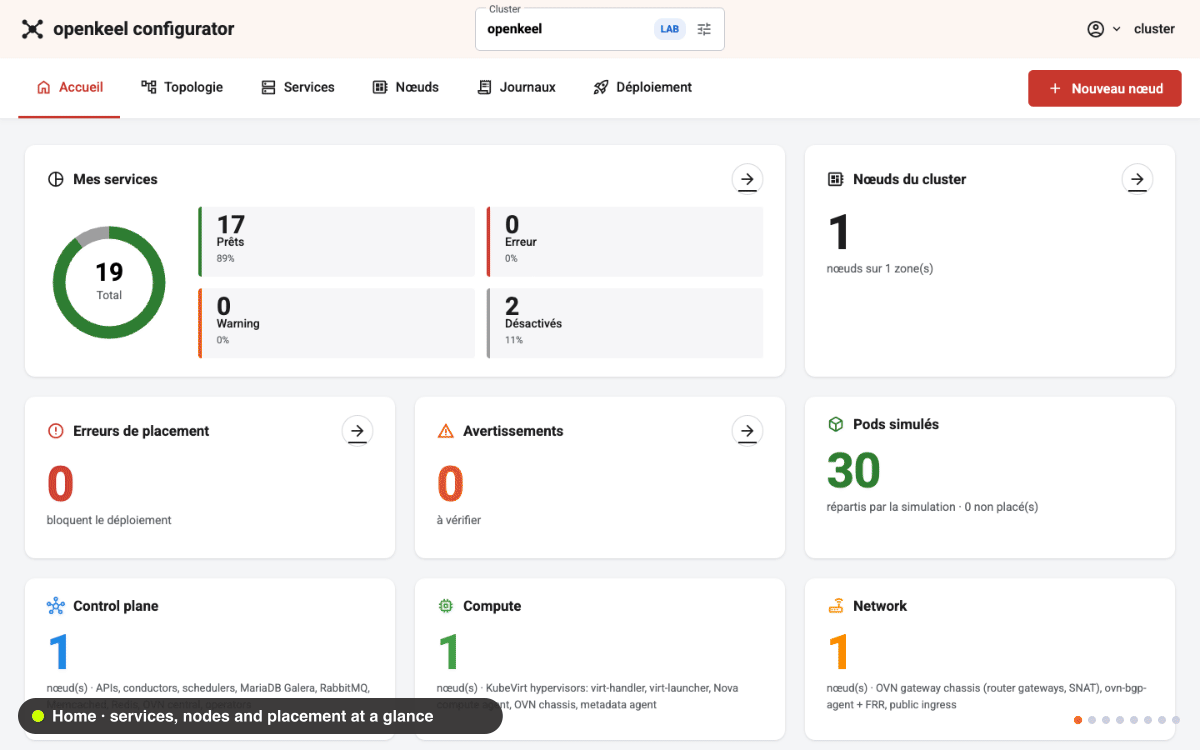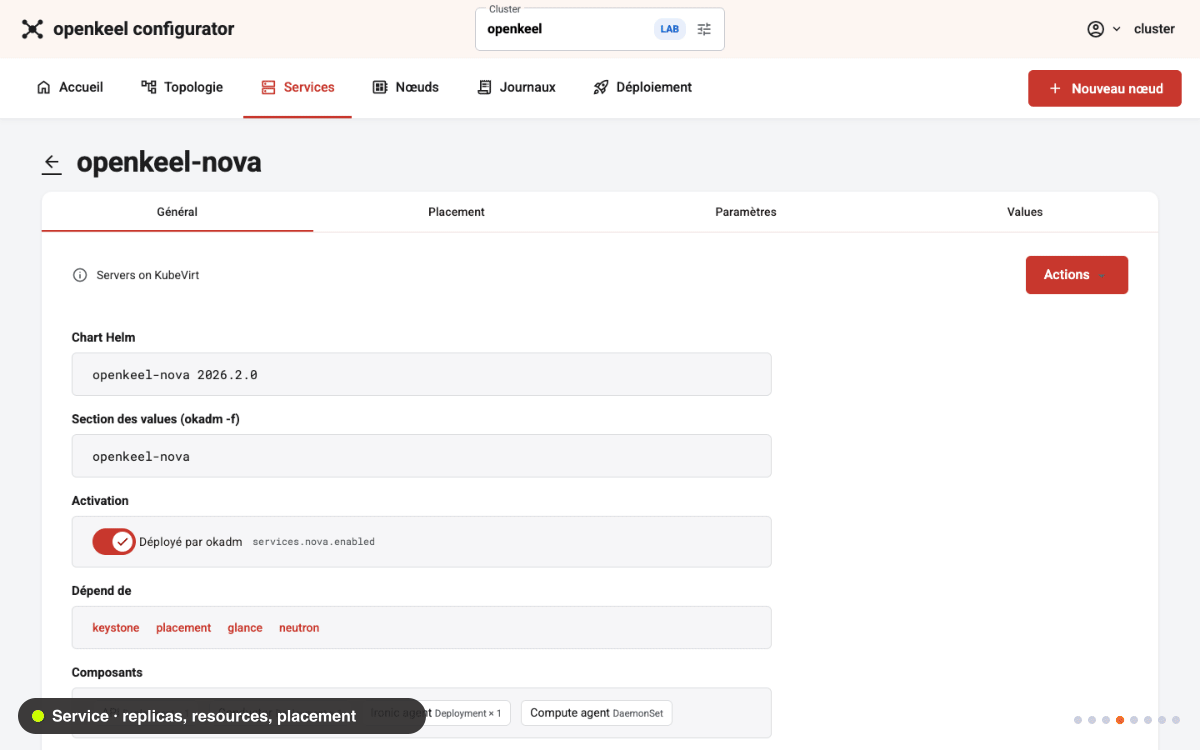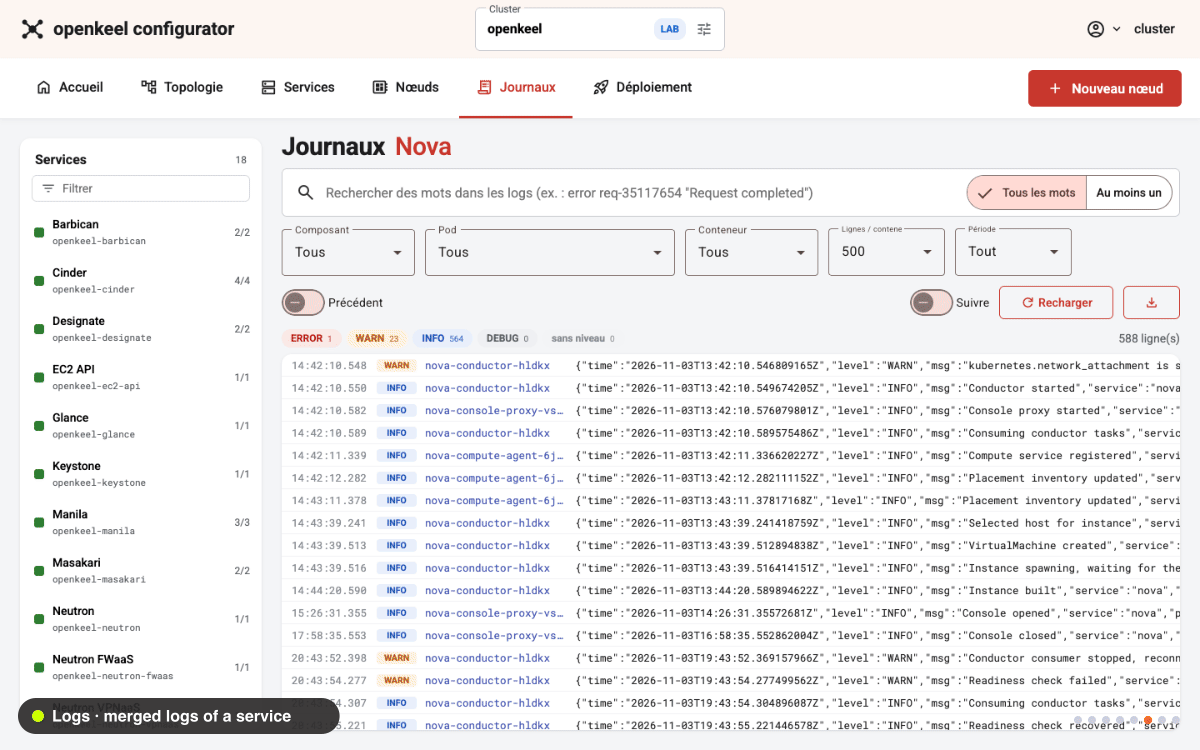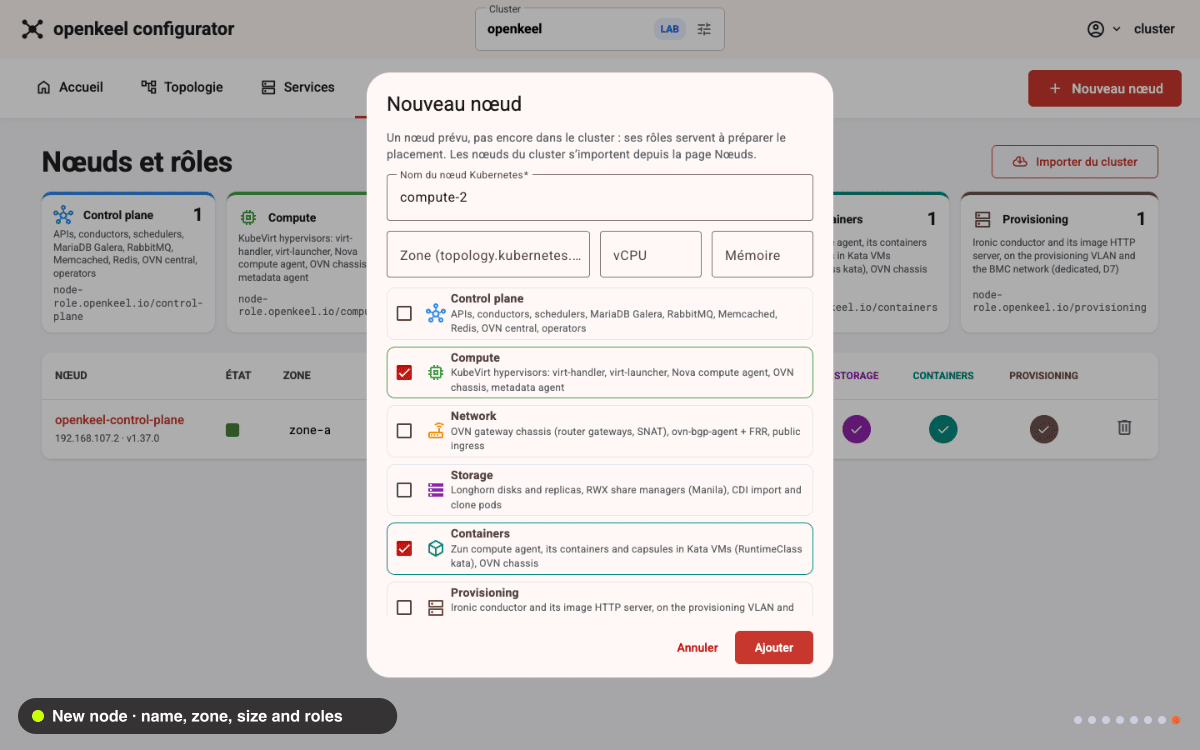
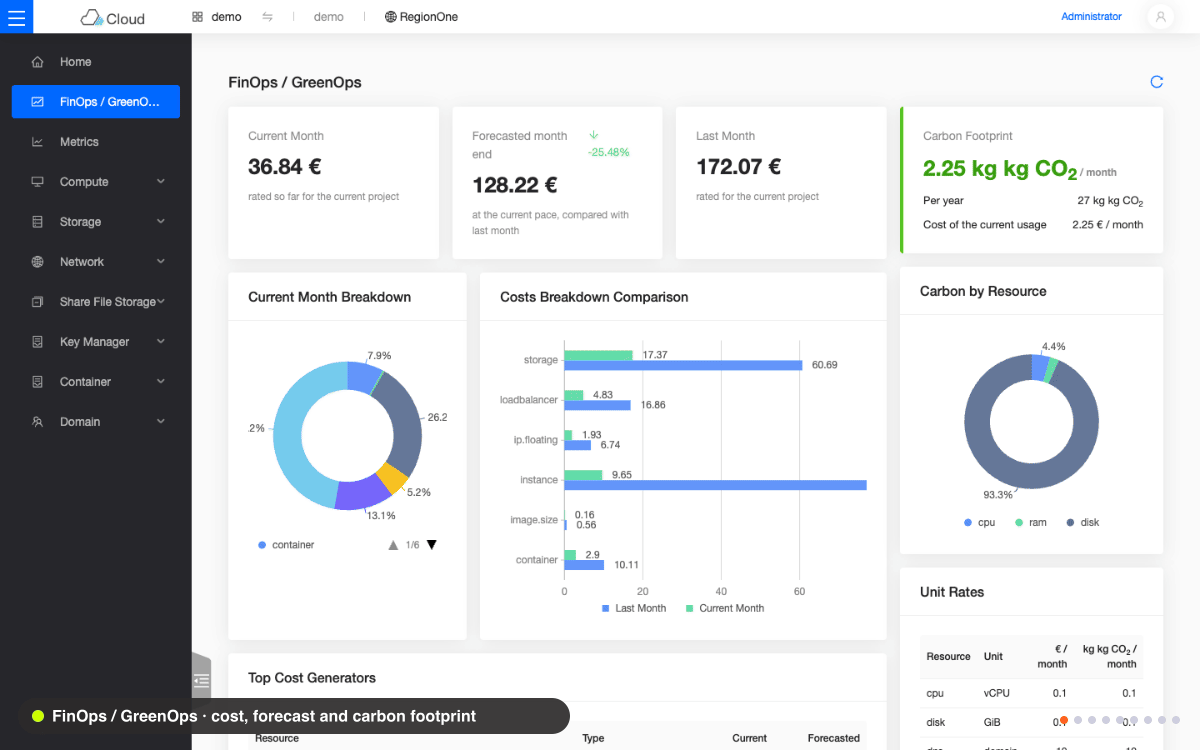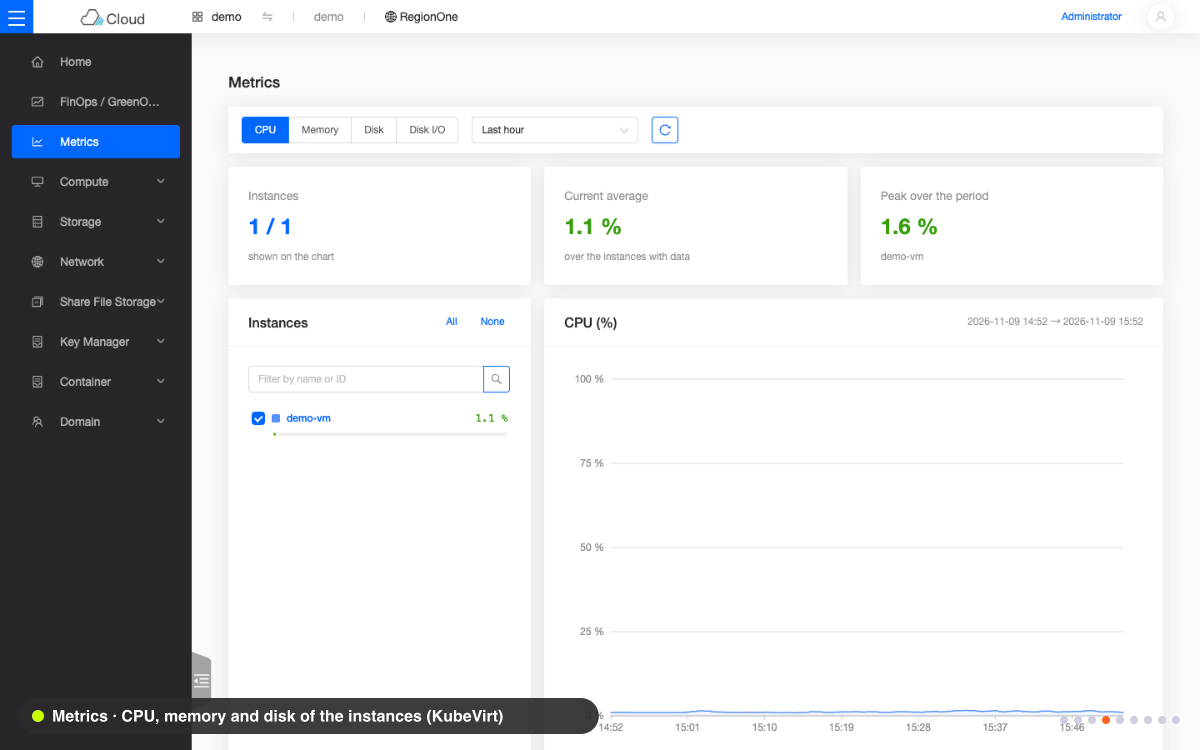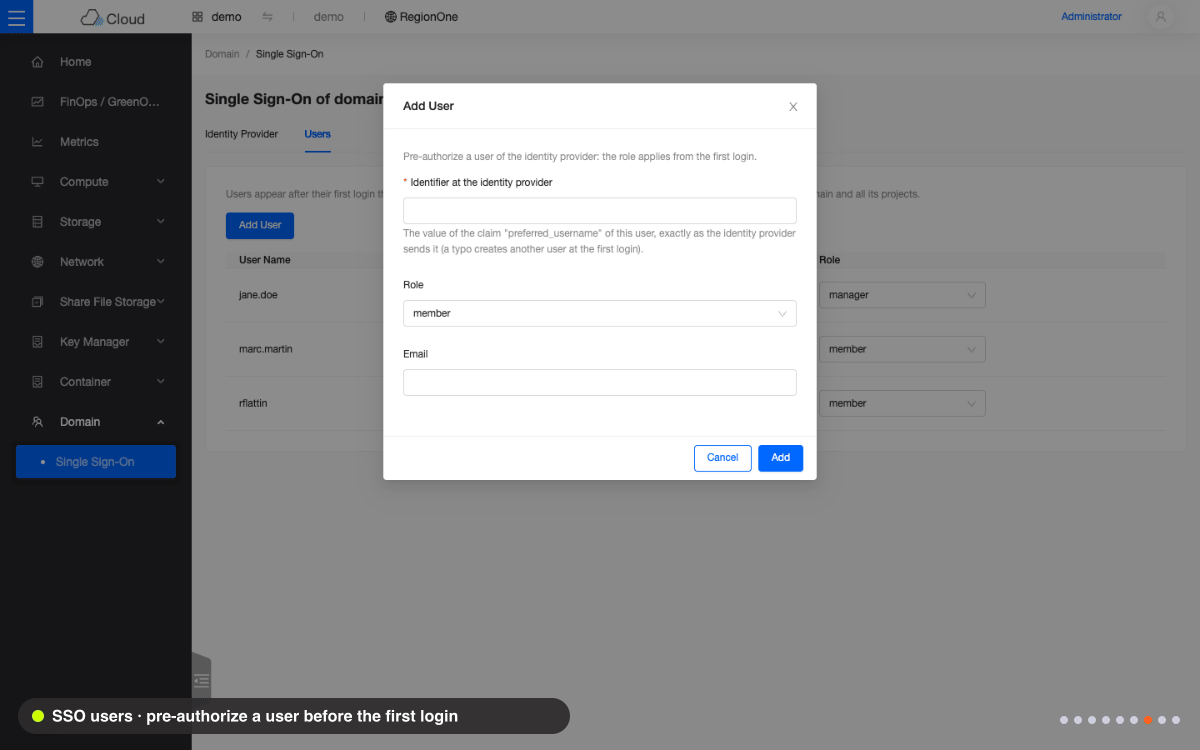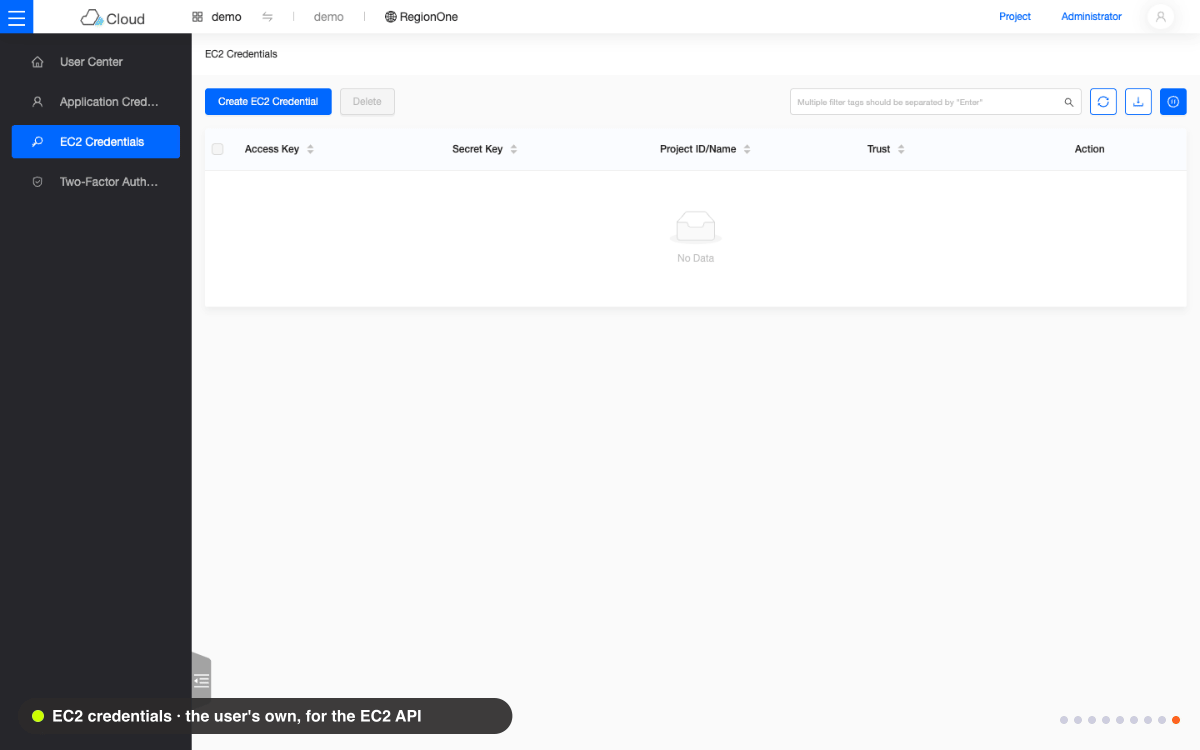
Kubernetes
Ogni servizio è un Deployment o un DaemonSet; Kubernetes gestisce repliche, riavvii, configurazione e secret.
Per saperne di piùOpenKeel: la soluzione Cloud sovrana, francese e di portata europea, del gruppo inherent Scopri inherent
La soluzione Cloud sovrana, francese e di portata europea, del gruppo inherent
OpenKeel costruisce un Cloud nativamente multi-tenant a partire da tecnologie Cloud Native e open source ed è esso stesso open source con licenza Apache 2.0, progettato per essere SecNumCloud-ready. Le sue API REST sono pienamente compatibili con quelle di OpenStack: gli stessi moduli, riscritti in Go, vengono distribuiti su cluster Kubernetes, e una riga di comando rende il deployment e la gestione del ciclo di vita plug and play. OpenKeel è un cloud pensato nell'era dell'IA e per l'IA.
«Una piattaforma Cloud e Cloud Native moderna e sovrana, con un ampio ecosistema»
OpenKeel è una soluzione del gruppo inherent, un gruppo informatico francese esperto in IA, cloud, cybersicurezza e connettività per aziende ed enti pubblici (inherent.fr).
Basato su software open source e standard aperti, OpenKeel offre alle organizzazioni un Cloud sotto il loro controllo: il codice, il deployment e i dati restano nelle loro mani, sull'infrastruttura di loro scelta in Francia e in Europa.
OpenKeel mantiene i contratti che danno valore all'ecosistema OpenStack (API REST, modello dati MariaDB, messaggi RabbitMQ) e sostituisce la loro implementazione Python con servizi Go nativi per Kubernetes.
Il data plane non viene riscritto: è affidato a progetti Cloud Native collaudati. Kubernetes orchestra, KubeVirt esegue le VM, OVN trasporta le reti dei tenant, CSI fornisce i volumi.
OpenKeel riscrive il control plane e affida il data plane a componenti Kubernetes collaudati.
Ogni servizio è un Deployment o un DaemonSet; Kubernetes gestisce repliche, riavvii, configurazione e secret.
Per saperne di piùNeutron scrive reti, router, ACL e NAT in OVN Northbound; la rete delle VM resta isolata dalla rete dei Pod.
Per saperne di piùLe istanze Nova sono VirtualMachine; CDI importa le immagini Glance nei volumi.
Per saperne di piùI volumi Cinder funzionano su Rook-Ceph, Longhorn, NetApp, Huawei Dorado o sul nostro driver Pure Storage; le condivisioni Manila passano da NFS-Ganesha, S3 e Swift da Ceph RGW.
Per saperne di piùZun esegue ogni container nella propria microVM: un kernel per container, con la sua porta Neutron come unica rete.
Per saperne di piùMasakari si basa su Node Healthcheck e Self Node Remediation; Designate pubblica tramite ExternalDNS.
Per saperne di piùIl modello Keystone (domini, progetti, ruoli, policy) suddivide il Cloud in tenant. I tenant non hanno accesso a Kubernetes: solo i servizi OpenKeel creano Pod, VM e volumi.
Ogni NIC di VM è collegata a una propria porta Neutron in OVN, senza interfaccia sulla rete dei Pod; una protezione CNI chiude i percorsi verso il nodo. Manila crea un gateway NFS all'interno della rete del tenant e Zun isola ogni container in una microVM.
SecNumCloud, la qualifica dell'ANSSI, si applica a un servizio e al suo fornitore, non a un software. OpenKeel è progettato affinché un fornitore possa qualificare un Cloud costruito su di esso: non ostacola alcun requisito tecnico e fornisce i meccanismi e le evidenze richiesti dall'audit.
Ogni requisito è seguito in modo trasparente: ciò che è conforme oggi, ciò che è in corso e ciò che resta da far evolvere, ciascuno con la sua evidenza nel codice.
Un componente OpenKeel sostituisce l'originale senza che client, SDK, Terraform, Tempest o servizi vicini se ne accorgano.
I servizi OpenStack, specificati a partire dal codice upstream e poi generati in Go, ciascuno con la propria reverse-spec, il proprio diagramma e i propri test.
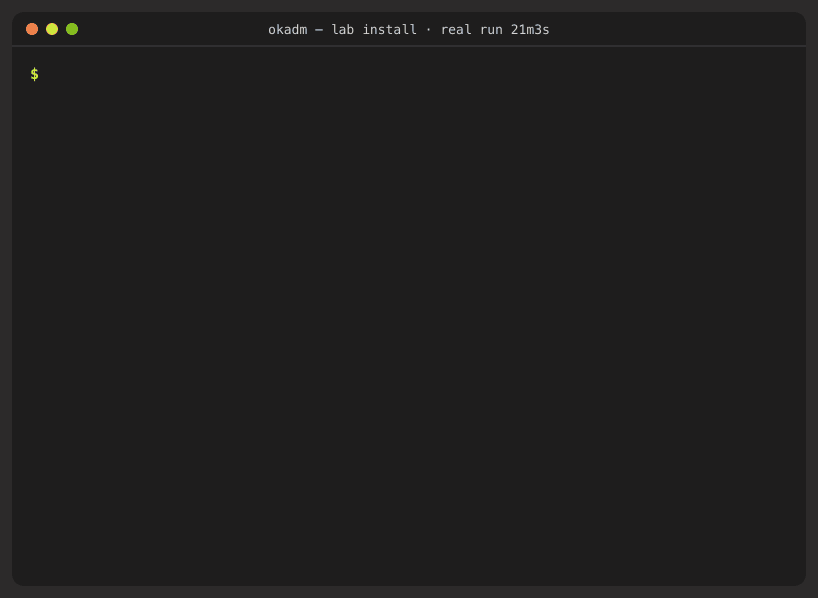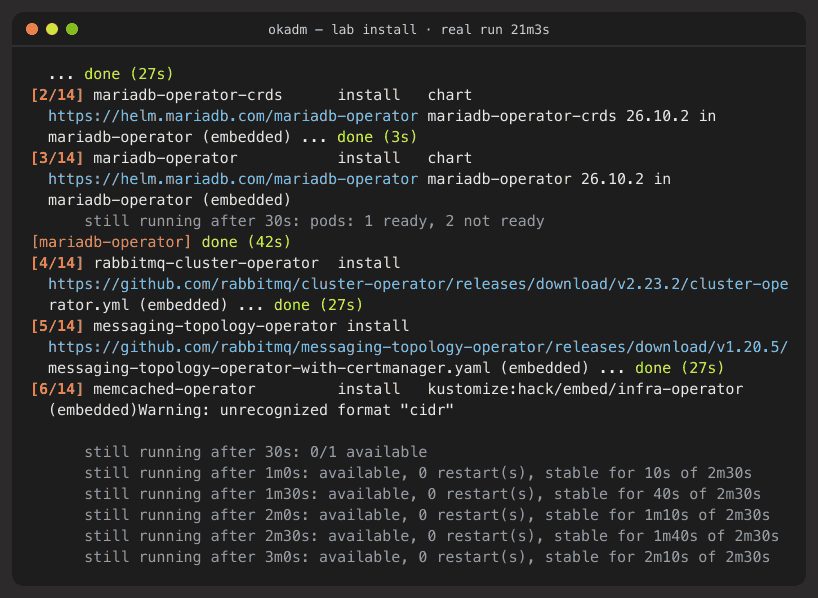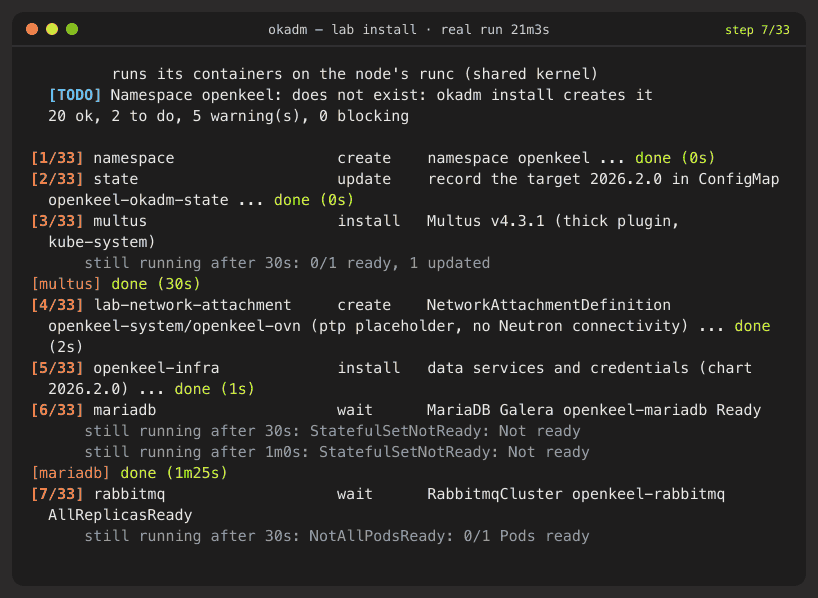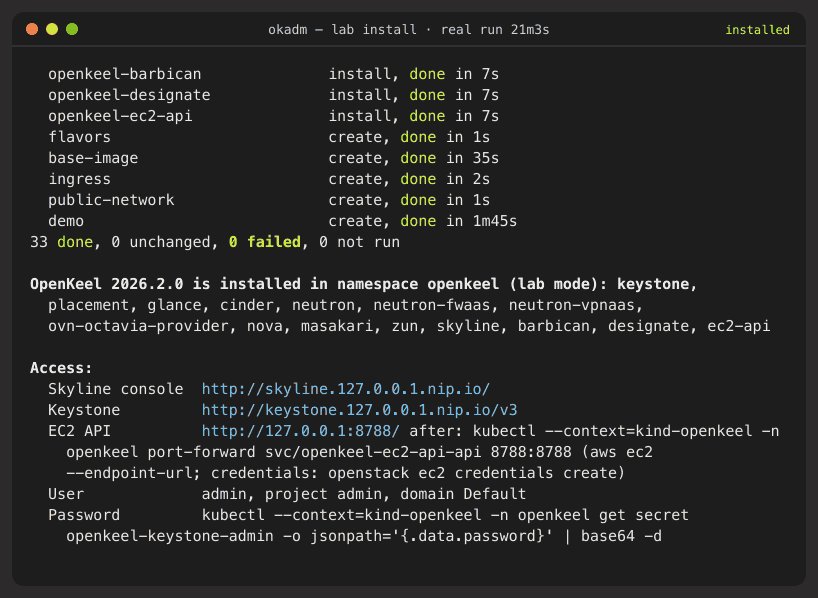
okadm è un binario Go che incorpora client-go, l'SDK Helm e i chart OpenKeel. Verifica il cluster, installa gli operator mancanti, poi i servizi dati e i componenti nell'ordine delle dipendenze, e riprende da dove si era fermato.
okadm plan    --mode lab                                # does the cluster fit? what is missing?
okadm install --mode lab --create-kind --ingress --demo  # kind cluster, Traefik, Skyline, demo project
okadm status                                            # version, Helm releases, pod state
okadm upgrade --version 2026.2.1 # one component at a timeLe risposte essenziali per capire OpenKeel.
La soluzione Cloud sovrana, francese e di portata europea, del gruppo inherent. Riscrive i servizi OpenStack in Go su tecnologie Cloud Native (Kubernetes, OVN, KubeVirt, CSI). Le sue API REST sono compatibili con quelle di OpenStack e si distribuisce su Kubernetes con la CLI okadm.
Il gruppo inherent, un gruppo informatico francese esperto in IA, cloud, cybersicurezza e connettività per aziende ed enti pubblici.
La licenza Apache 2.0, quella di OpenStack: il codice può essere usato, modificato e ridistribuito, anche commercialmente, con una concessione esplicita di brevetti; la licenza e le note di copyright accompagnano ogni copia, e le modifiche sono segnalate come tali.
SecNumCloud (ANSSI) qualifica un servizio e il suo fornitore, non un software. OpenKeel è progettato per essere SecNumCloud-ready: ogni flusso interno in TLS, un audit trail CADF su ogni API, l'RBAC di OpenStack, Barbican con un HSM, l'isolamento Kata per i container, immagini firmate con uno SBOM su un registry controllato. Ciò che è conforme oggi e ciò che resta da far evolvere, requisito per requisito, è su SecNumCloud-ready.
Sì: ogni componente mantiene i percorsi, i parametri, i codici HTTP, i corpi di errore, le microversion e le policy dell'originale. Client, SDK, Terraform, Tempest e Skyline non notano alcuna differenza. Gli scostamenti noti sono elencati nel file docs/CONFORMANCE.md di ogni modulo.
Endpoint, errori, interazioni, scenari e rewrite pack di ogni repository upstream.
SfogliaPanoramica, piattaforma, per servizio, per protocollo e posizionamento sui nodi.
Vedi le visteLa presentazione di riferimento del progetto, in PowerPoint e PDF.
Scarica