Nova → KubeVirt
Le istanze sono VirtualMachine; CDI importa le immagini
Per saperne di piùOpenKeel: la soluzione Cloud sovrana, francese e di portata europea, del gruppo inherent Scopri inherent
Architettura
Client, API Go, worker e agenti, infrastruttura condivisa, operator, la piattaforma Kubernetes e i sistemi esterni.
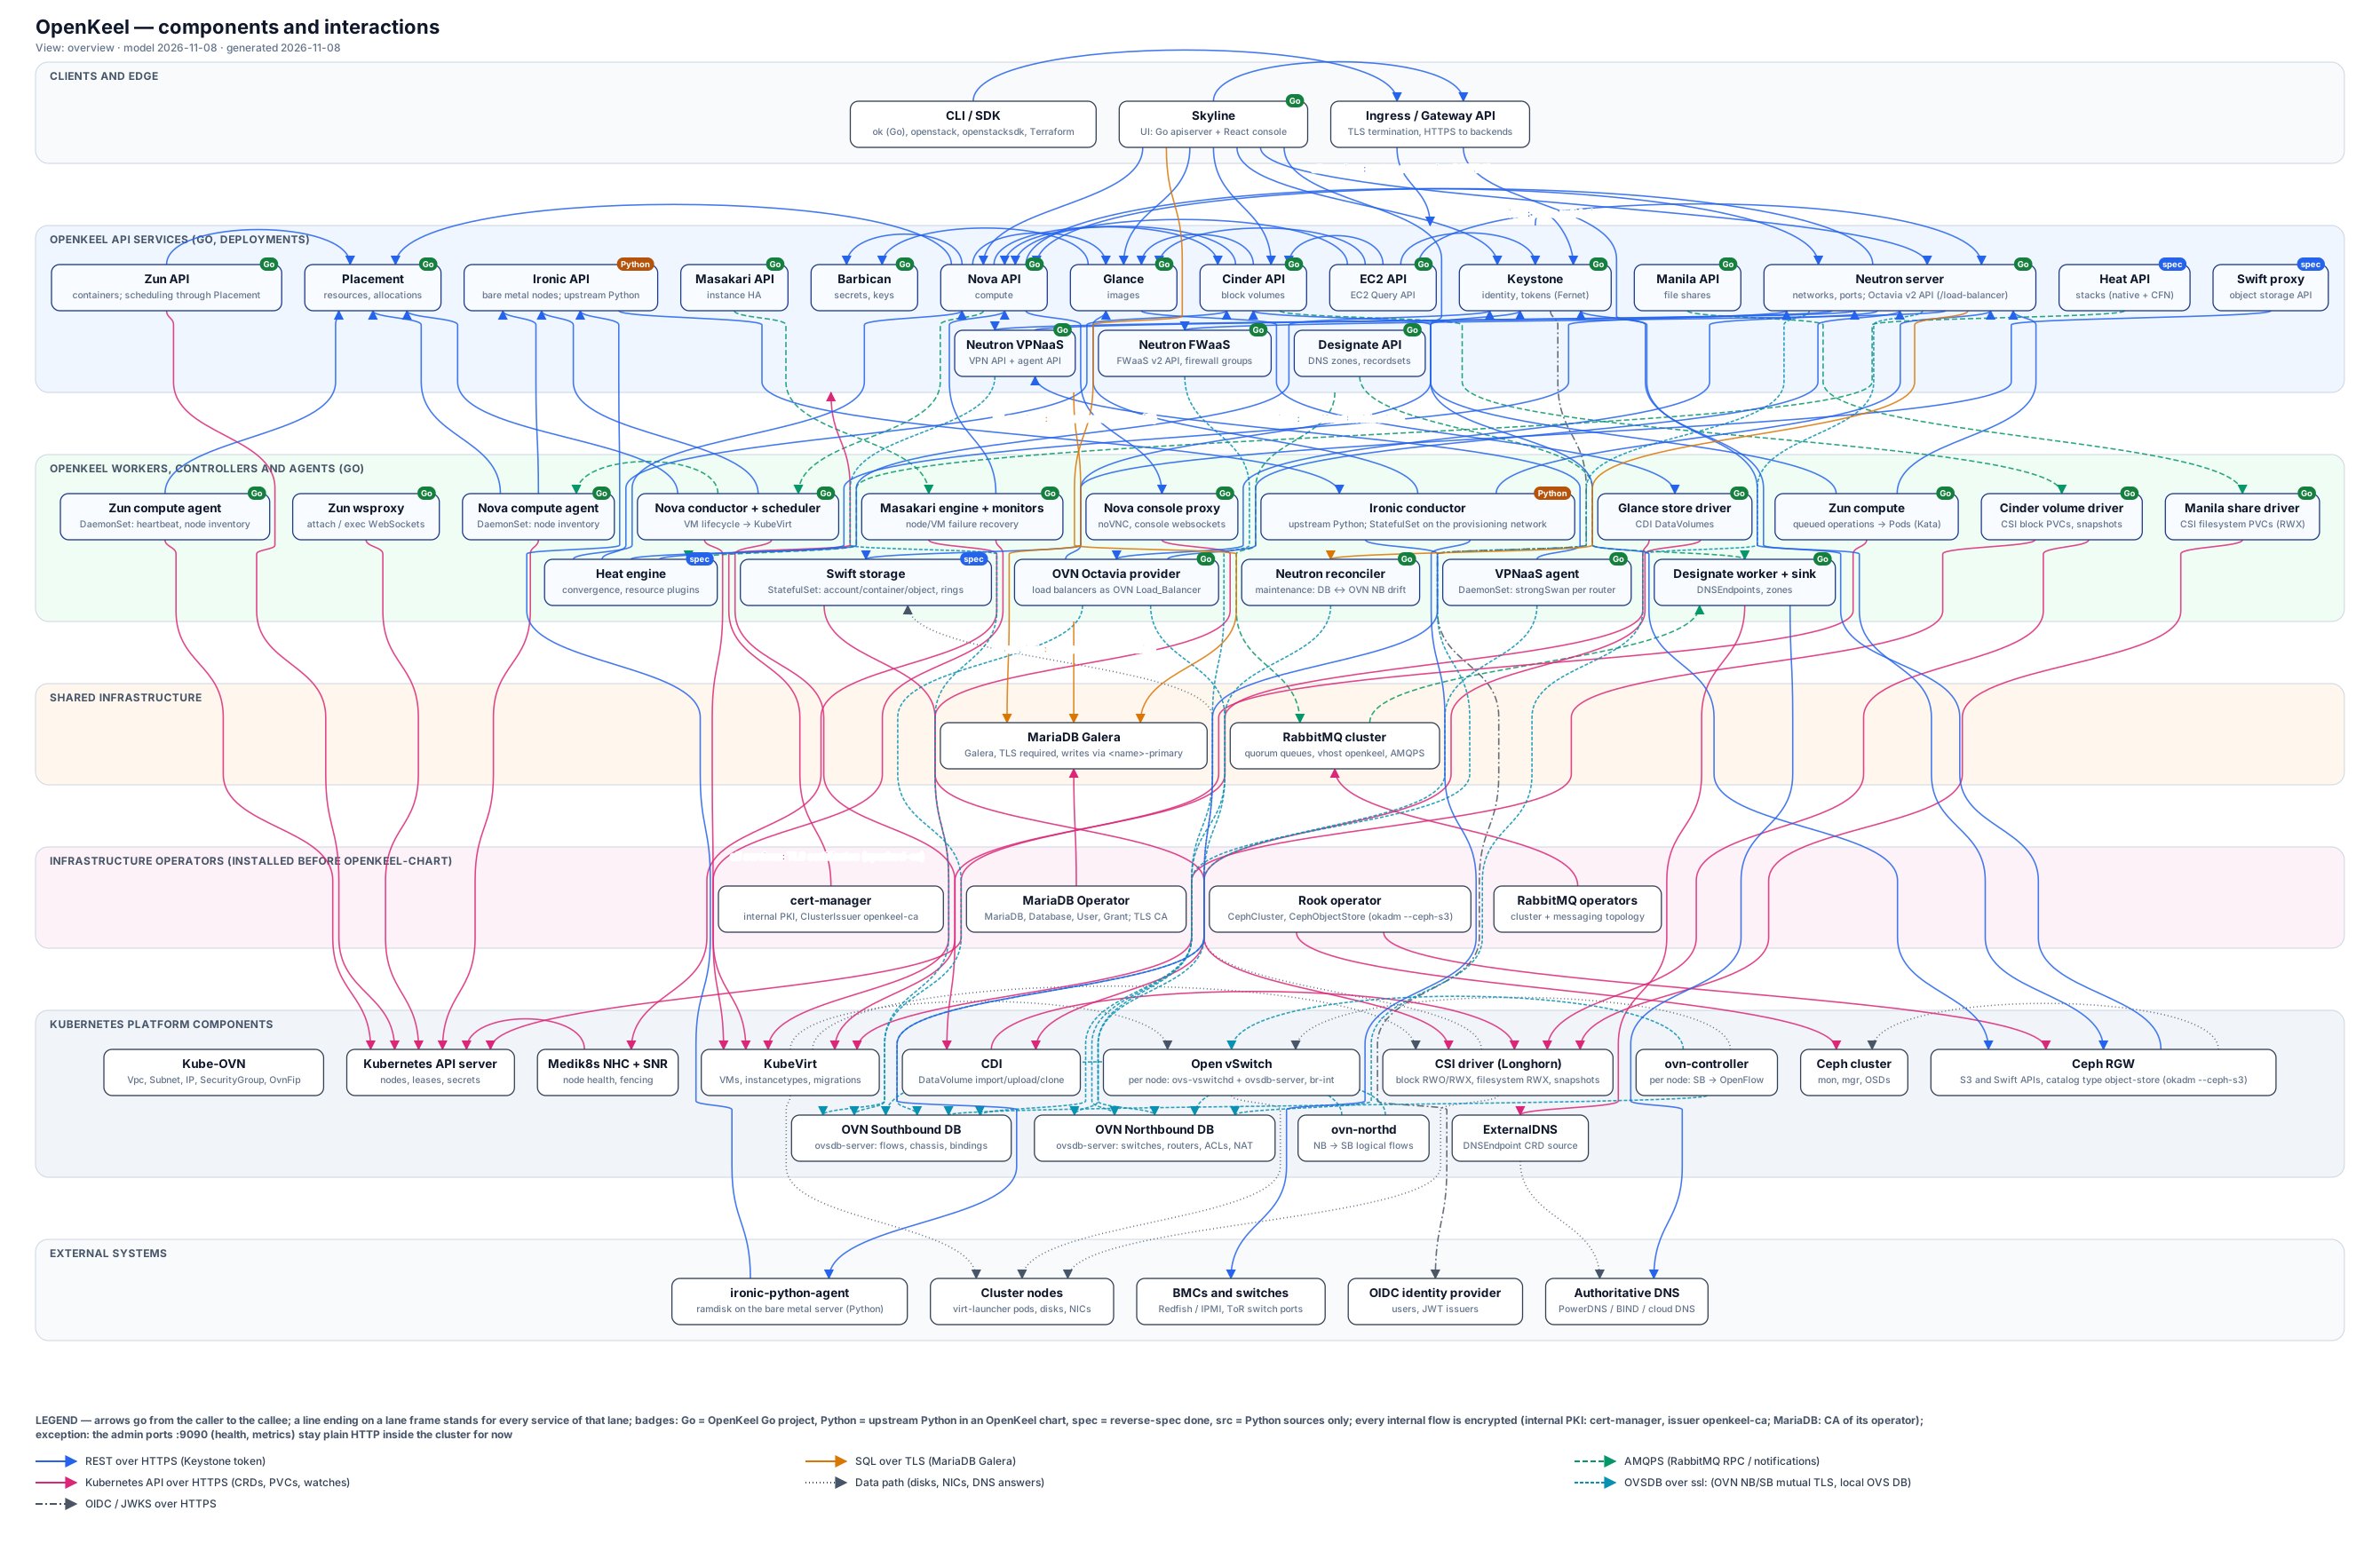 Schermo intero
Ogni servizio si basa su un componente Kubernetes collaudato; Ironic è l'eccezione, Python upstream in un chart OpenKeel.
Le istanze sono VirtualMachine; CDI importa le immagini
Per saperne di piùI volumi sono PVC su qualsiasi CSI a blocchi: Rook-Ceph, Longhorn, NetApp, Dorado, Pure
Per saperne di piùGateway NFS creato su richiesta nella rete del tenant, su un volume CSI a blocchi
Per saperne di piùRete delle VM isolata dalla rete Kubernetes (Multus)
Per saperne di piùRook-Ceph e il suo gateway RGW
Per saperne di piùZone e record pubblicati da ExternalDNS
Per saperne di piùNode Healthcheck e Self Node Remediation
Per saperne di piùTroppe configurazioni hardware da testare
Per saperne di piùUna VM non ha alcuna interfaccia sulla rete CNI di Kubernetes: ogni NIC è collegata a una propria porta Neutron nell'OVN di OpenKeel. Una protezione installata dal plugin CNI chiude i percorsi attraverso i namespace che condivide.
| Percorso | Perché è chiuso |
|---|---|
| Dal guest a un'altra rete di tenant | L'unica uscita del tap è il bridge nel Pod e il veth verso br-int; ovn-controller lo associa a una porta logica. Gli altri switch sono raggiungibili solo tramite un router Neutron |
| Dal guest alla rete dei Pod, al nodo, ai Service del cluster | Nessuna interfaccia del guest li tocca e la protezione chiude la strada attraverso i namespace condivisi |
| MAC o IP contraffatti | port_security della porta logica, scritto da Neutron |
| Porta di un altro progetto | Un progetto non può creare né Pod né NAD; solo il ruolo service può associare una porta |
Fonte: openkeel-neutron/docs/VM-NETWORKING.md (§ Tenant isolation). make test-cni riproduce l'attacco in namespace reali, con e senza la protezione.