Nova → KubeVirt
Las instancias son VirtualMachines; CDI importa las imágenes
Más informaciónOpenKeel: la solución Cloud soberana, francesa y de alcance europeo, del grupo inherent Descubrir inherent
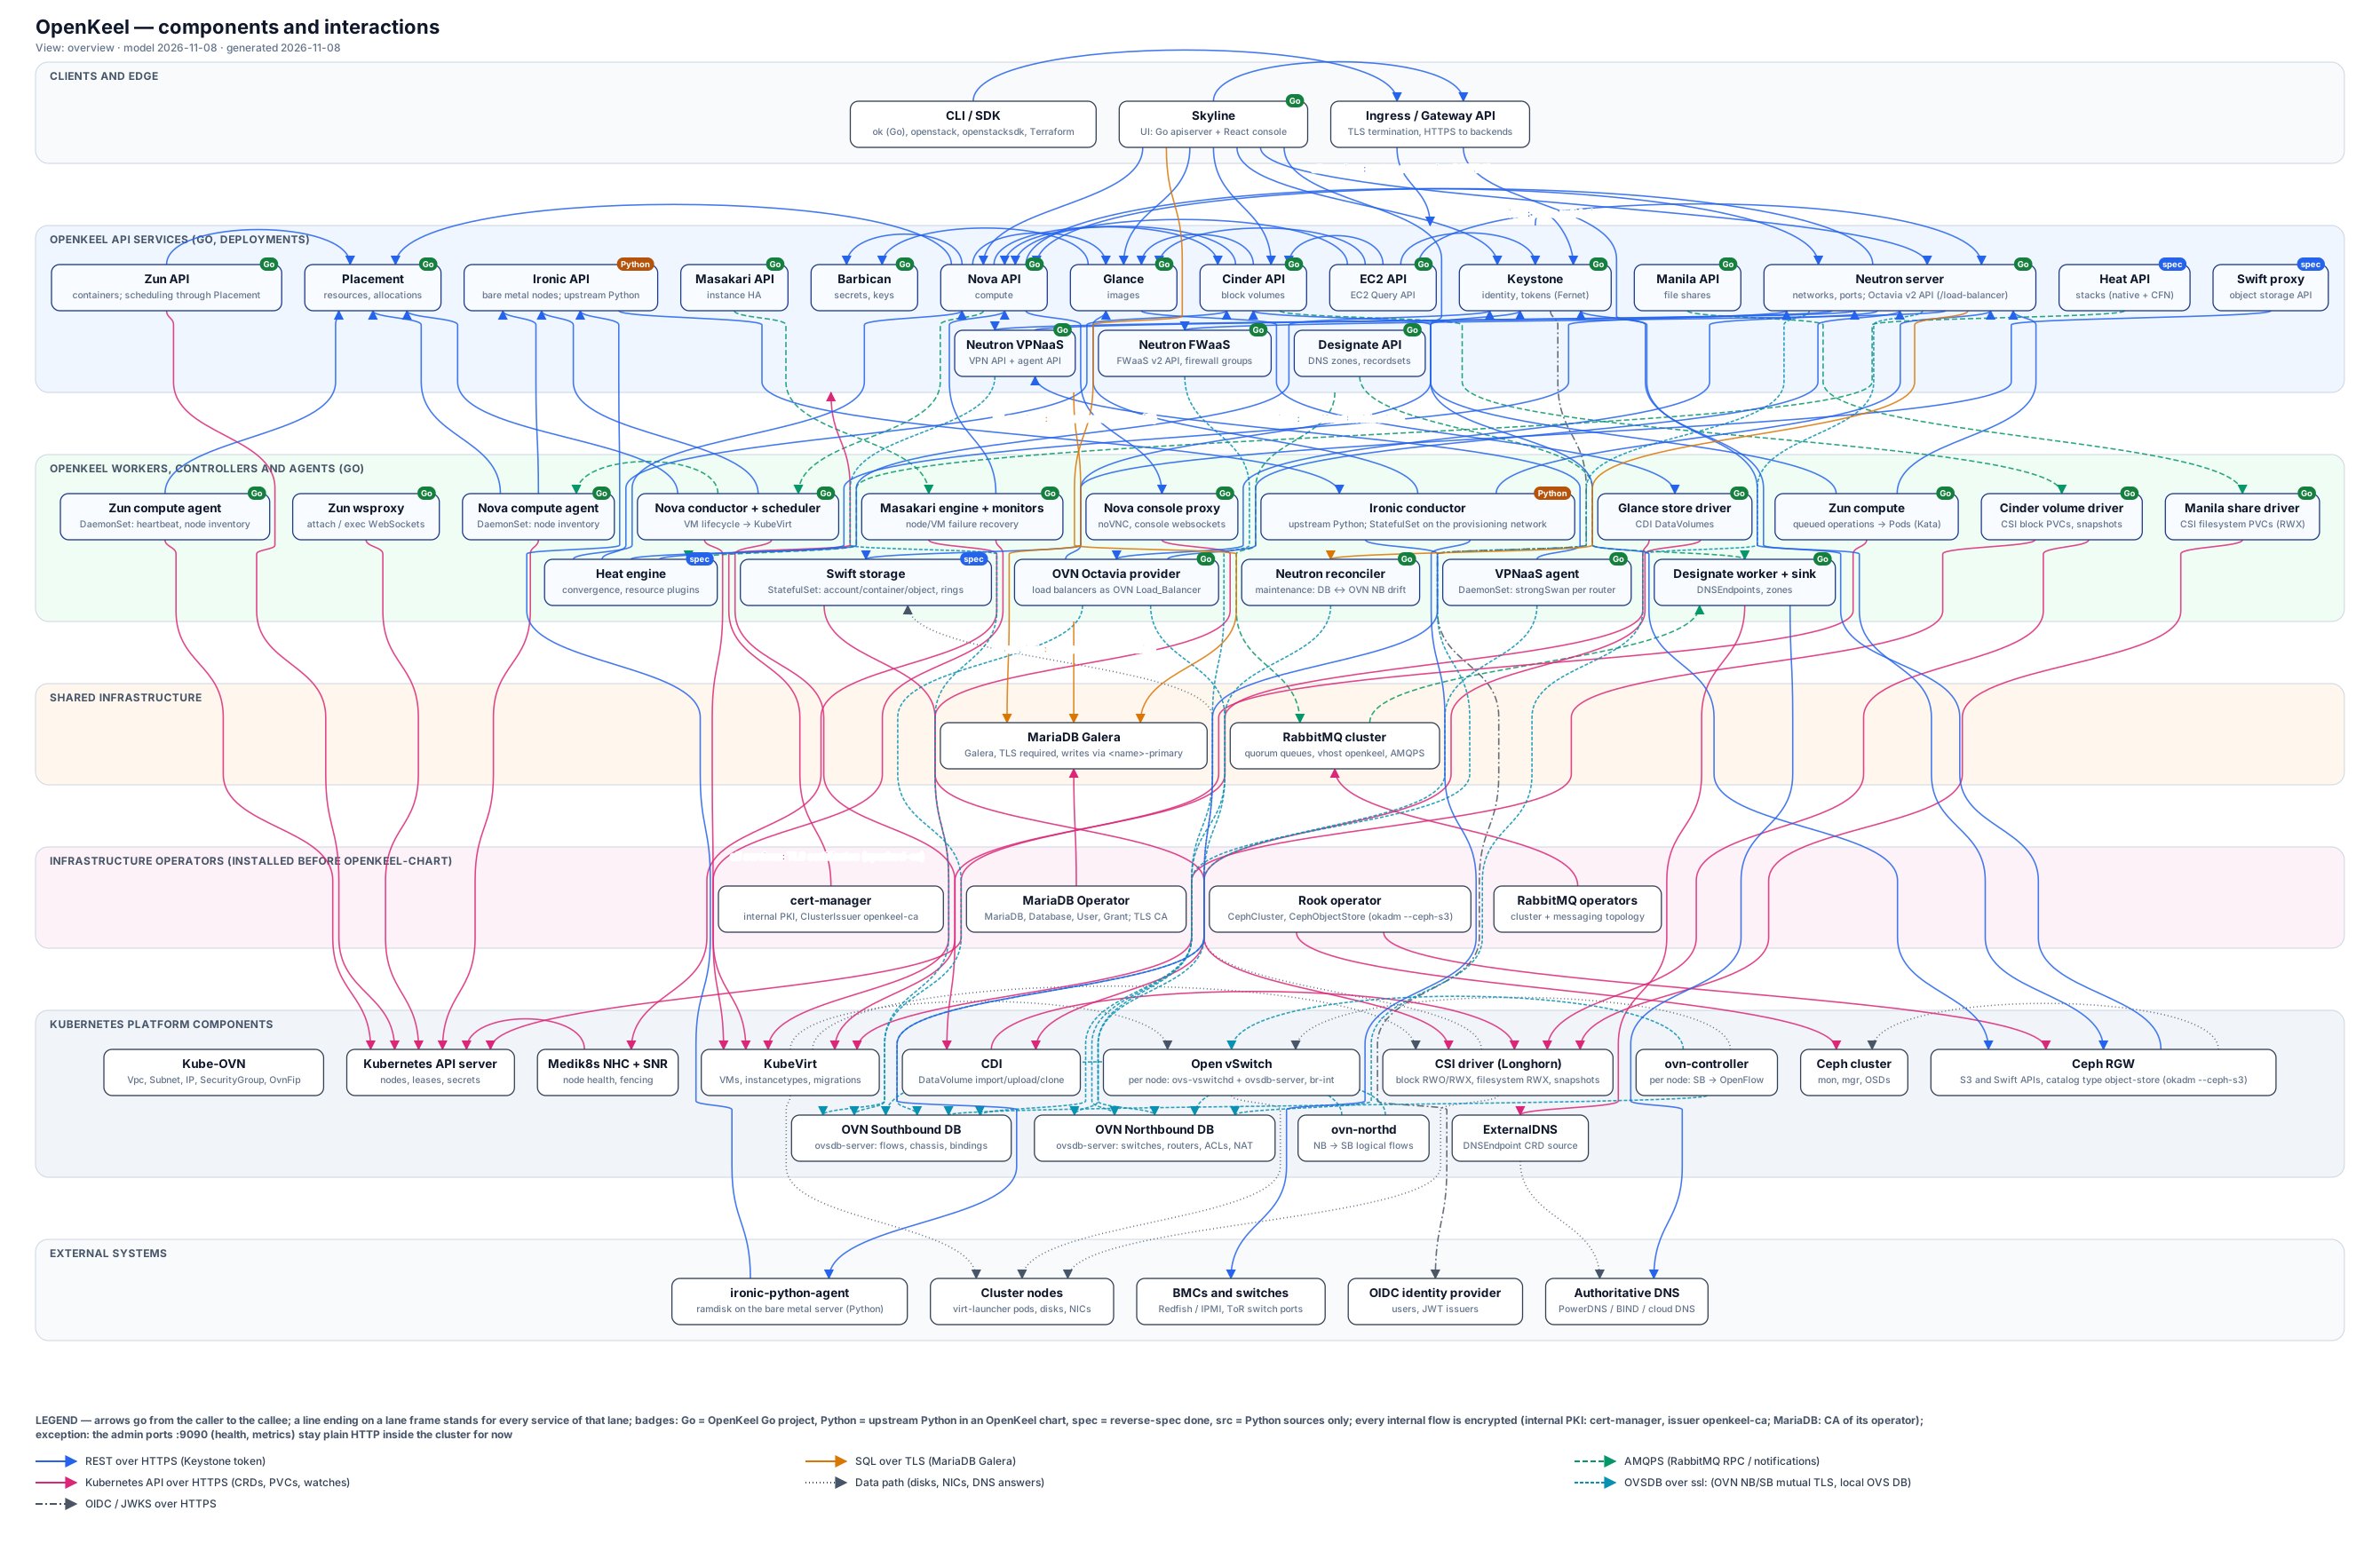
Arquitectura
Clientes, API Go, workers y agentes, infraestructura compartida, operadores, la plataforma Kubernetes y los sistemas externos.
 Pantalla completa
Cada servicio se apoya en un componente Kubernetes probado; Ironic es la excepción: Python upstream en un chart de OpenKeel.
Las instancias son VirtualMachines; CDI importa las imágenes
Más informaciónLos volúmenes son PVC sobre cualquier CSI de bloque: Rook-Ceph, Longhorn, NetApp, Dorado, Pure
Más informaciónGateway NFS creado bajo demanda en la red del tenant, sobre un volumen CSI de bloque
Más informaciónRed de VM aislada de la red de Kubernetes (Multus)
Más informaciónRook-Ceph y su gateway RGW
Más informaciónZonas y registros publicados por ExternalDNS
Más informaciónNode Healthcheck y Self Node Remediation
Más informaciónDemasiadas configuraciones de hardware que probar
Más informaciónUna VM no tiene ninguna interfaz en la red CNI de Kubernetes: cada NIC se conecta a su propio puerto Neutron en el OVN de OpenKeel. Una protección instalada por el plugin CNI cierra los caminos a través de los namespaces que comparte.
| Ruta | Por qué está cerrado |
|---|---|
| Del invitado a otra red de tenant | La única salida del tap es el bridge dentro del Pod y el veth hacia br-int; ovn-controller lo asocia a un puerto lógico. Los demás switches solo son accesibles a través de un router Neutron |
| Del invitado a la red de Pods, al nodo, a los Services del clúster | Ninguna interfaz del invitado los toca y la protección cierra el camino a través de los namespaces compartidos |
| MAC o IP suplantada | port_security del puerto lógico, escrito por Neutron |
| Puerto de otro proyecto | Un proyecto no puede crear ni Pods ni NAD; solo el rol service puede vincular un puerto |
Fuente: openkeel-neutron/docs/VM-NETWORKING.md (§ Tenant isolation). make test-cni reproduce el ataque en namespaces reales, con y sin la protección.