Nova → KubeVirt
Instanzen sind VirtualMachines; CDI importiert die Images
Mehr erfahrenOpenKeel: die souveräne französische Cloud-Lösung mit europäischer Reichweite der inherent-Gruppe inherent entdecken
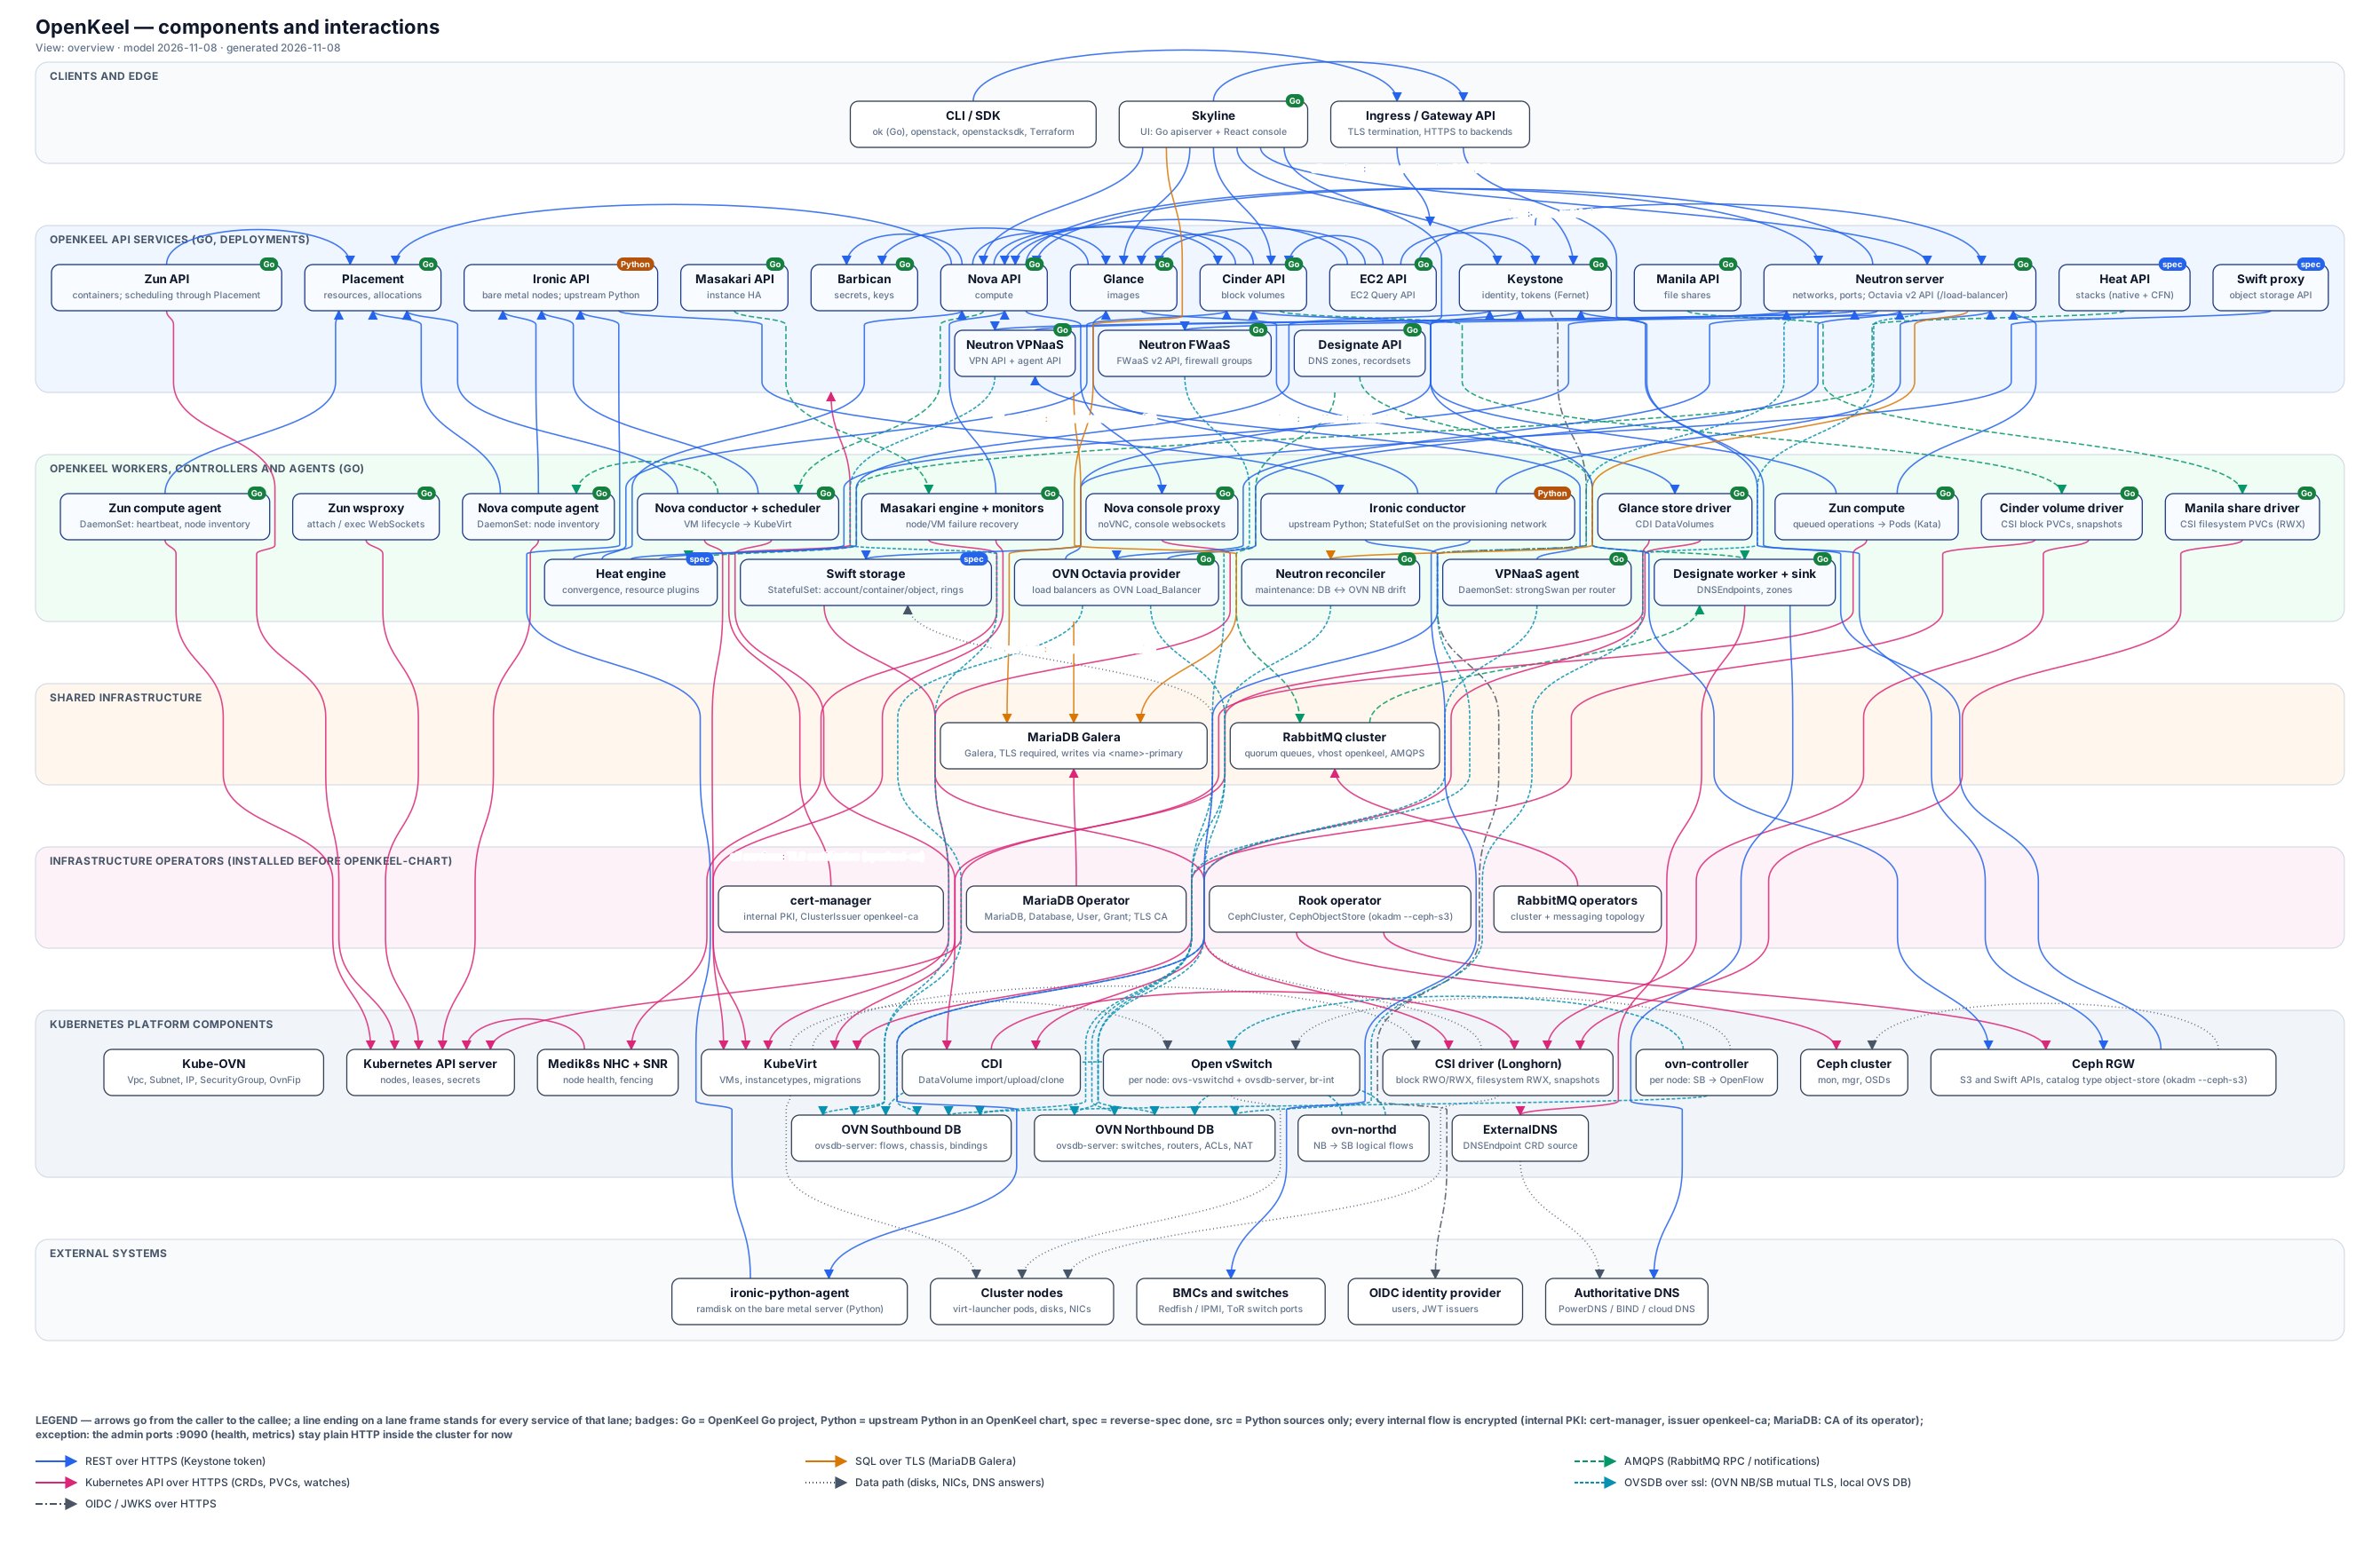
Architektur
Clients, Go-APIs, Worker und Agenten, gemeinsame Infrastruktur, Operatoren, die Kubernetes-Plattform und externe Systeme.
 Vollbild
Jeder Dienst stützt sich auf einen bewährten Kubernetes-Baustein; Ironic ist die Ausnahme, upstream Python in einem OpenKeel-Chart.
Instanzen sind VirtualMachines; CDI importiert die Images
Mehr erfahrenVolumes sind PVCs auf jedem Block-CSI-Treiber: Rook-Ceph, Longhorn, NetApp, Dorado, Pure
Mehr erfahrenNFS-Gateway, bei Bedarf im Mandantennetz erstellt, auf einem Block-CSI-Volume
Mehr erfahrenVM-Netz, isoliert vom Kubernetes-Netz (Multus)
Mehr erfahrenRook-Ceph und sein RGW-Gateway
Mehr erfahrenVon ExternalDNS veröffentlichte Zonen und Einträge
Mehr erfahrenNode Healthcheck und Self Node Remediation
Mehr erfahrenZu viele Hardwarekonfigurationen zum Testen
Mehr erfahrenEine VM hat keine Schnittstelle im Kubernetes-CNI-Netz: Jede NIC ist an einen eigenen Neutron-Port im OVN von OpenKeel angeschlossen. Ein vom CNI-Plugin installierter Schutzmechanismus schließt die Wege über die gemeinsam genutzten Namespaces.
| Pfad | Warum er geschlossen ist |
|---|---|
| Gast zu einem anderen Mandantennetz | Der einzige Ausgang des tap ist die Bridge im Pod und das veth zu br-int; ovn-controller ordnet es einem logischen Port zu. Andere Switches sind nur über einen Neutron-Router erreichbar |
| Gast zum Pod-Netz, zum Knoten, zu Cluster-Services | Keine Schnittstelle des Gastes berührt sie, und der Schutzmechanismus schließt den Weg über die gemeinsam genutzten Namespaces |
| Gefälschte MAC oder IP | port_security des logischen Ports, von Neutron geschrieben |
| Port eines anderen Projekts | Ein Projekt kann weder Pods noch NADs erstellen; nur die Rolle service kann einen Port binden |
Quelle: openkeel-neutron/docs/VM-NETWORKING.md (§ Tenant isolation). make test-cni spielt den Angriff in echten Namespaces nach, mit und ohne Schutzmechanismus.