Nova → KubeVirt
Les instances sont des VirtualMachines ; CDI importe les images
En savoir plusOpenKeel : la solution Cloud souveraine, française à portée européenne du groupe inherent Découvrir inherent
Architecture
Clients, API Go, workers et agents, infrastructure partagée, opérateurs, plateforme Kubernetes et systèmes externes.
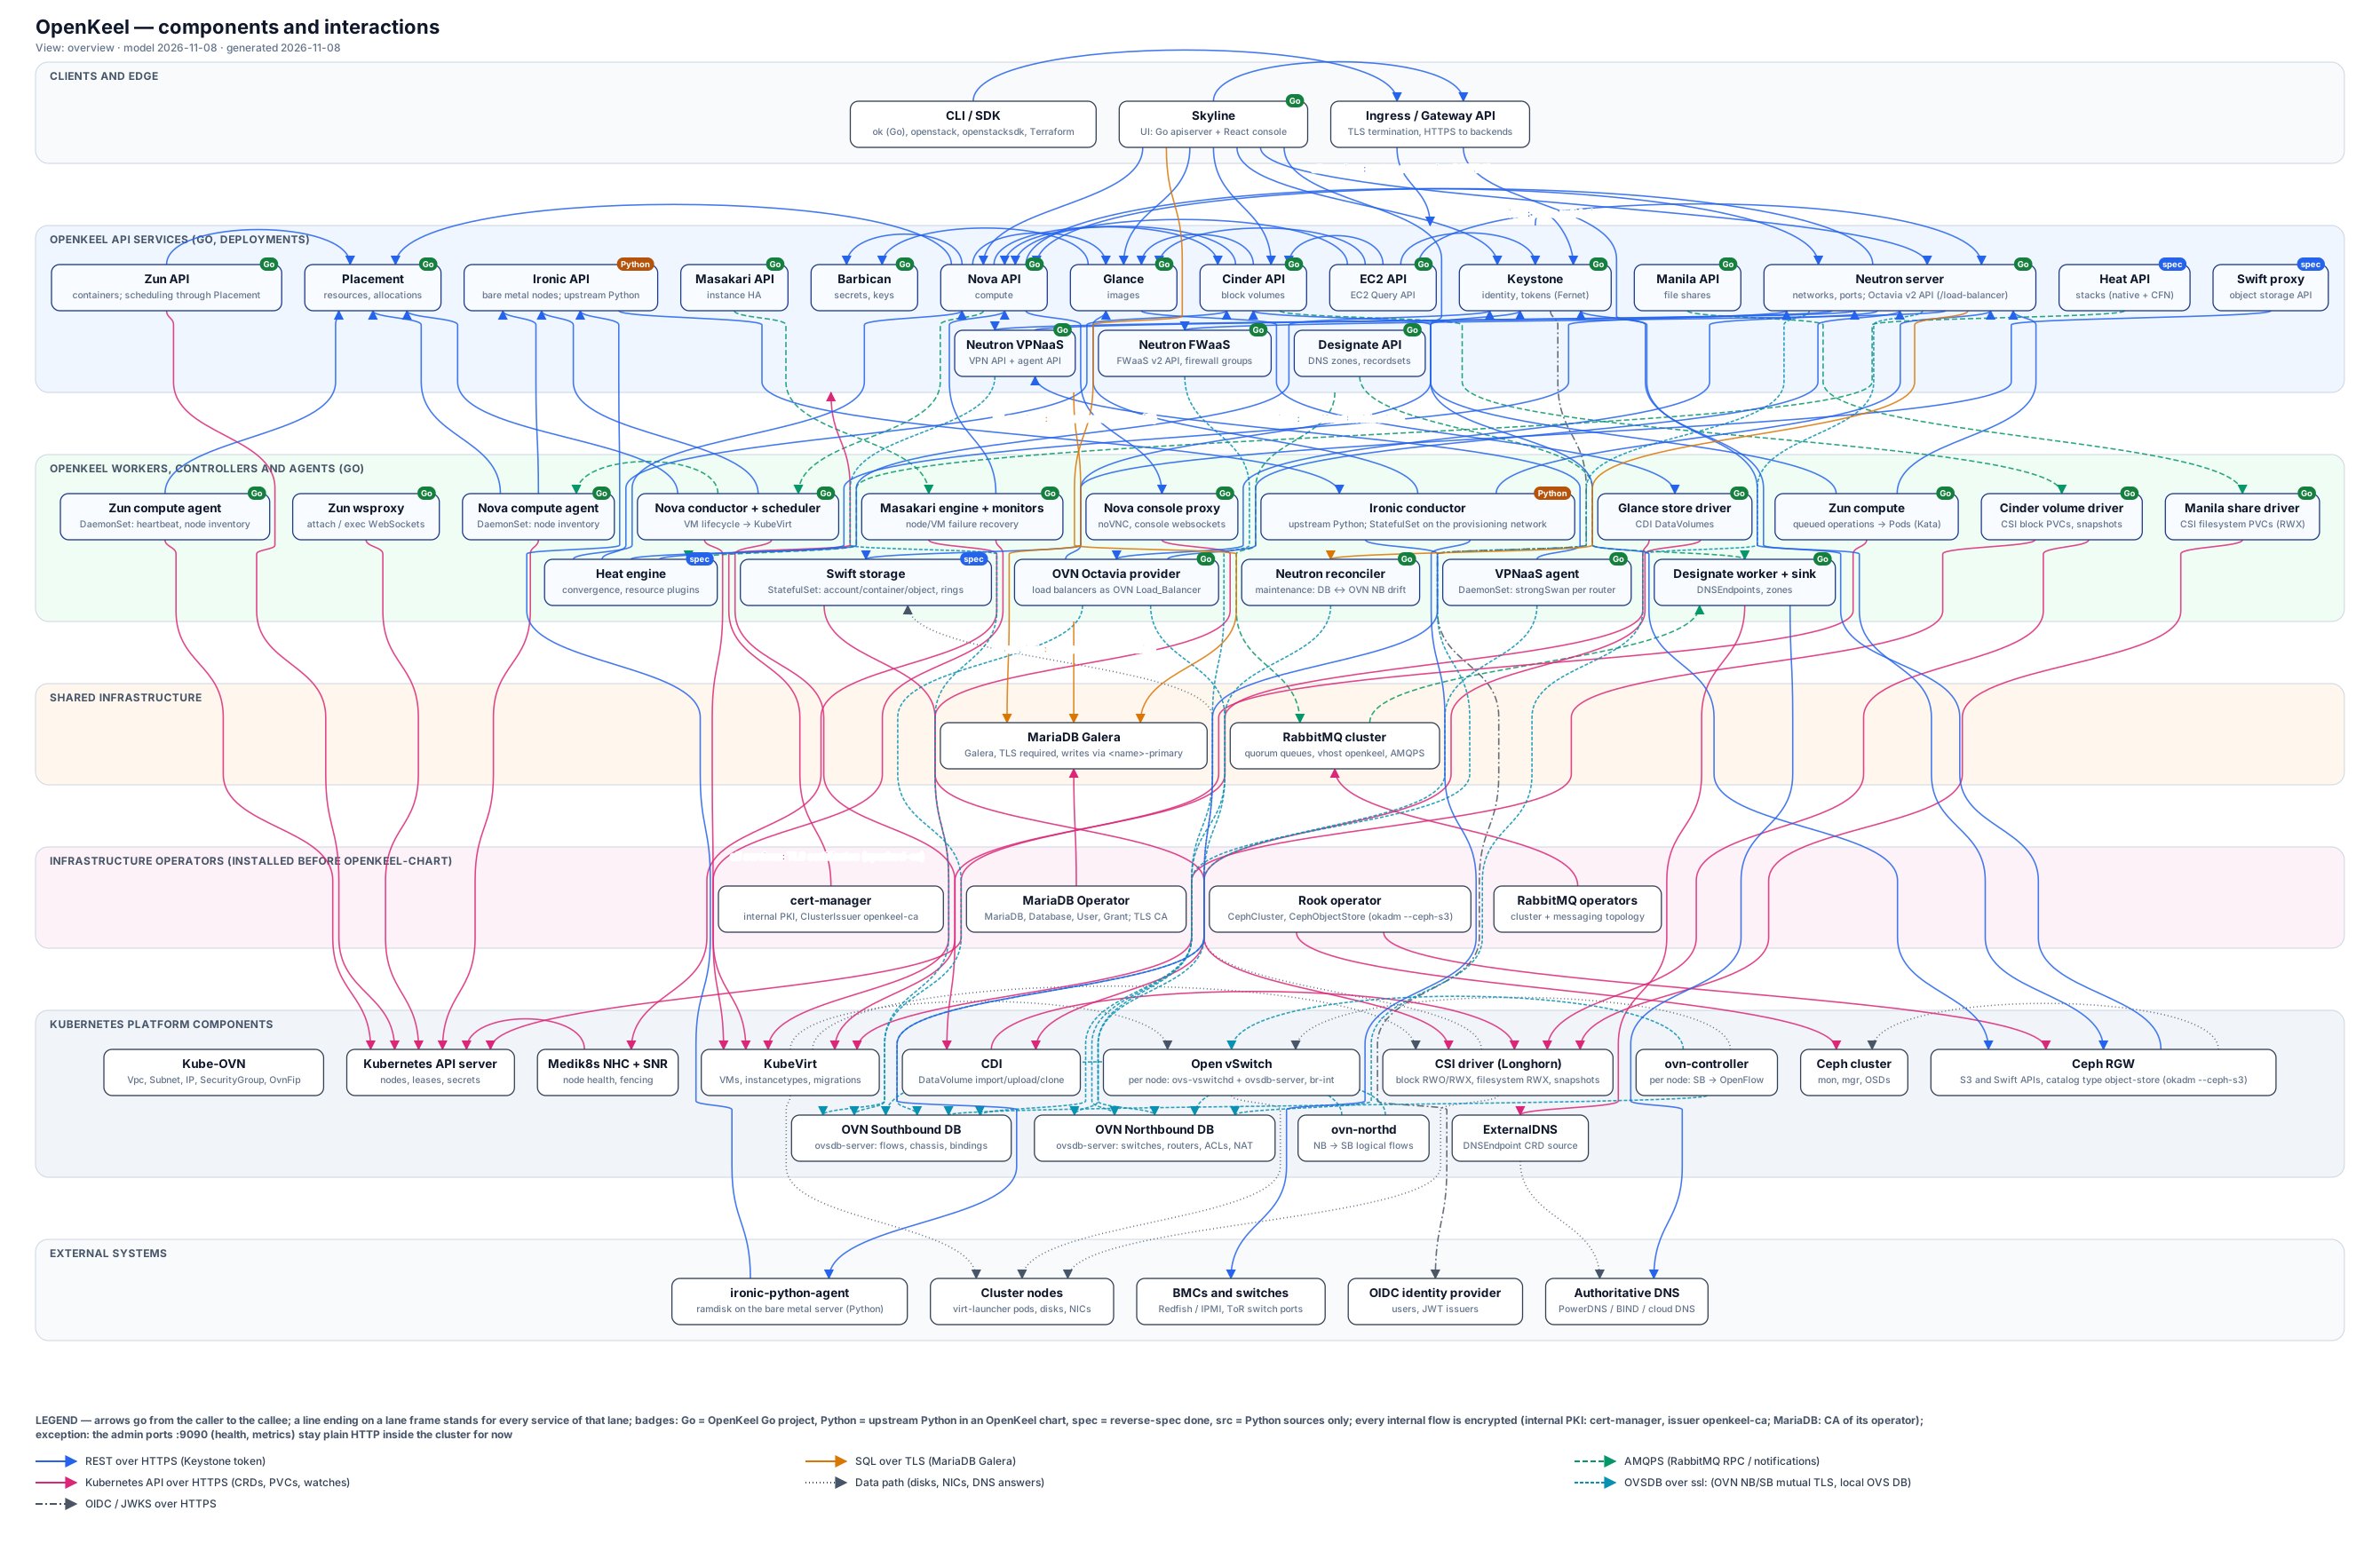 Plein écran
Chaque service s'appuie sur une brique Kubernetes éprouvée ; Ironic fait exception, en Python amont dans un chart OpenKeel.
Les instances sont des VirtualMachines ; CDI importe les images
En savoir plusLes volumes sont des PVC sur tout CSI bloc : Rook-Ceph, Longhorn, NetApp, Dorado, Pure
En savoir plusPasserelle NFS créée à la volée dans le réseau du tenant, sur volume CSI bloc
En savoir plusRéseau des VMs isolé du réseau Kubernetes (Multus)
En savoir plusRook-Ceph et sa passerelle RGW
En savoir plusZones et enregistrements publiés par ExternalDNS
En savoir plusNode Healthcheck et Self Node Remediation
En savoir plusTrop de configurations matérielles à tester
En savoir plusUne VM n'a aucune interface sur le réseau CNI de Kubernetes : chaque NIC est branchée sur son propre port Neutron dans l'OVN d'OpenKeel. Une garde installée par le plugin CNI ferme les chemins à travers les namespaces partagés.
| Chemin | Pourquoi il est fermé |
|---|---|
| Invité vers un autre réseau de tenant | La seule sortie du tap est le bridge du Pod et le veth vers br-int ; ovn-controller l'associe à un port logique. Les autres switches ne sont joignables que par un routeur Neutron |
| Invité vers le réseau des pods, le nœud, les Services du cluster | Aucune interface de l'invité ne les touche, et la garde ferme le passage par les namespaces partagés |
| MAC ou IP usurpée | port_security du port logique, écrit par Neutron |
| Port d'un autre projet | Un projet ne peut créer ni Pods ni NADs ; seul le rôle service peut lier un port |
Source : openkeel-neutron/docs/VM-NETWORKING.md (§ Tenant isolation). make test-cni rejoue l'attaque dans de vrais namespaces, avec et sans la garde.