Sous-réseaux IPv6
Modes slaac, dhcpv6-stateful et dhcpv6-stateless ; mêmes validations et erreurs que Python
OpenKeel : la solution Cloud souveraine, française à portée européenne du groupe inherent Découvrir inherent
Architecture
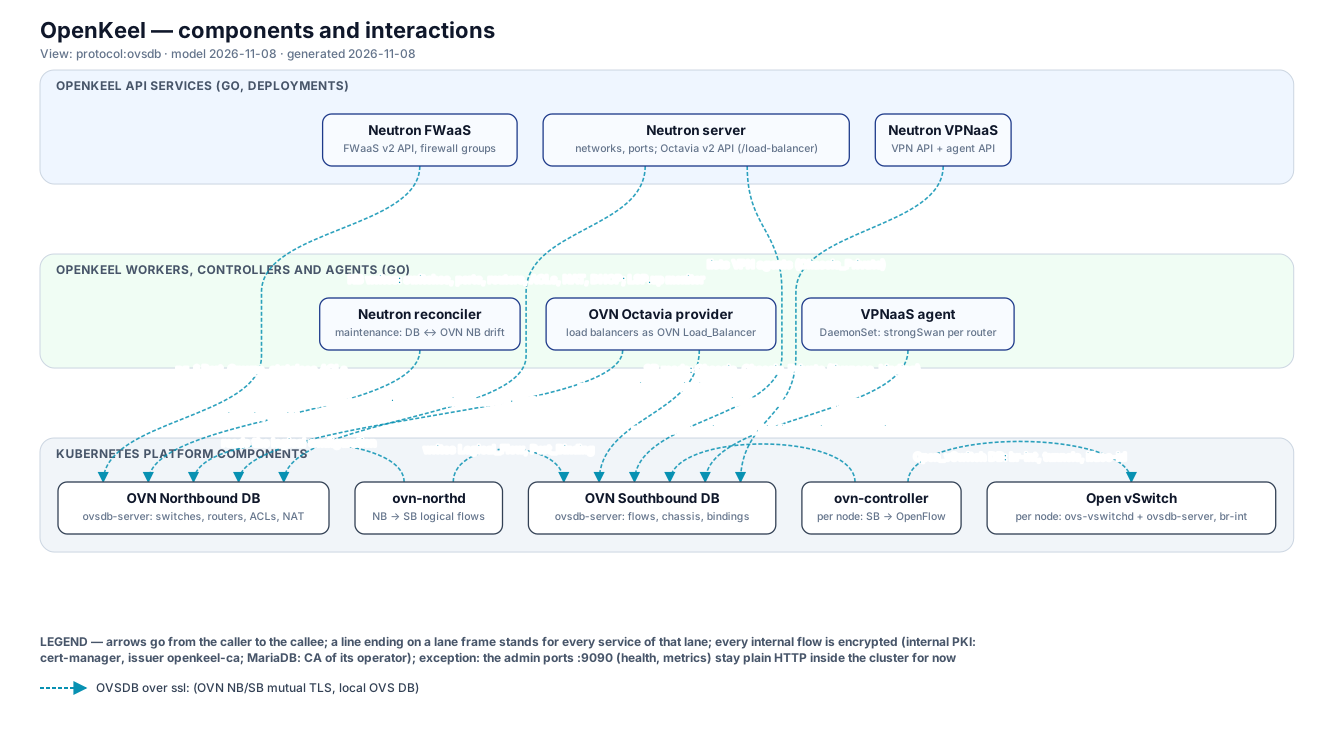
Neutron en Go écrit le modèle logique dans OVN ; ovn-controller et Open vSwitch commutent les paquets des VMs et des conteneurs.
API, base MariaDB, IPAM, policies ; écrit réseaux, ports, routeurs, groupes de sécurité et IP flottantes dans OVN ; un reconciler corrige les écarts
Modèle logique : switches, routeurs, ports, ACL et Port_Group, NAT (SNAT, IP flottantes), DHCP, load balancers Octavia
Compile ce modèle en flux logiques ; lie chaque port à un nœud (chassis) ; planifie les passerelles HA
Sur chaque nœud : programme br-int en OpenFlow, tunnels Geneve, répond localement en DHCP, ARP et RA
ovsdb-server et ovs-vswitchd : bridge br-int, datapath noyau ou userspace, commute les paquets des VMs et conteneurs
Modes slaac, dhcpv6-stateful et dhcpv6-stateless ; mêmes validations et erreurs que Python
ipv6_ra_configs sur les ports de routeur OVN : adressage, MTU, route du metadata
Options DHCPv6 écrites dans OVN ; adresses SLAAC calculées en EUI-64
ACL ip6 et icmp6, groupes distants en IPv6, règles de sortie IPv6 par défaut
Route par défaut ::/0 vers la passerelle externe ; SNAT et IP flottantes restent en IPv4
Forwarding IPv6 coupé dans le pod, IPv6 désactivé sur le veth de l'hôte
Pas encore vérifié : sous-réseaux IPv6 de tenant sur le vrai plan de données du lab, tests Octavia IPv6 de Tempest. La prefix delegation, dépréciée en amont, n'est pas reprise.
 Plein écran