Ressources
Présentation OpenKeel
Le deck de référence produit par la skill generate-openkeel-powerpoint, dont ce site reprend le contenu. Le deck lui-même est en français.
Télécharger le deck
Deck généré par la skill generate-openkeel-powerpoint (openkeel-docs/OpenKeel-presentation.pptx). Les pages de ce site en reprennent le contenu, section par section.
- 57slides
- 2026.2.0version d'OpenKeel
- 2026-11-09date du deck
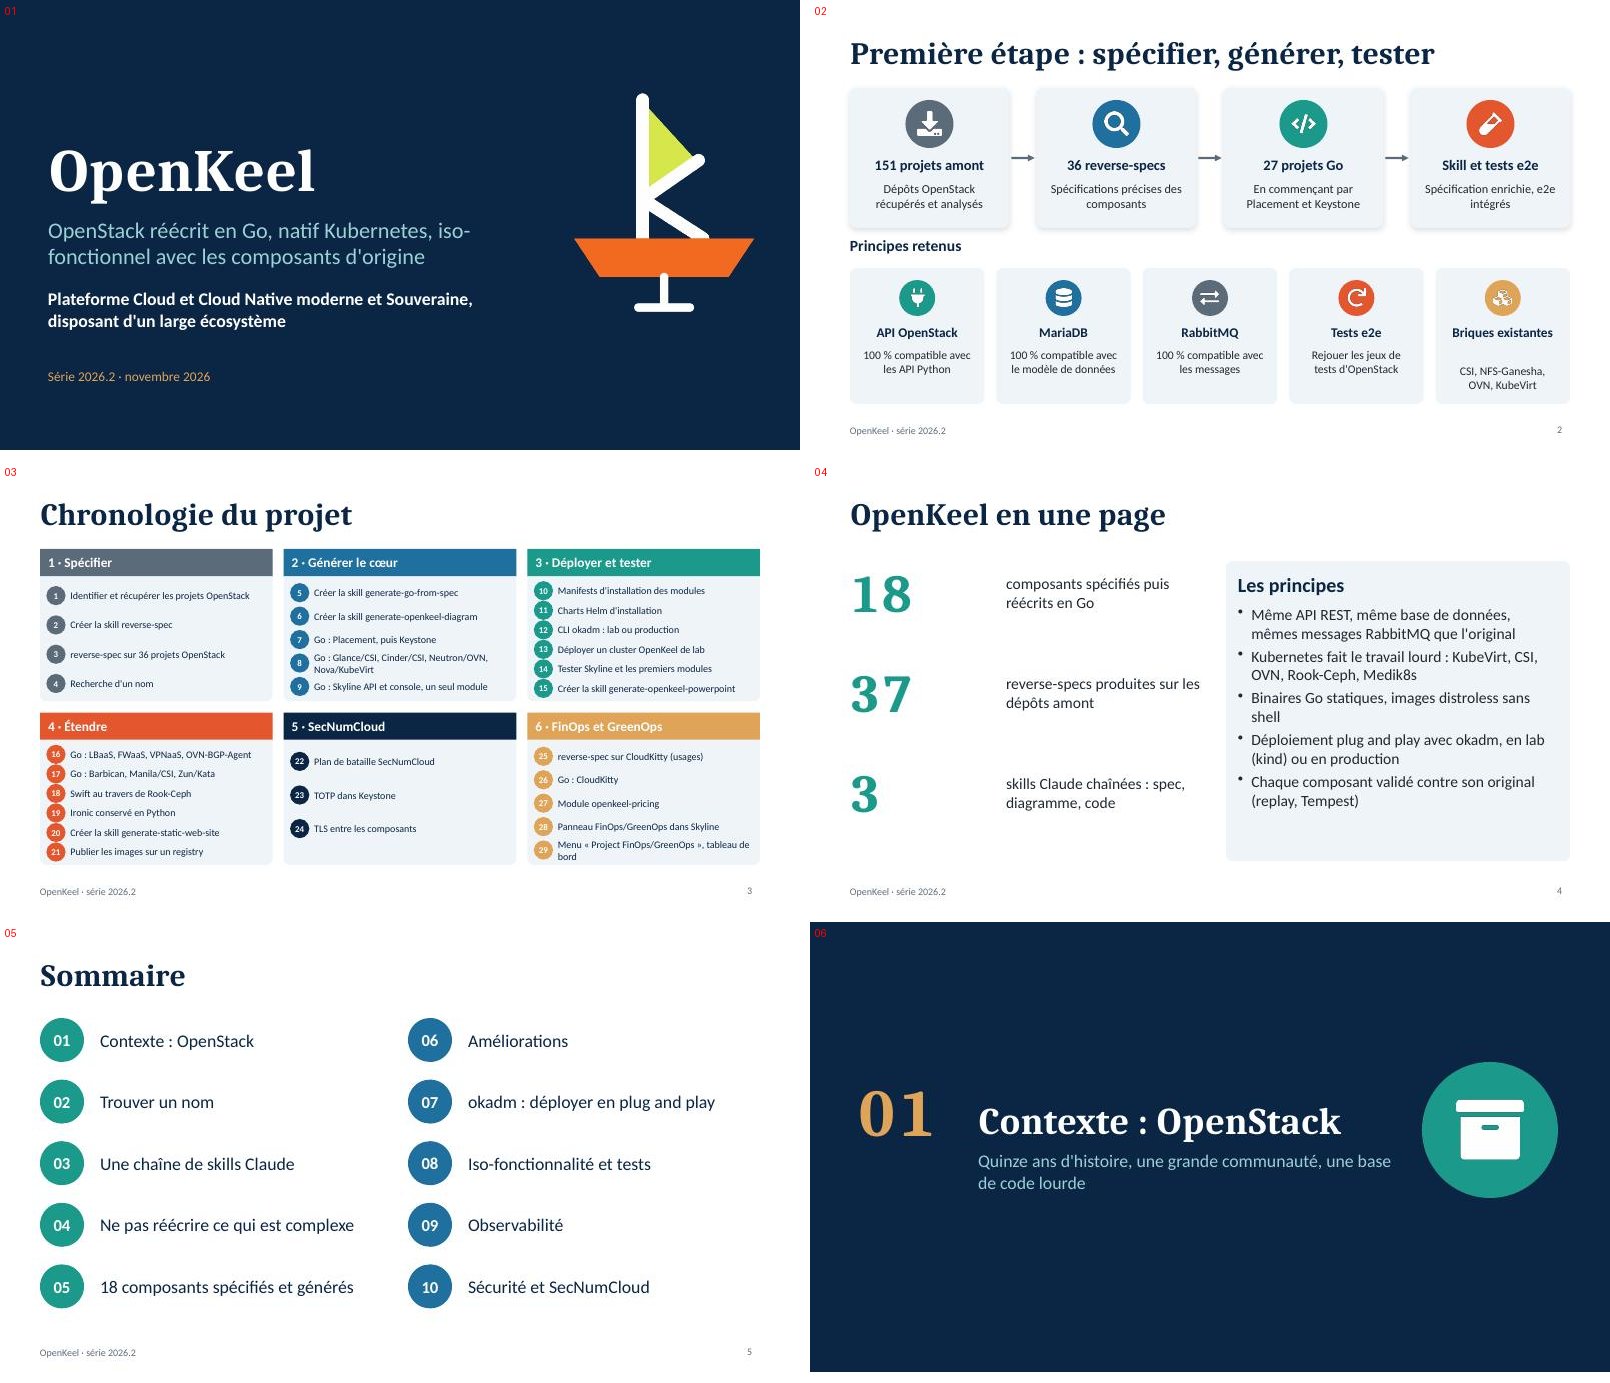
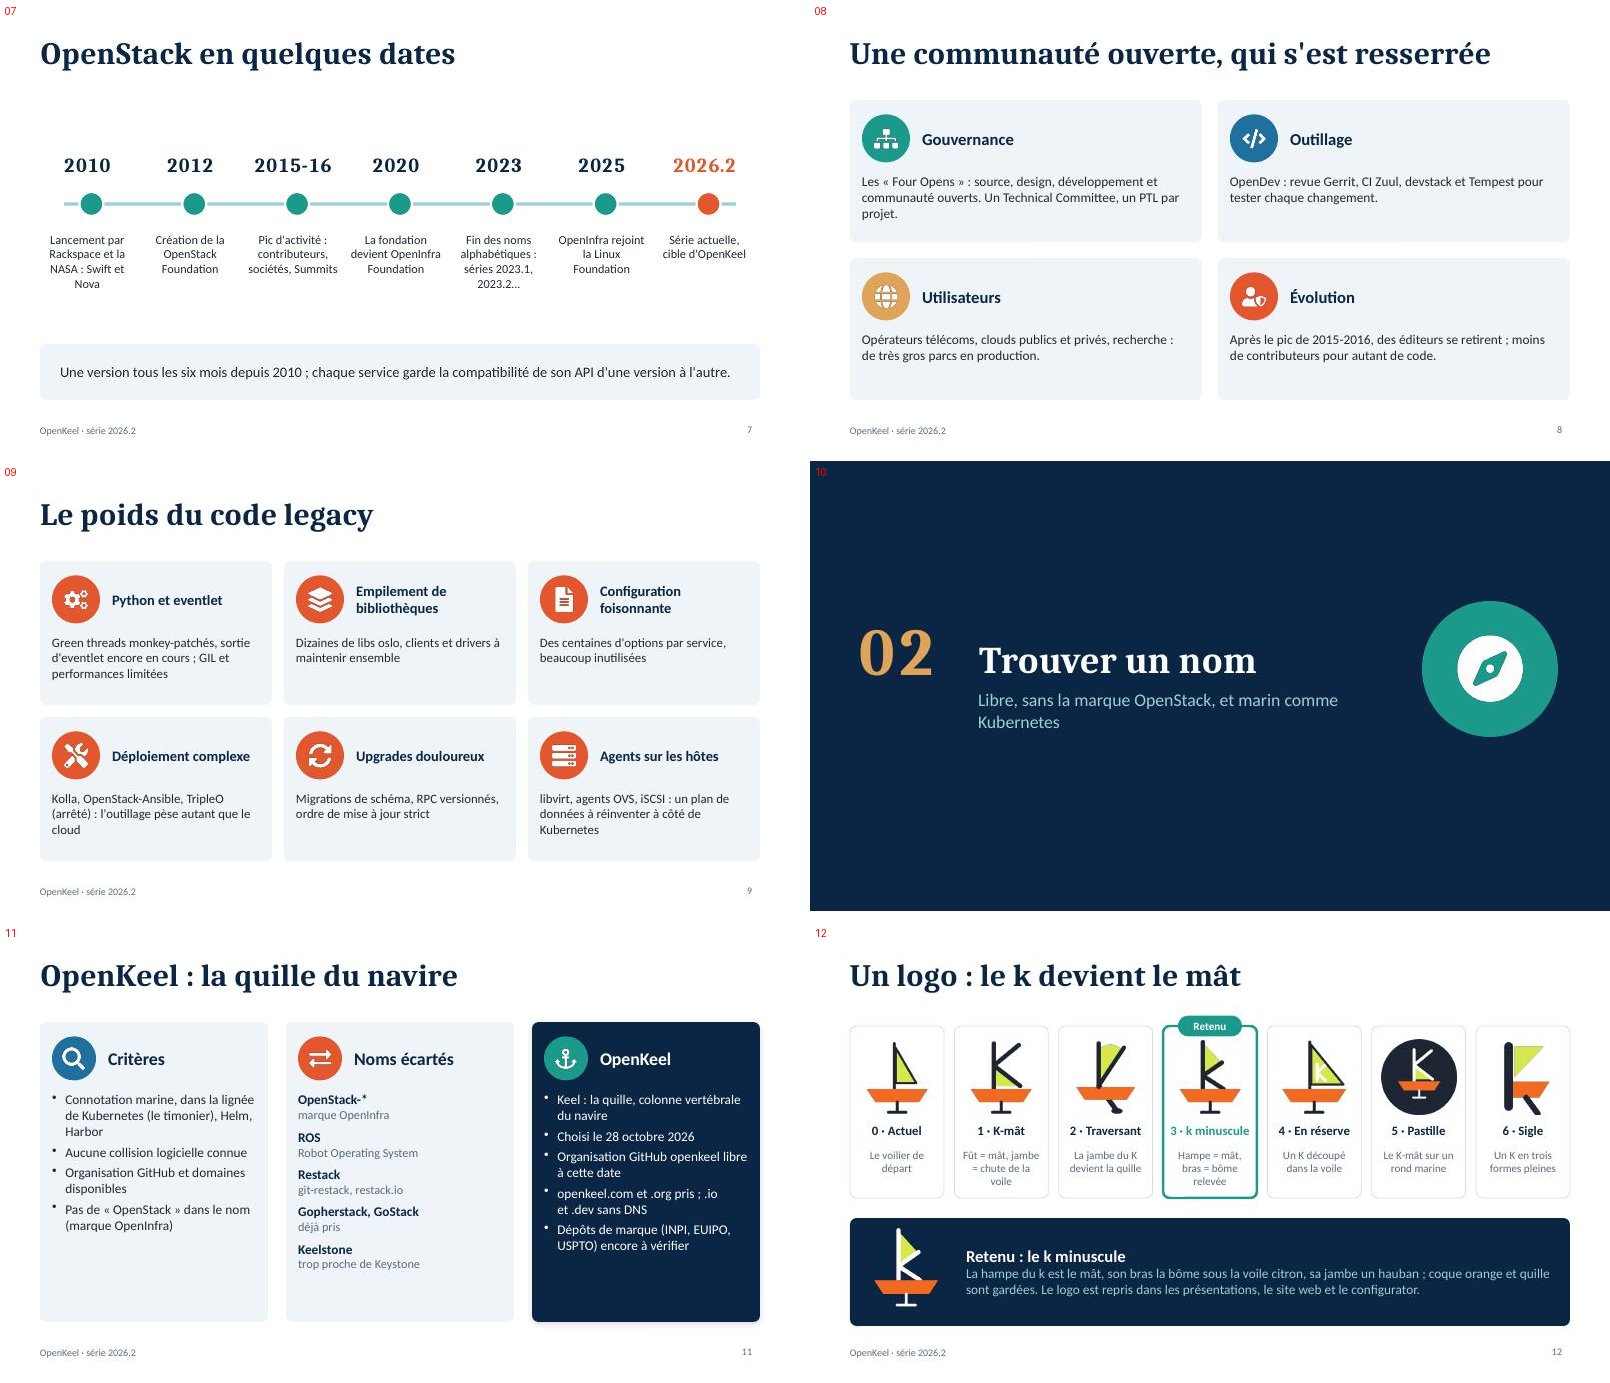
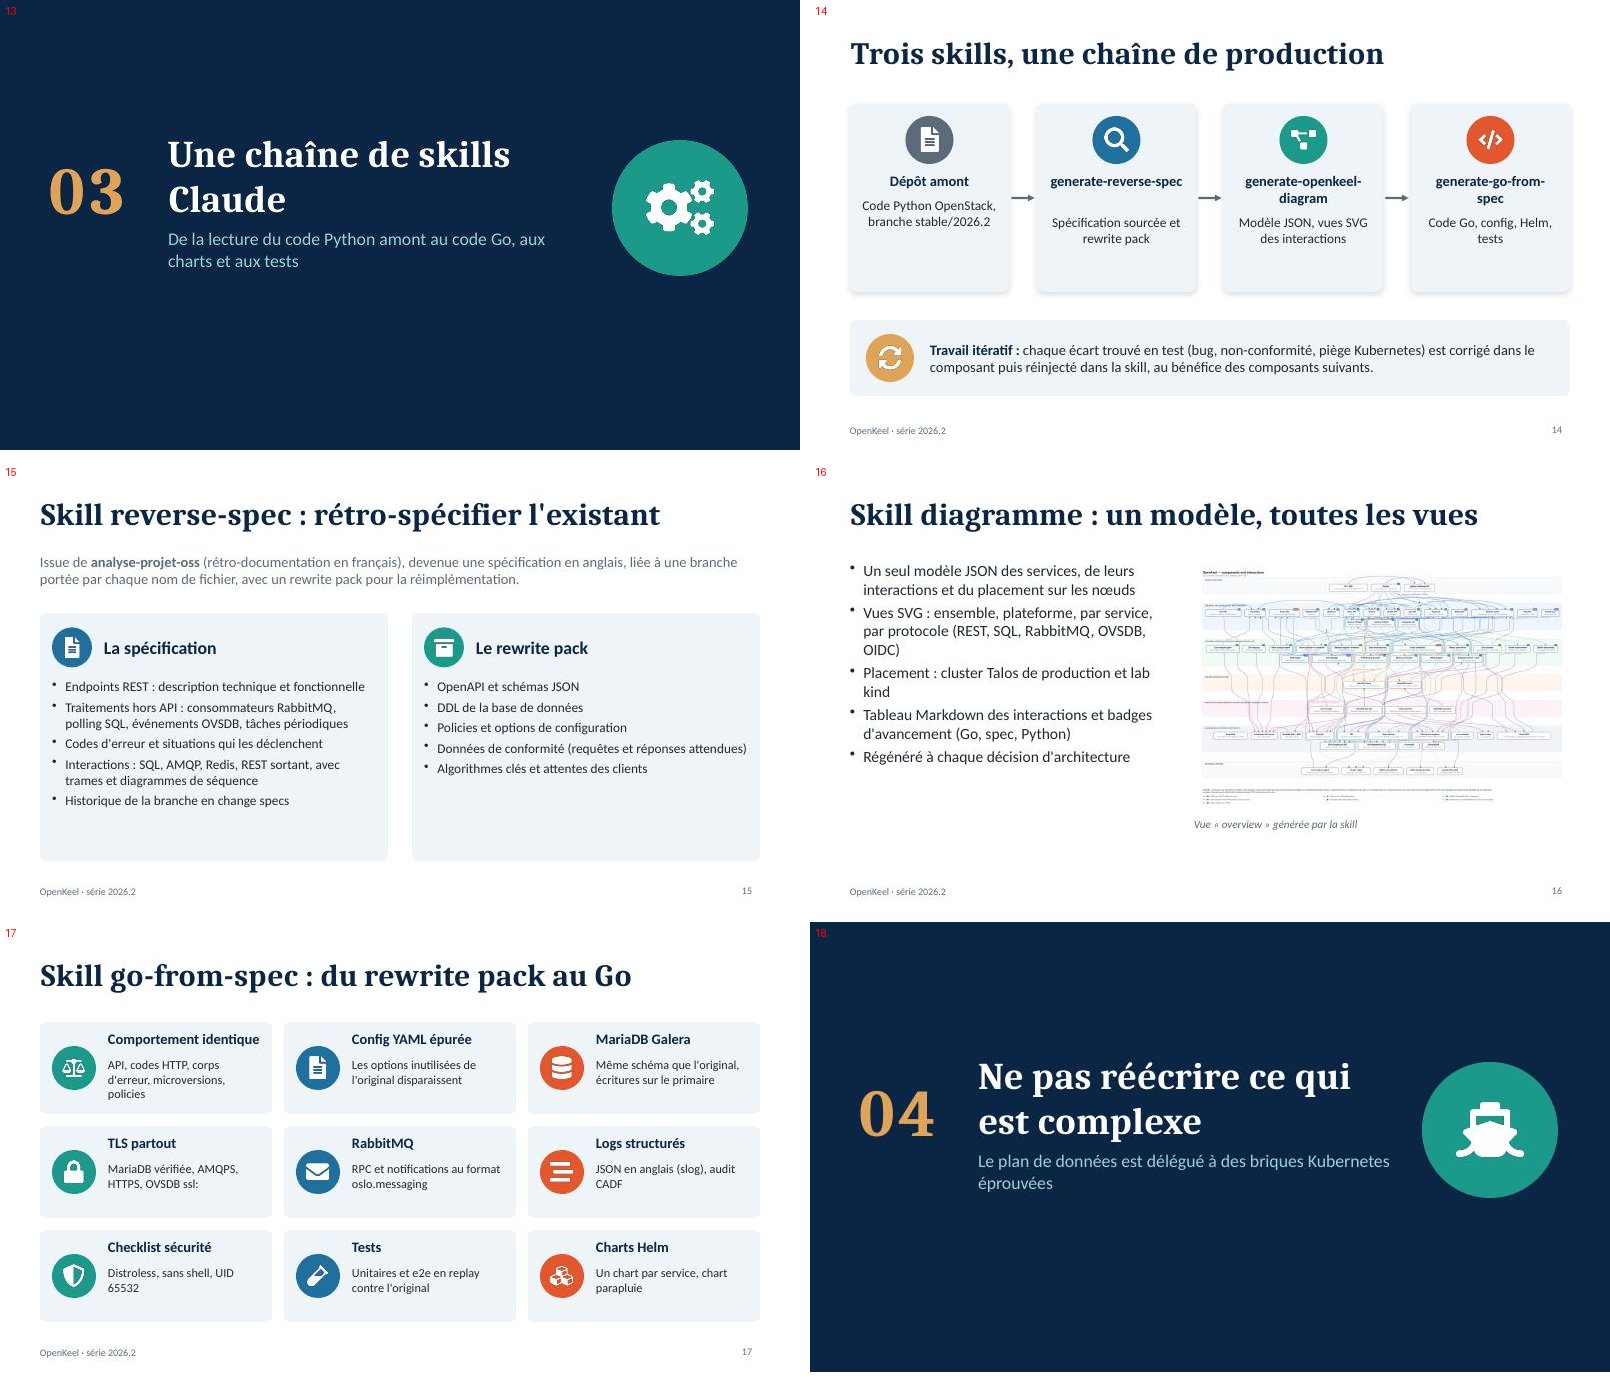
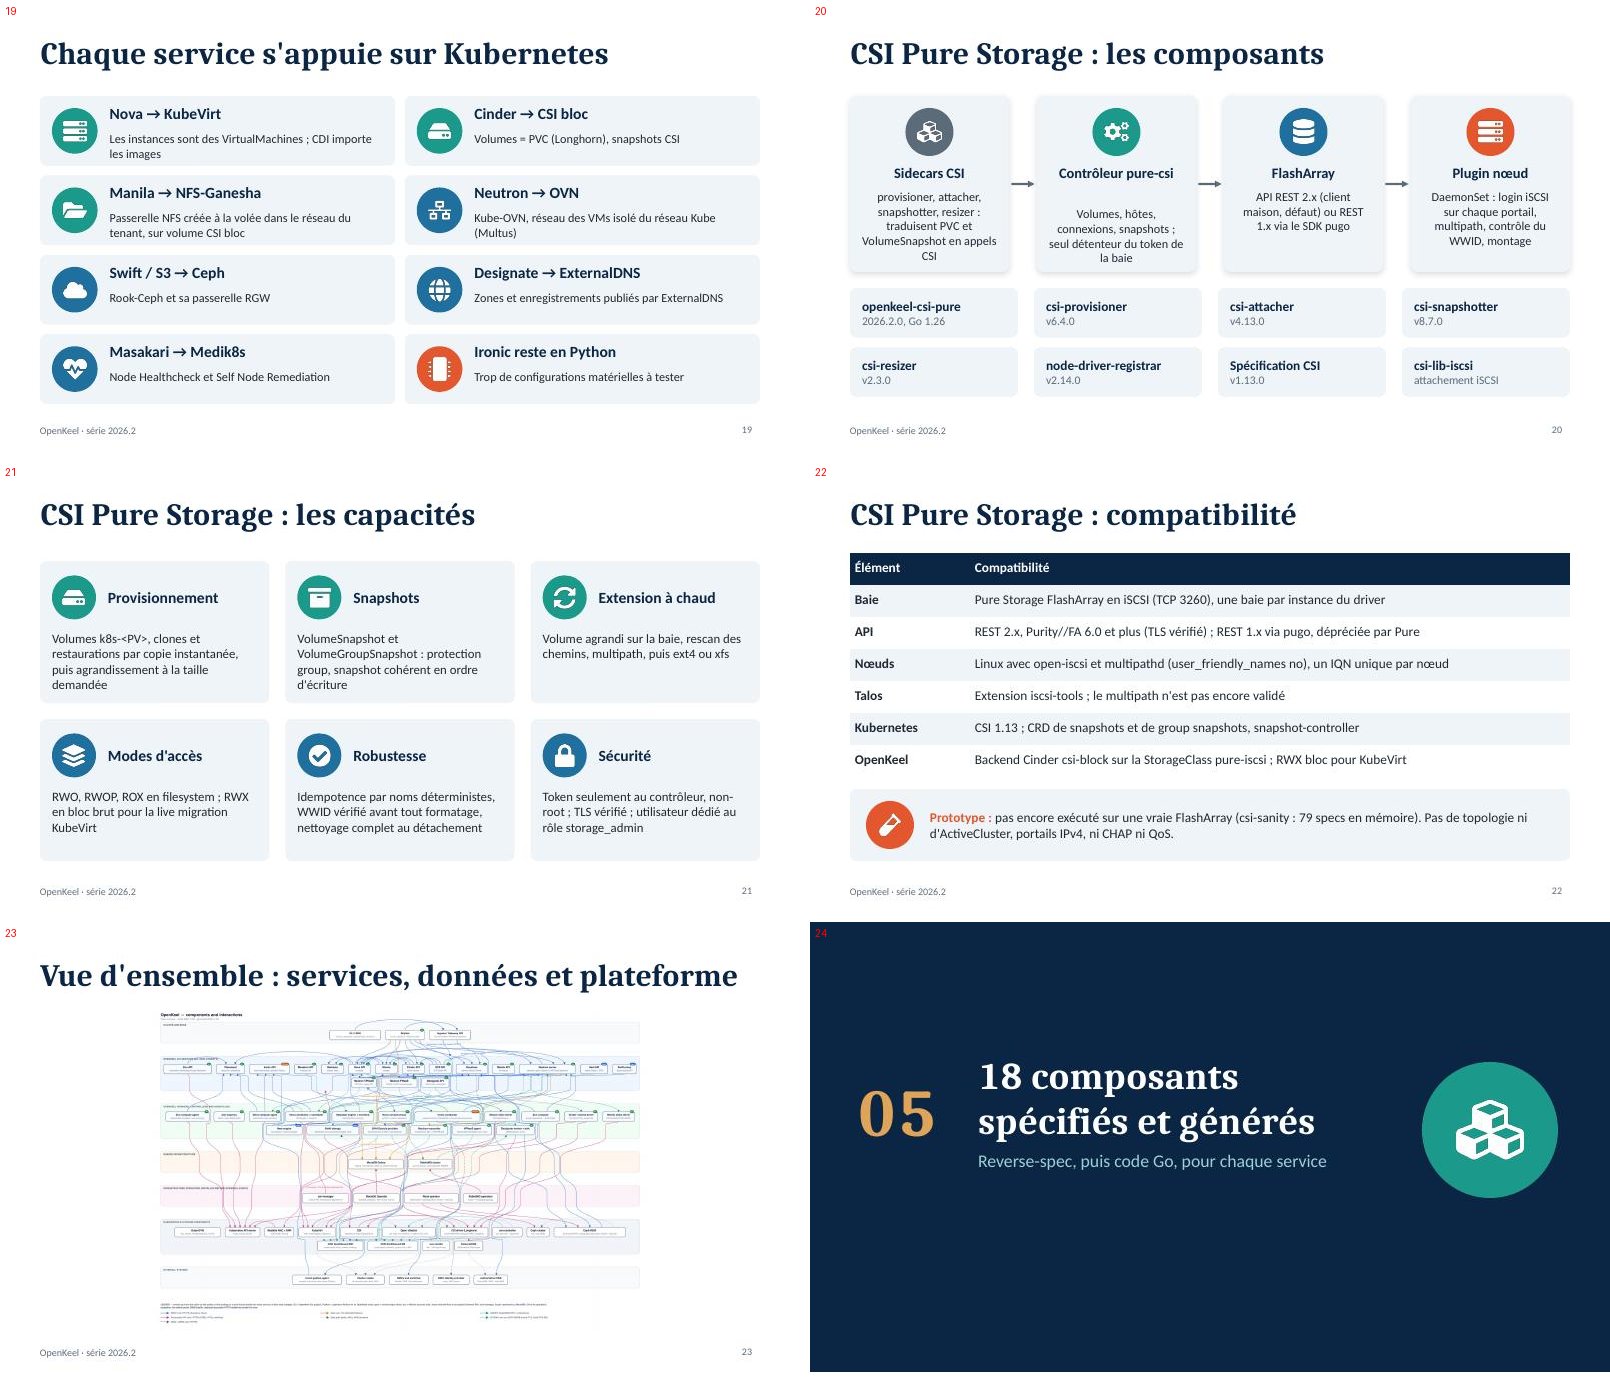
Les slides
- OpenKeel
- Première étape : spécifier, générer, tester
- Chronologie du projet
- OpenKeel en une page
- Sommaire
- Contexte : OpenStack
- OpenStack en quelques dates
- Une communauté ouverte, qui s'est resserrée
- Le poids du code legacy
- Trouver un nom
- OpenKeel : la quille du navire
- Un logo : le k devient le mât
- Une chaîne de skills Claude
- Trois skills, une chaîne de production
- Skill reverse-spec : rétro-spécifier l'existant
- Skill diagramme : un modèle, toutes les vues
- Skill go-from-spec : du rewrite pack au Go
- Ne pas réécrire ce qui est complexe
- Chaque service s'appuie sur Kubernetes
- CSI Pure Storage : les composants
- CSI Pure Storage : les capacités
- CSI Pure Storage : compatibilité
- Vue d'ensemble : services, données et plateforme
- 18 composants spécifiés et générés
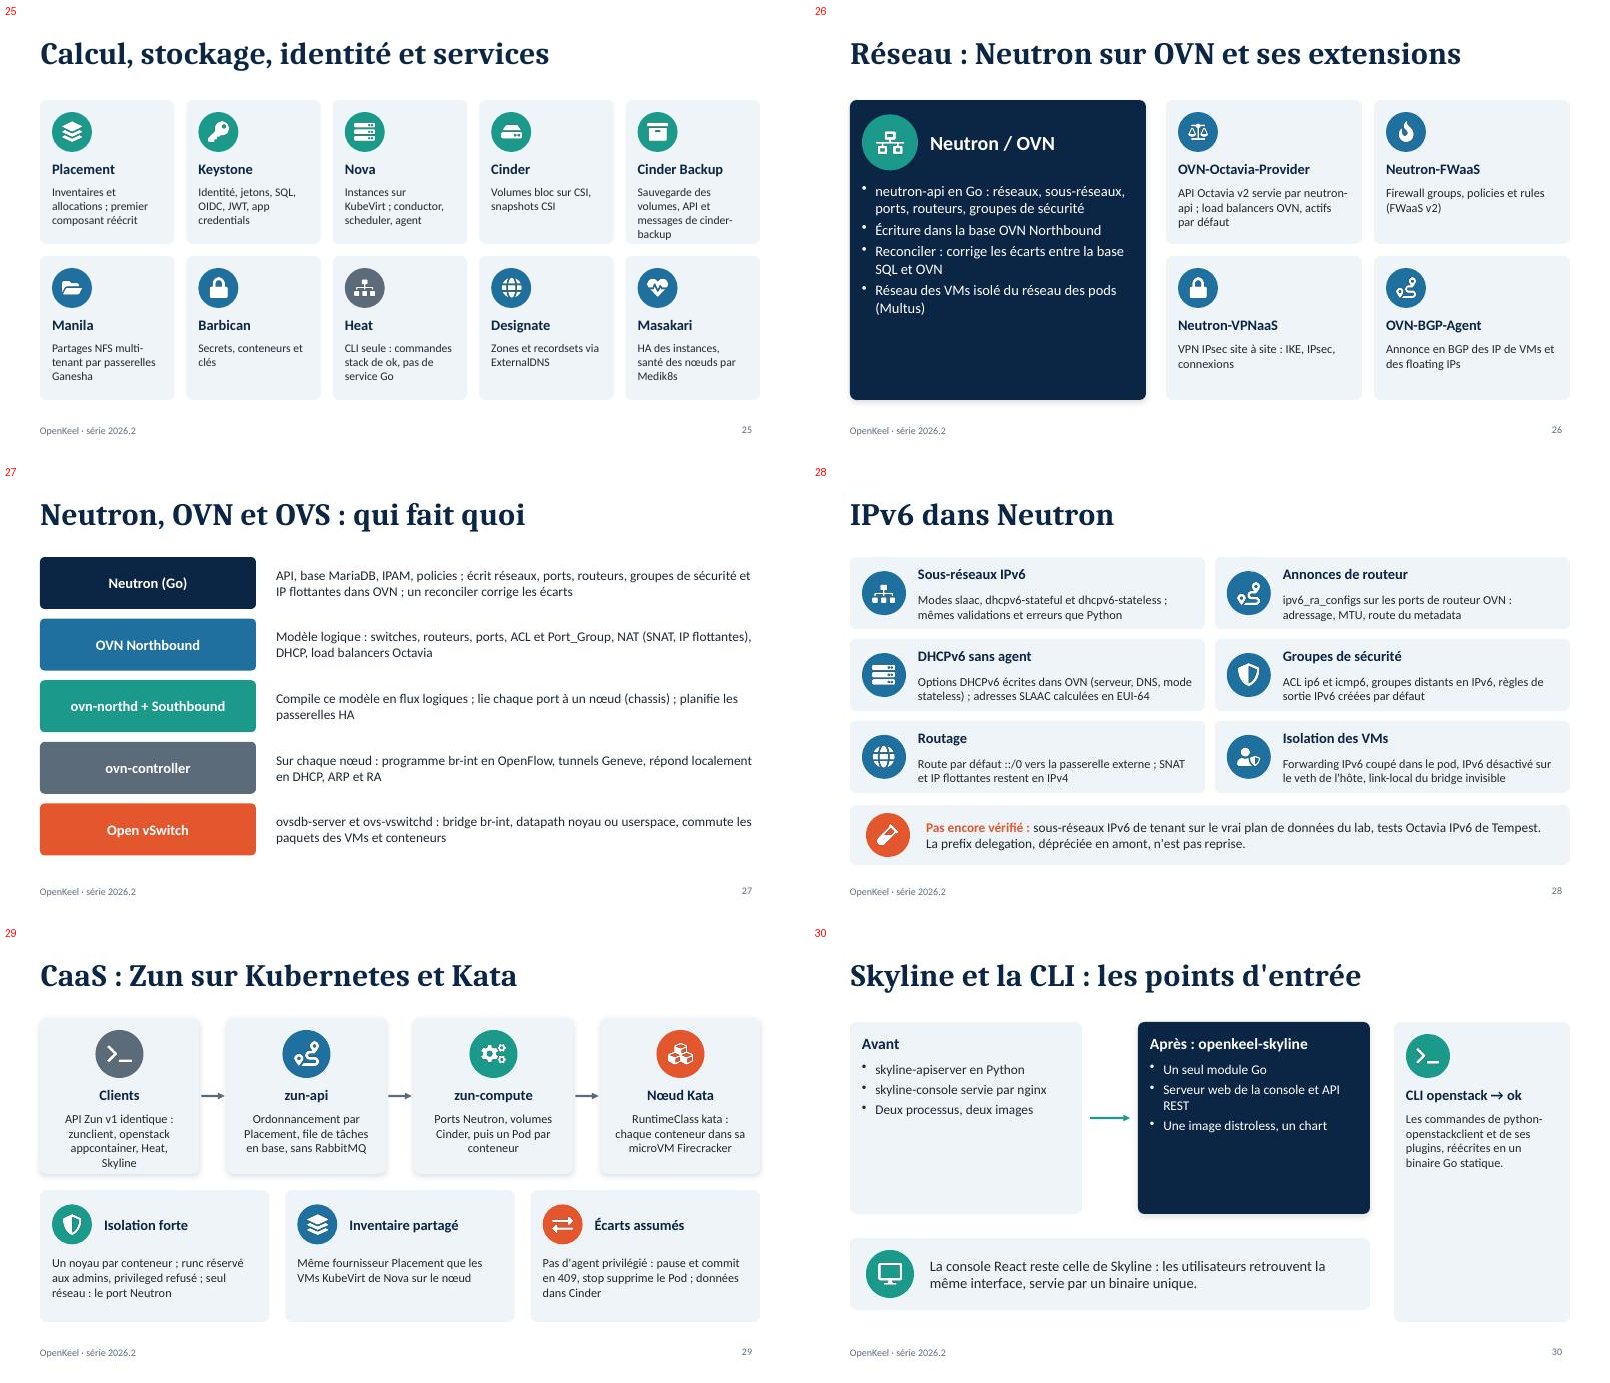
- Calcul, stockage, identité et services
- Réseau : Neutron sur OVN et ses extensions
- Neutron, OVN et OVS : qui fait quoi
- IPv6 dans Neutron
- CaaS : Zun sur Kubernetes et Kata
- Skyline et la CLI : les points d'entrée
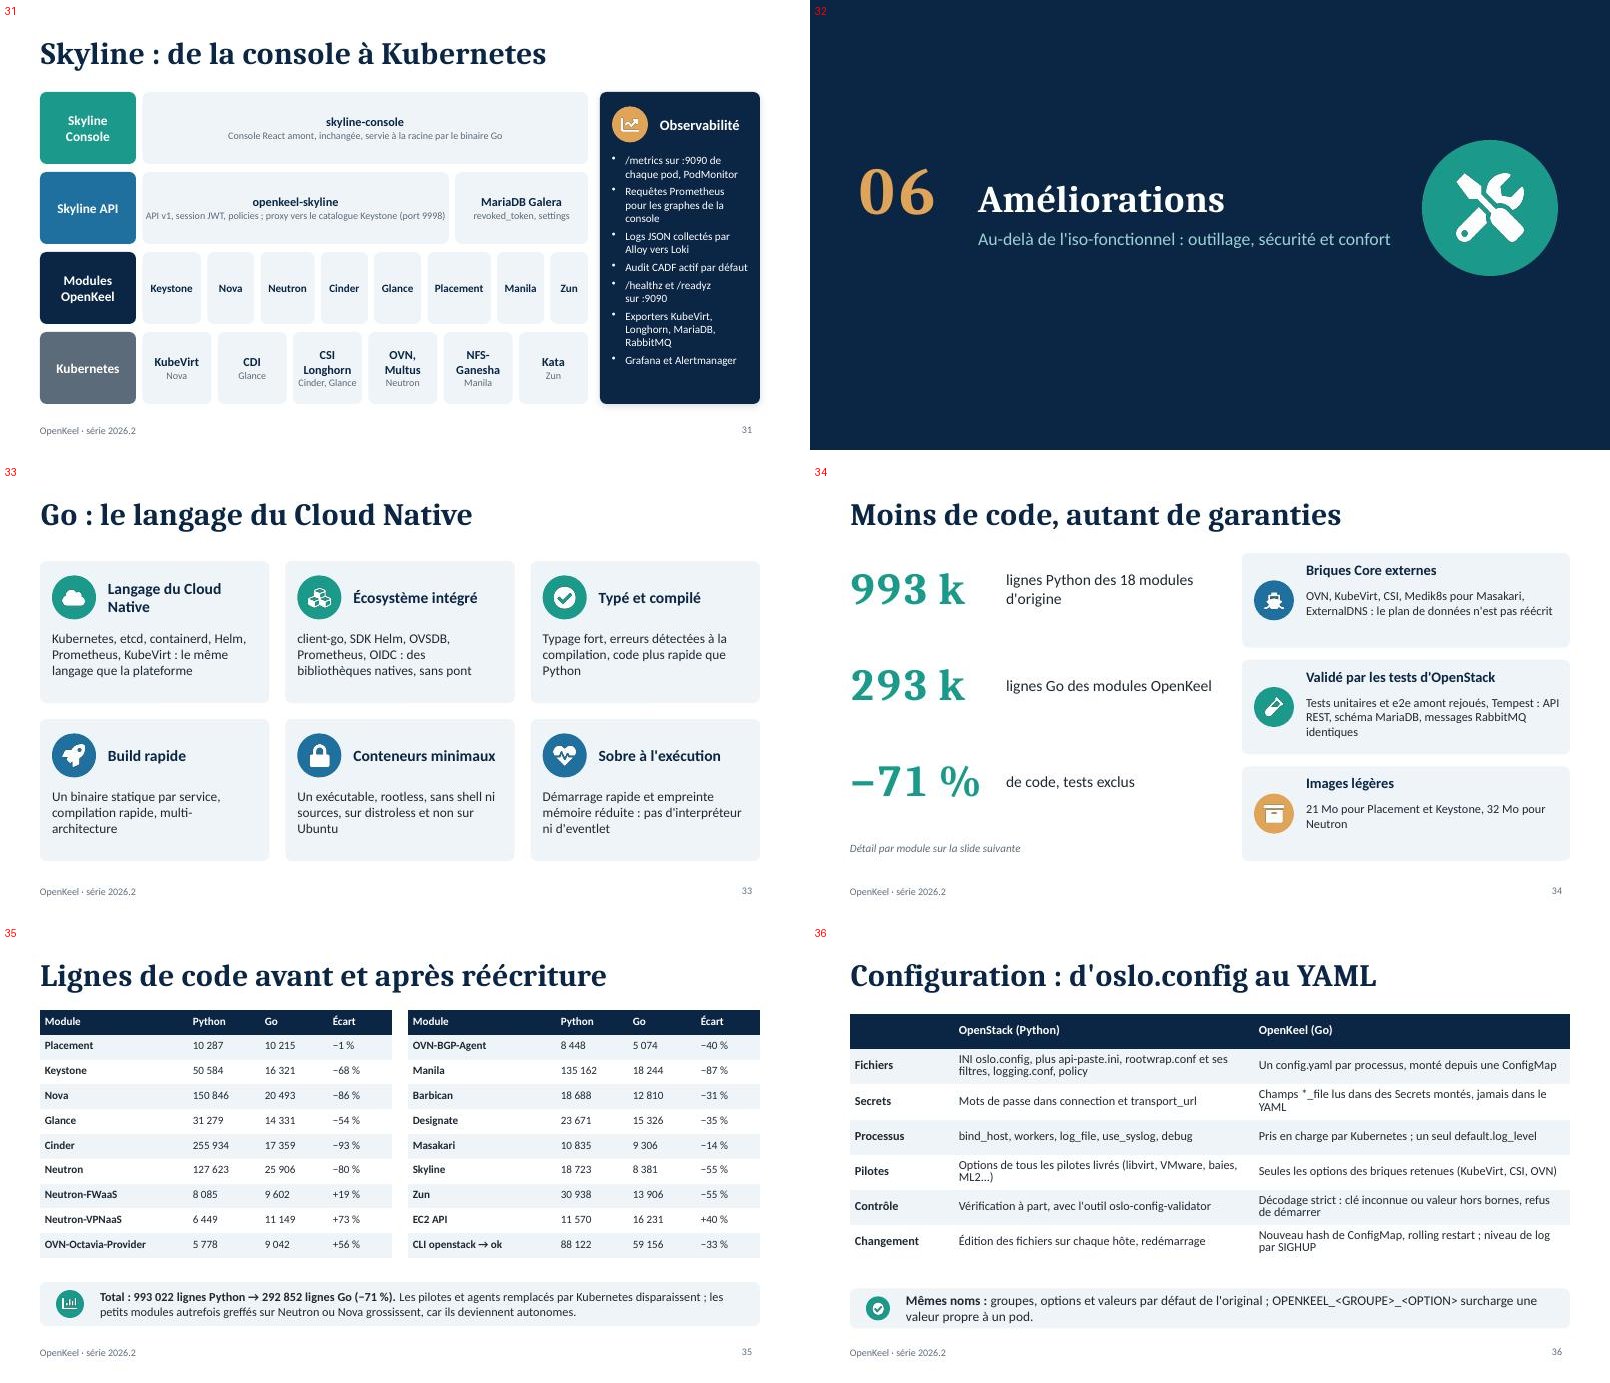
- Skyline : de la console à Kubernetes
- Améliorations
- Go : le langage du Cloud Native
- Moins de code, autant de garanties
- Lignes de code avant et après réécriture
- Configuration : d'oslo.config au YAML
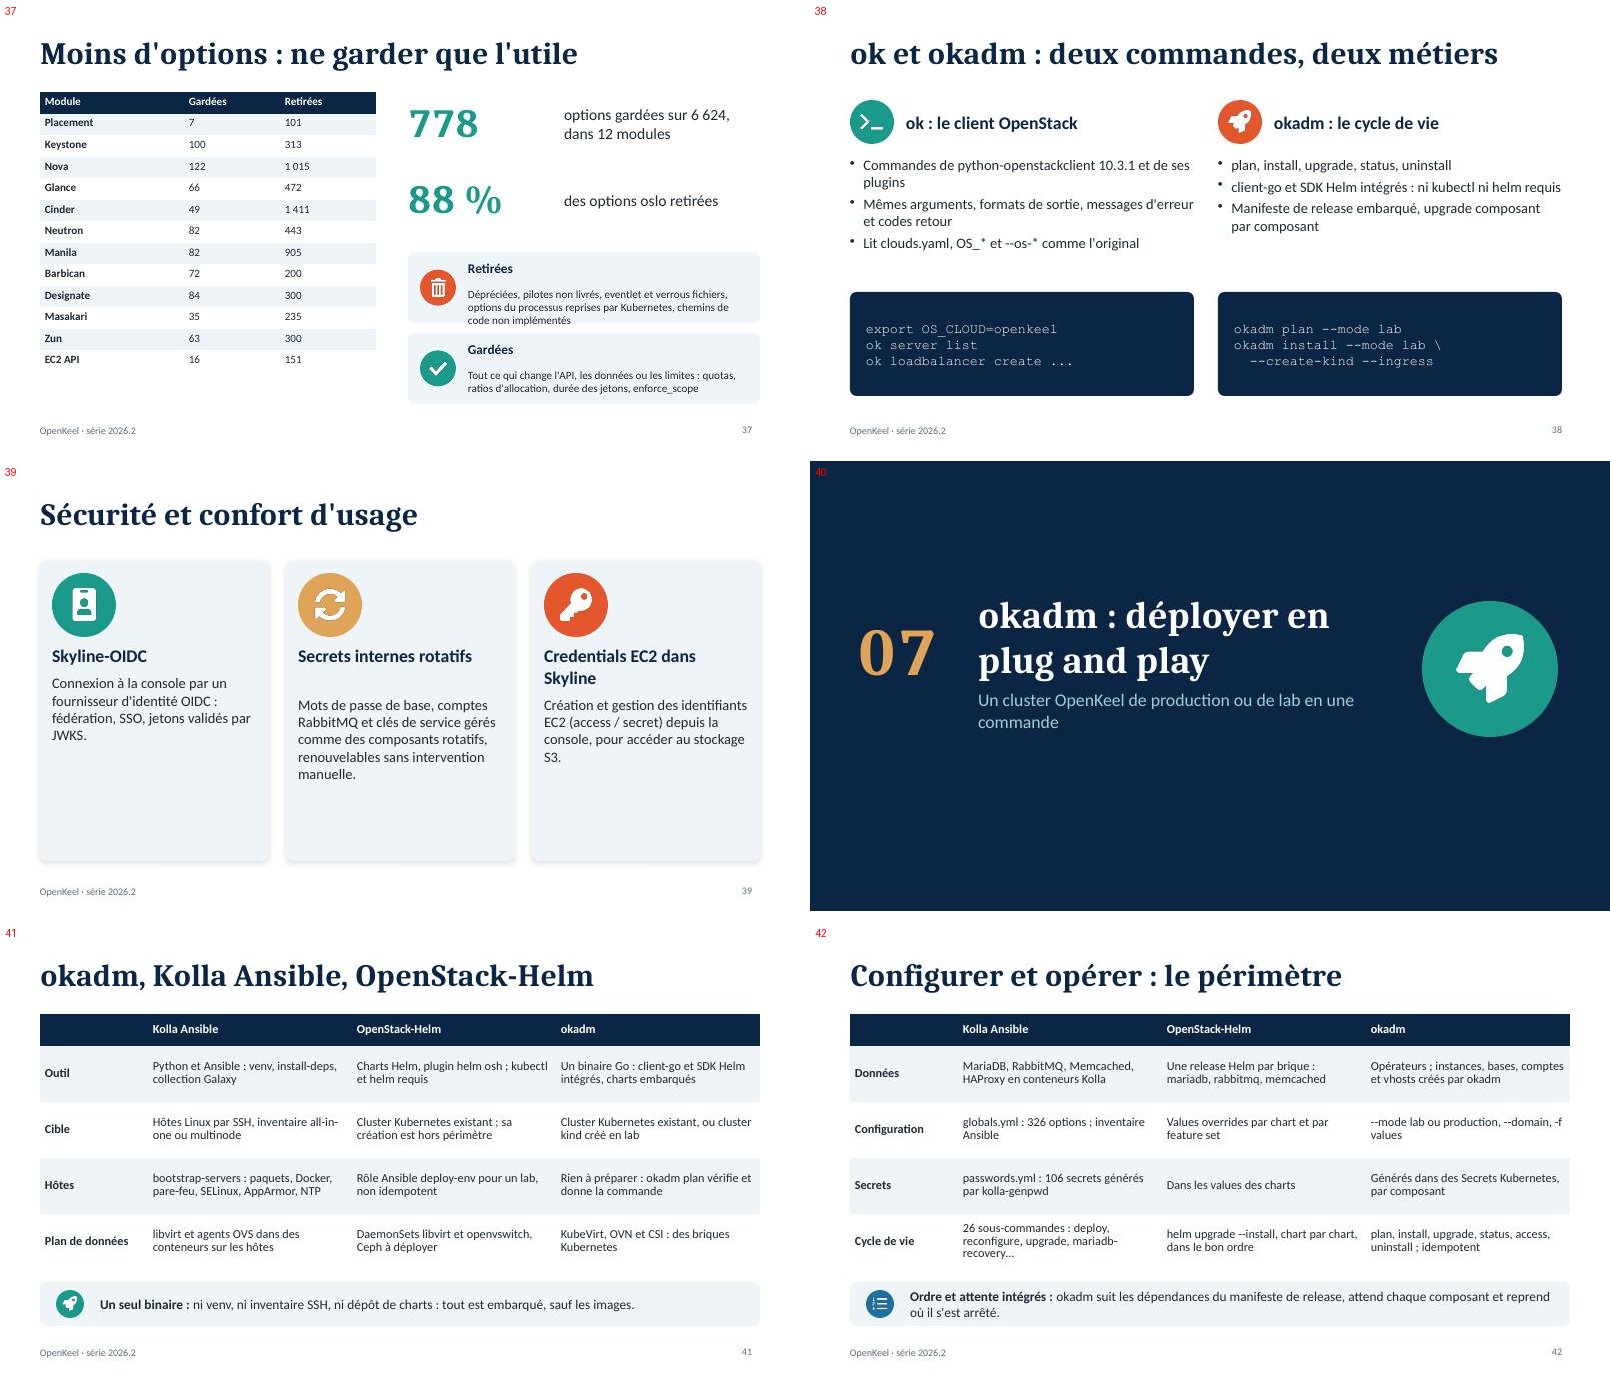
- Moins d'options : ne garder que l'utile
- ok et okadm : deux commandes, deux métiers
- Sécurité et confort d'usage
- okadm : déployer en plug and play
- okadm, Kolla Ansible, OpenStack-Helm
- Configurer et opérer : le périmètre
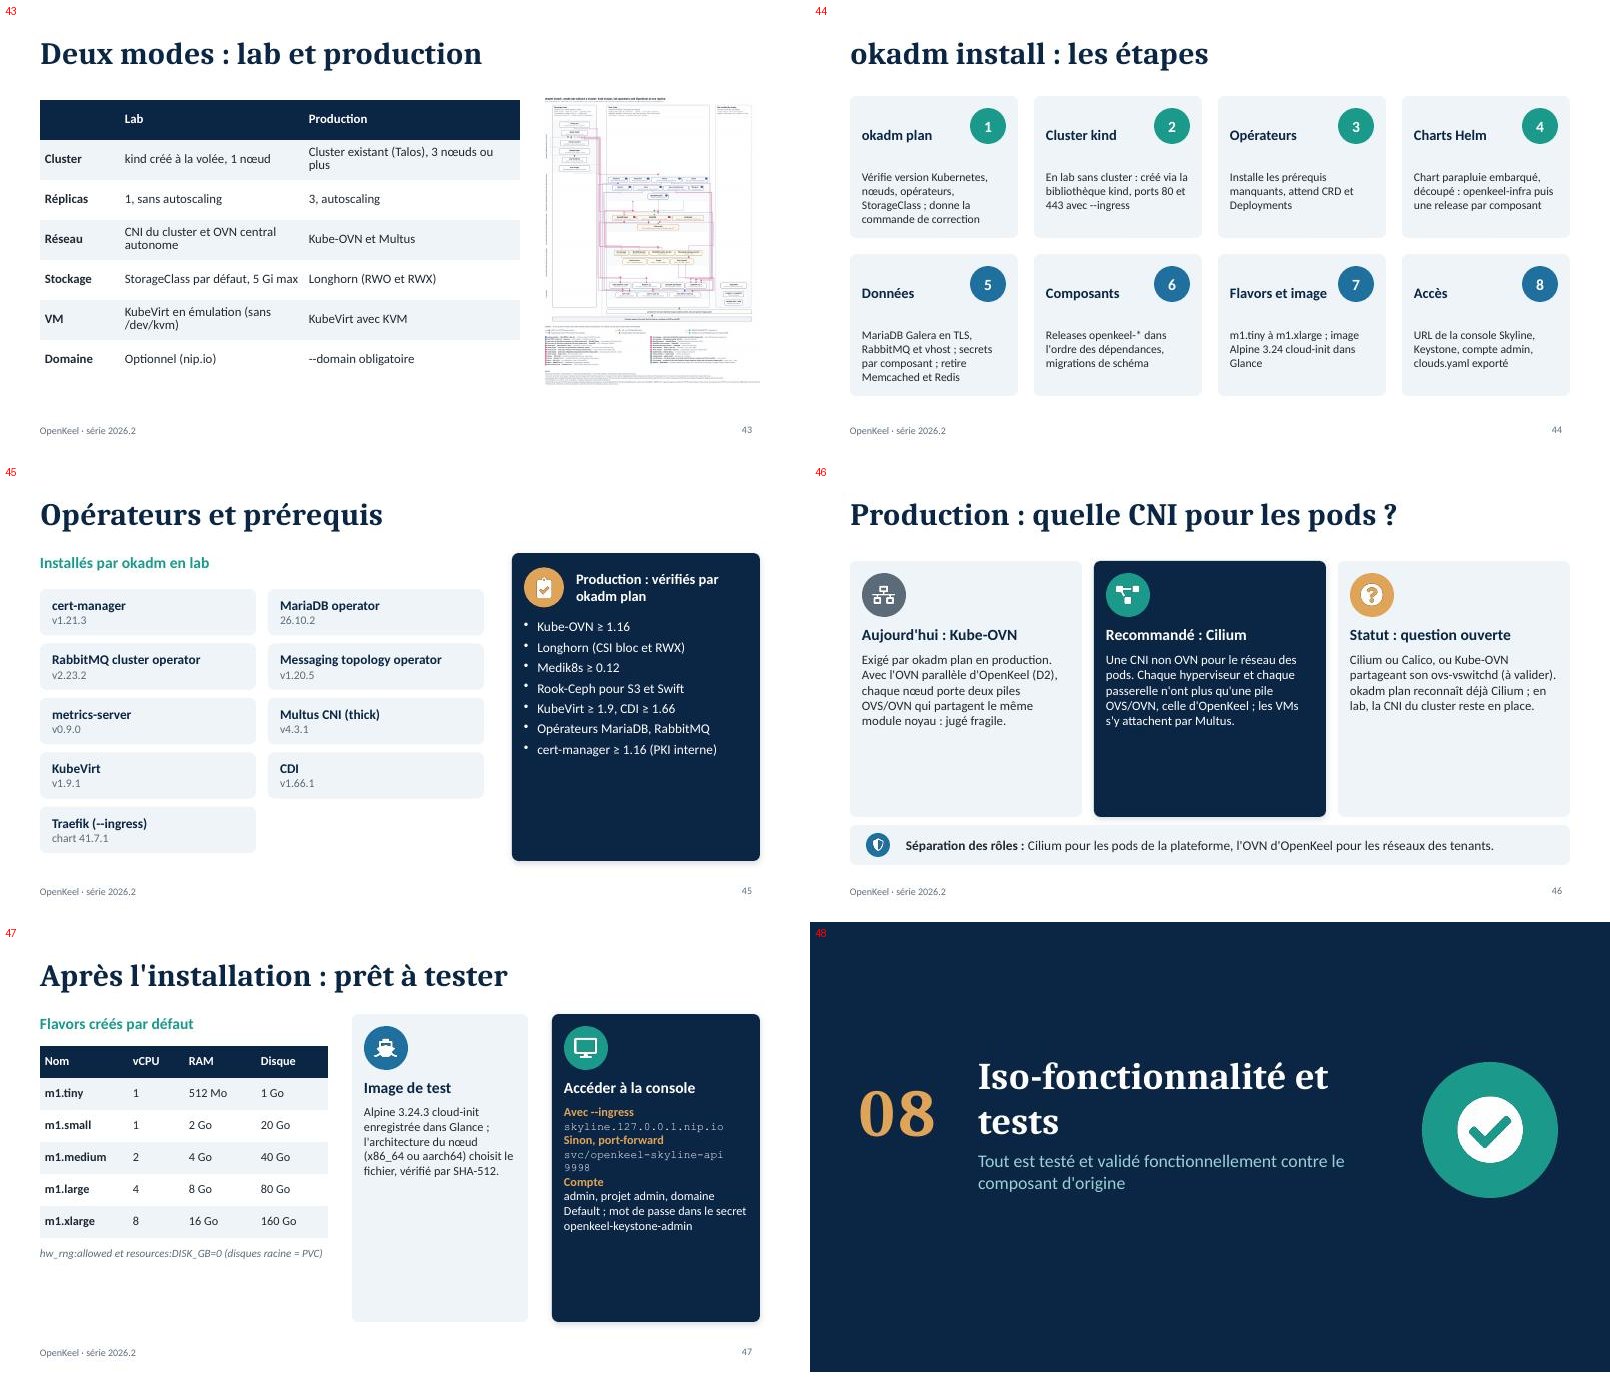
- Deux modes : lab et production
- okadm install : les étapes
- Opérateurs et prérequis
- Production : quelle CNI pour les pods ?
- Après l'installation : prêt à tester
- Iso-fonctionnalité et tests
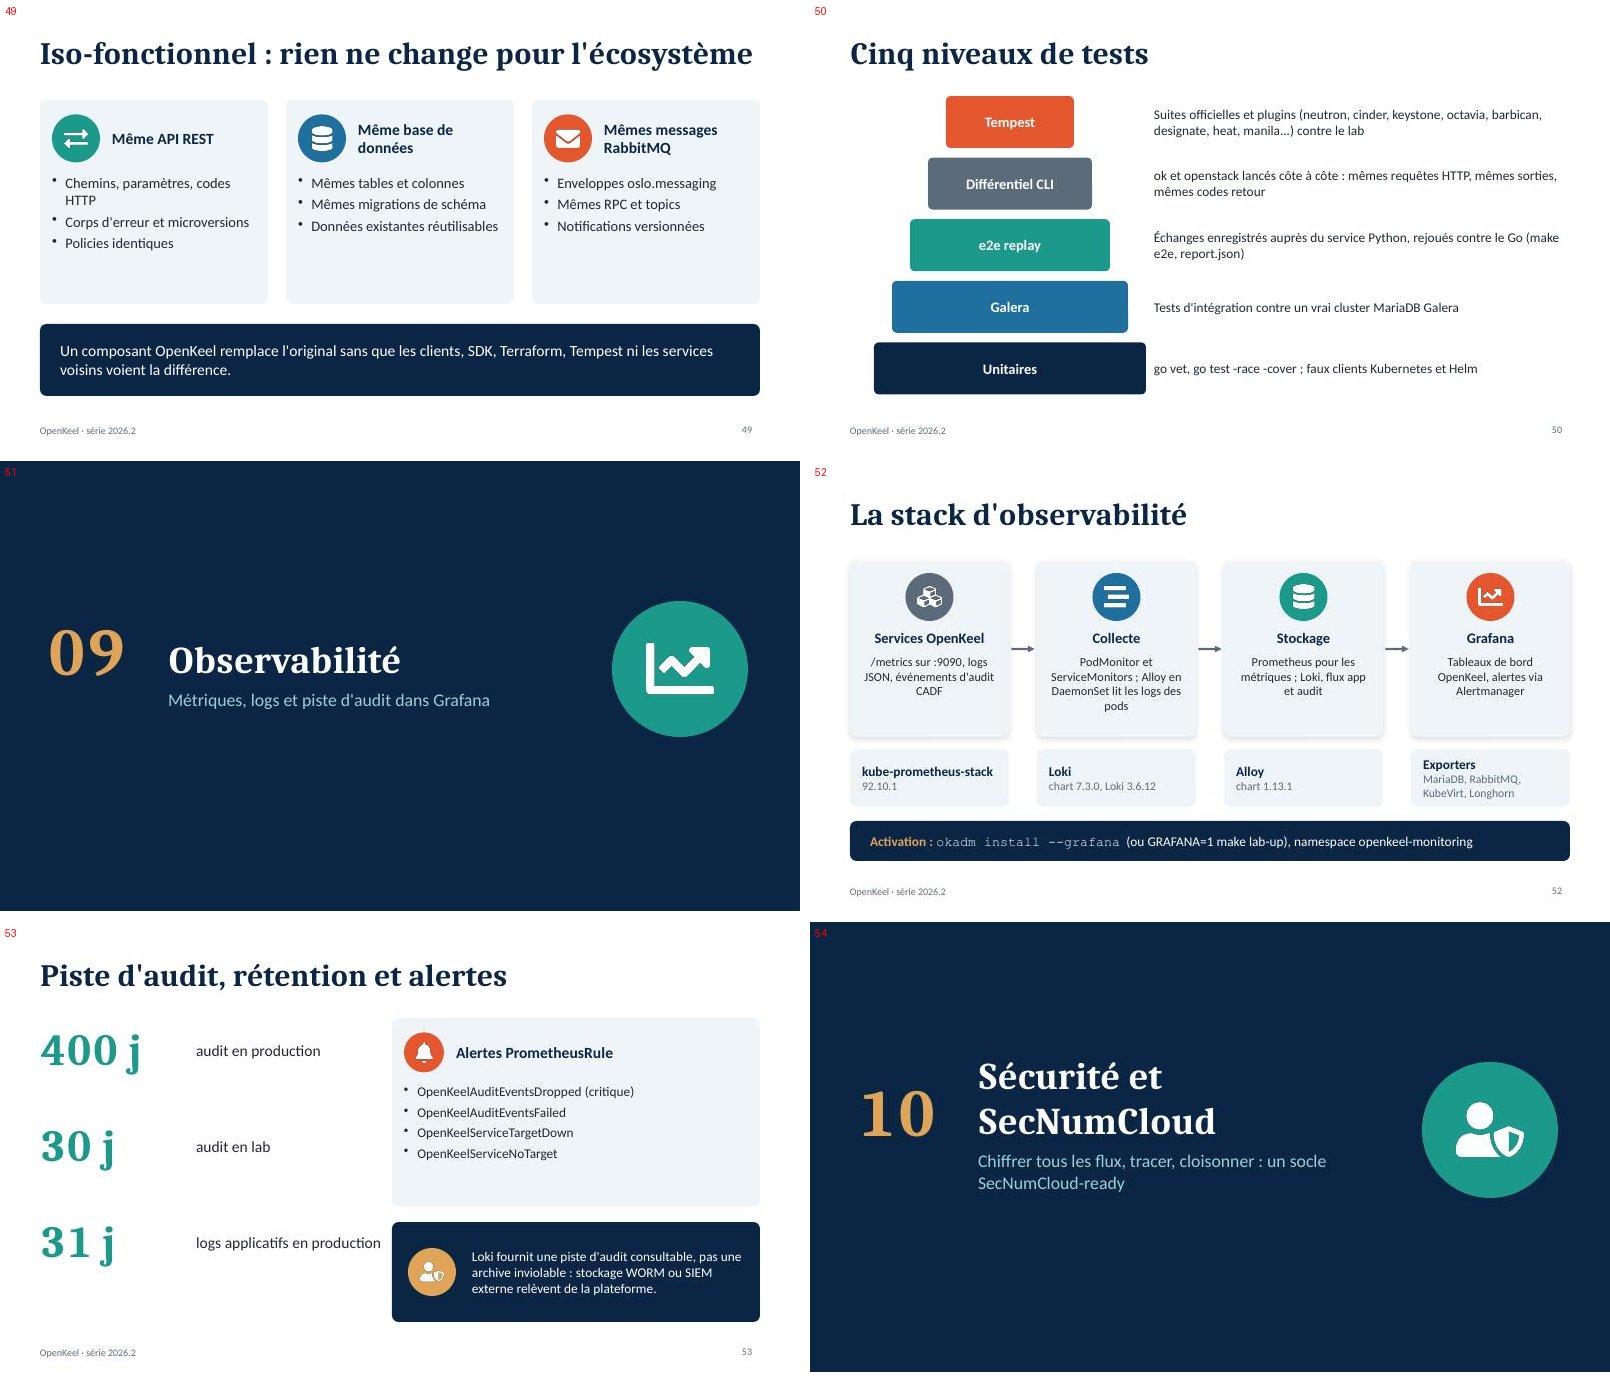
- Iso-fonctionnel : rien ne change pour l'écosystème
- Cinq niveaux de tests
- Observabilité
- La stack d'observabilité
- Piste d'audit, rétention et alertes
- Sécurité et SecNumCloud
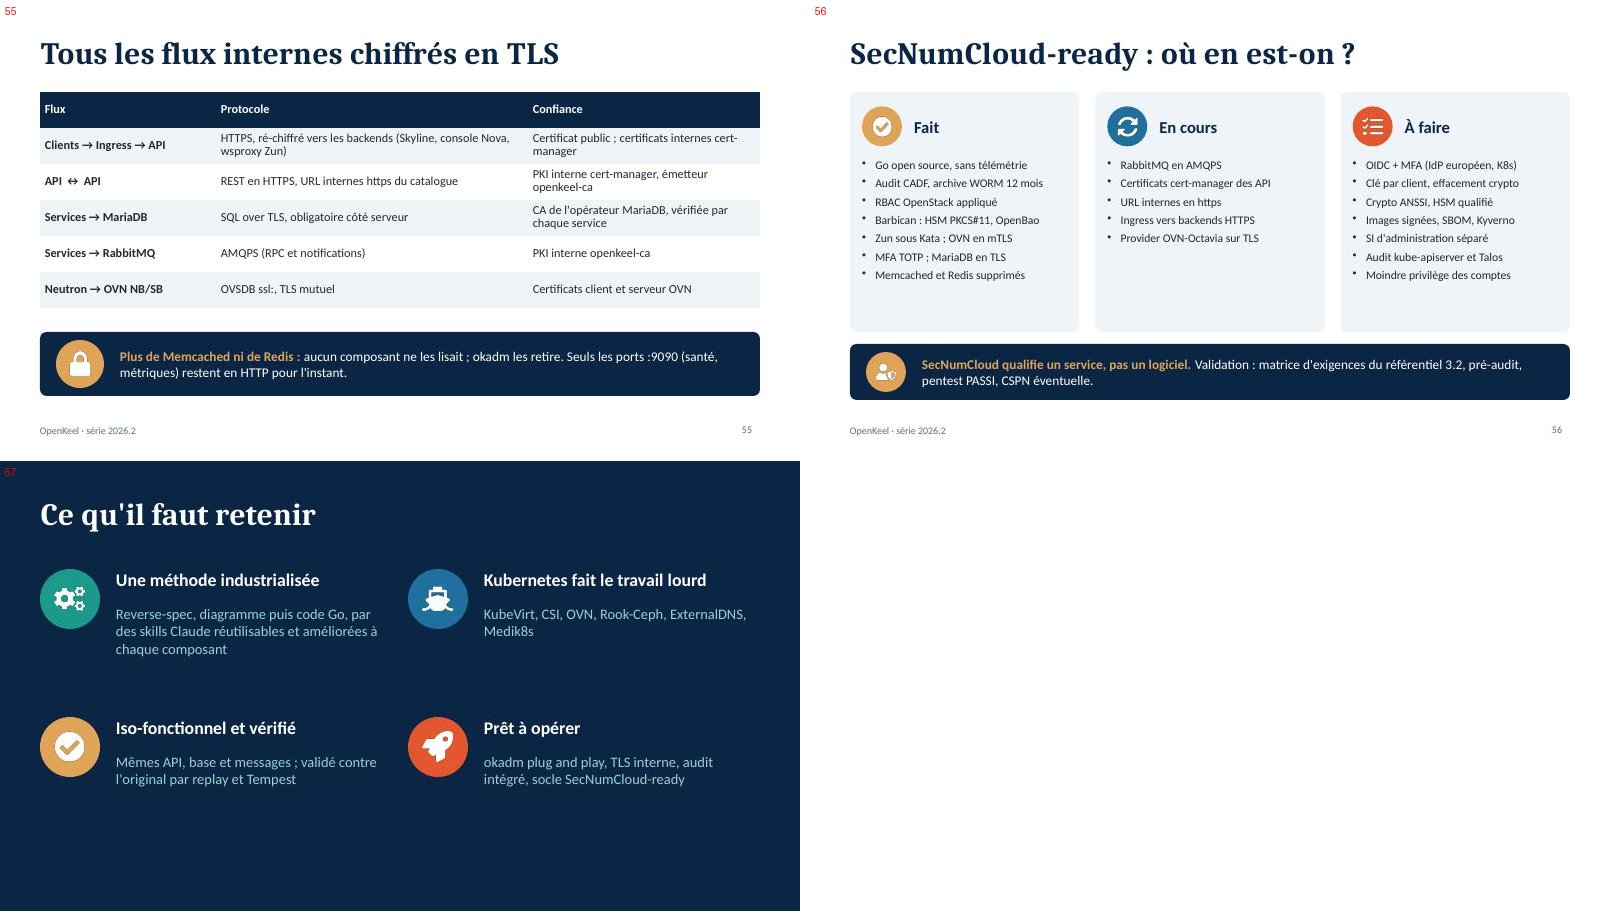
- Tous les flux internes chiffrés en TLS
- SecNumCloud-ready : où en est-on ?
- Ce qu'il faut retenir
Aperçu des slides