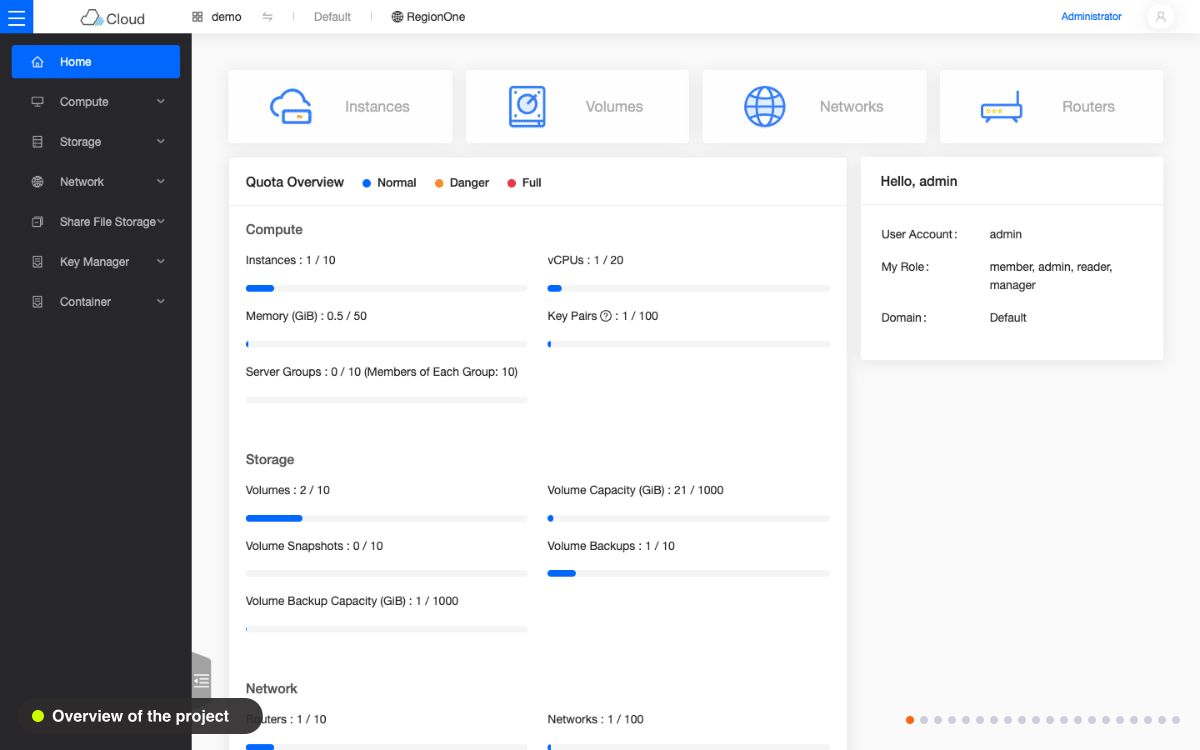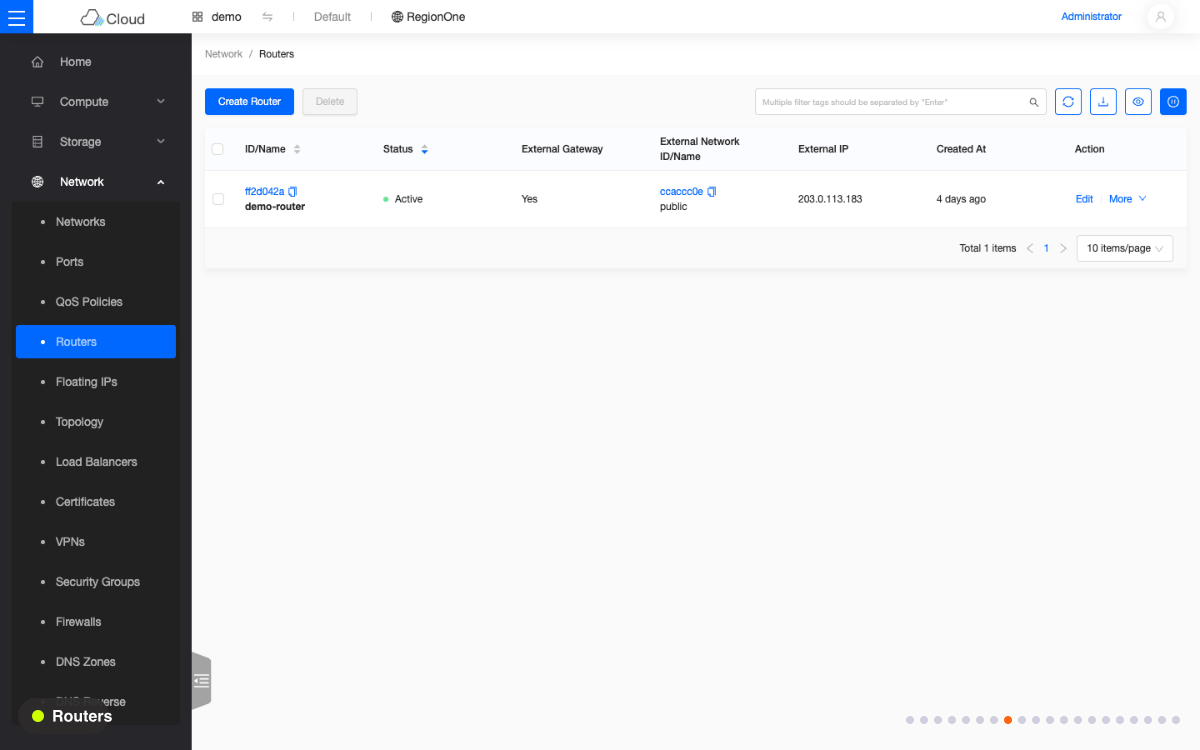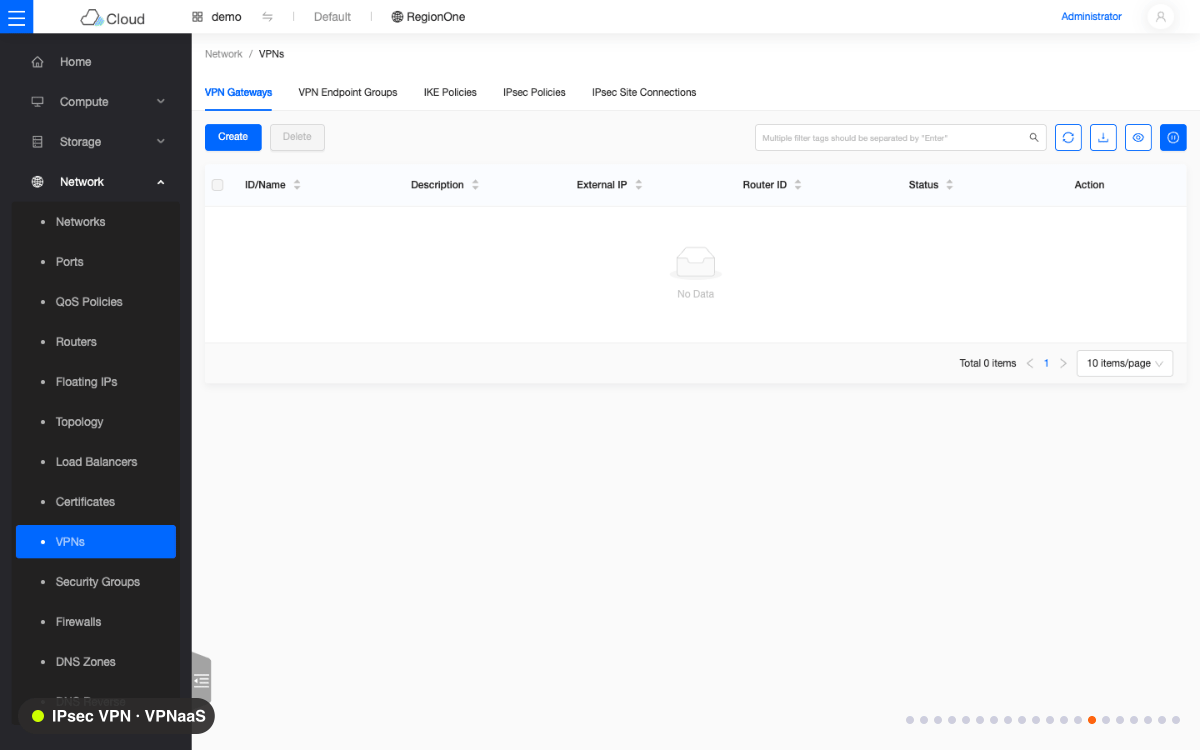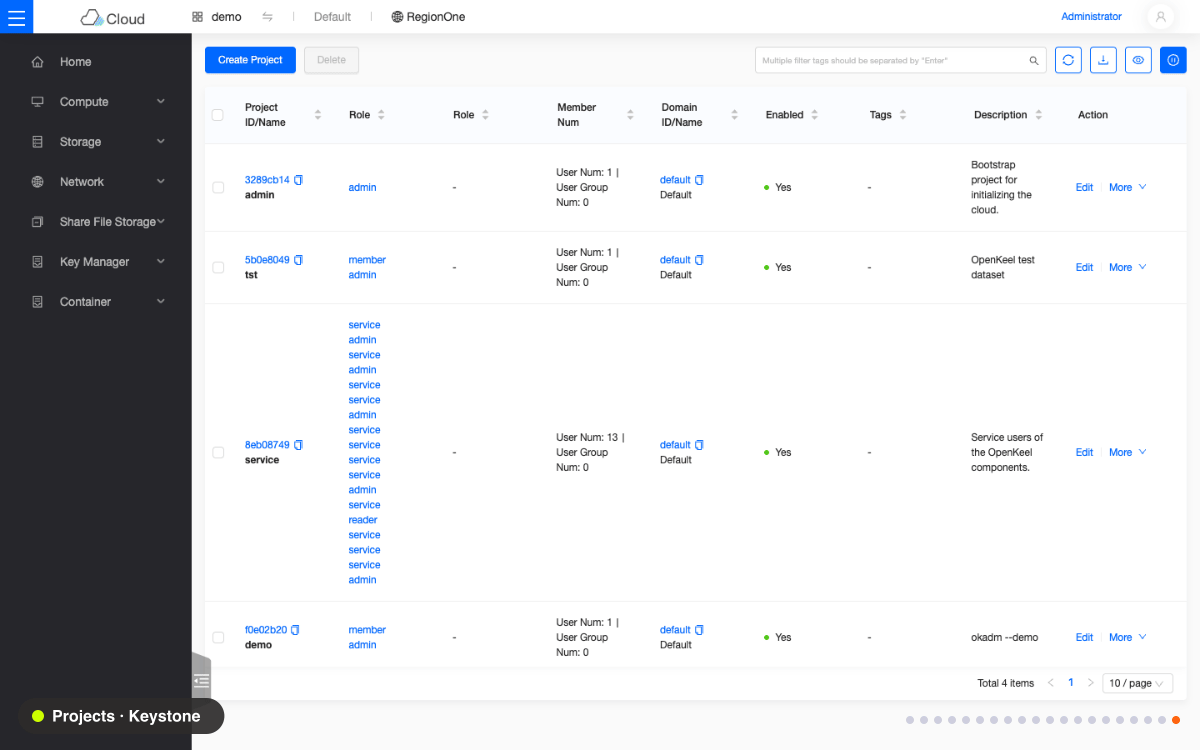
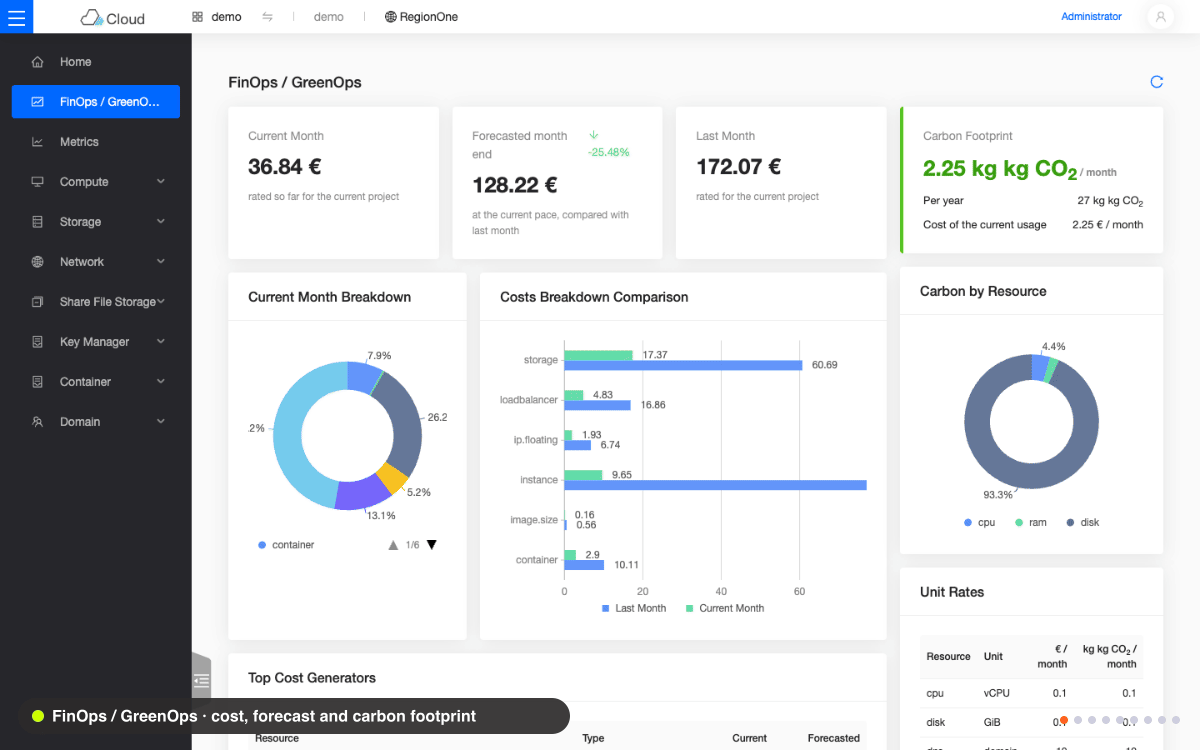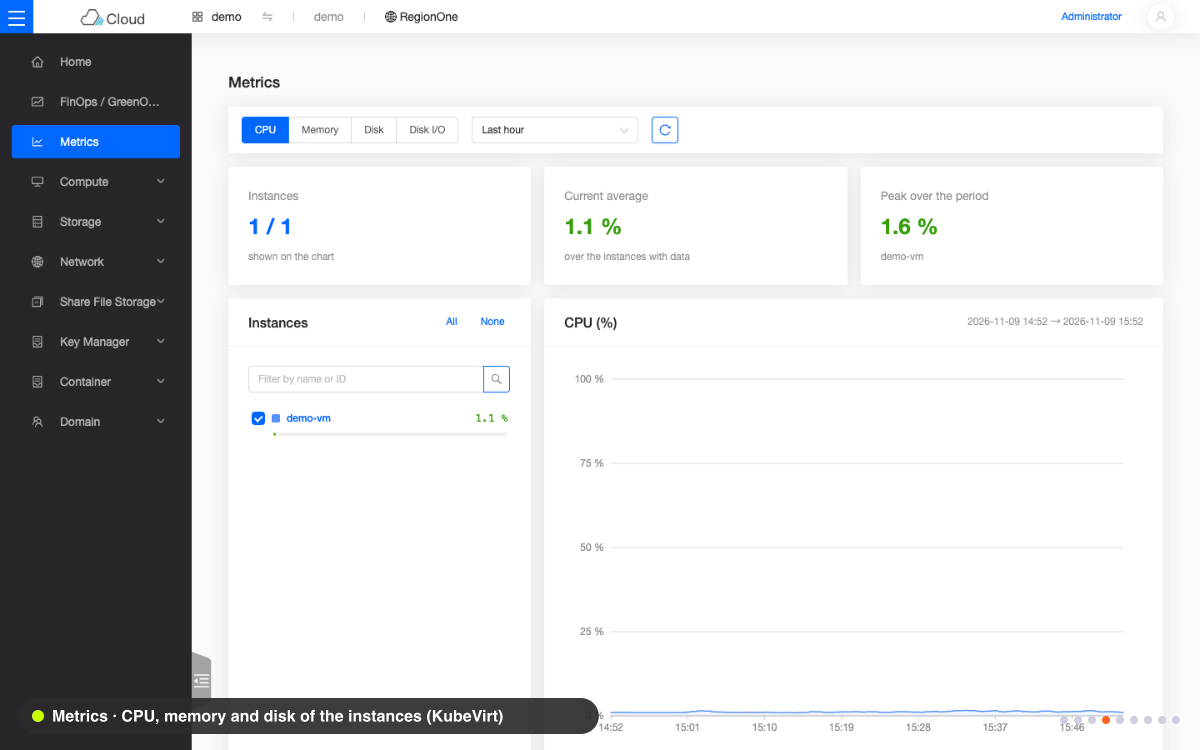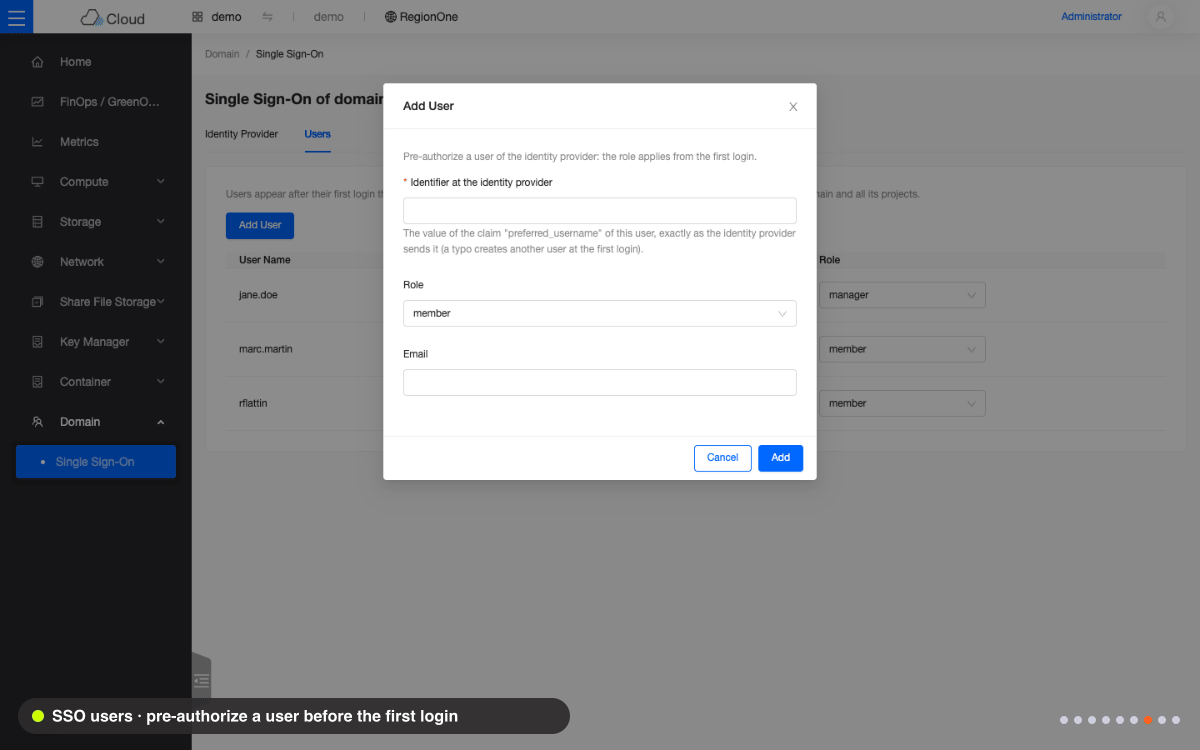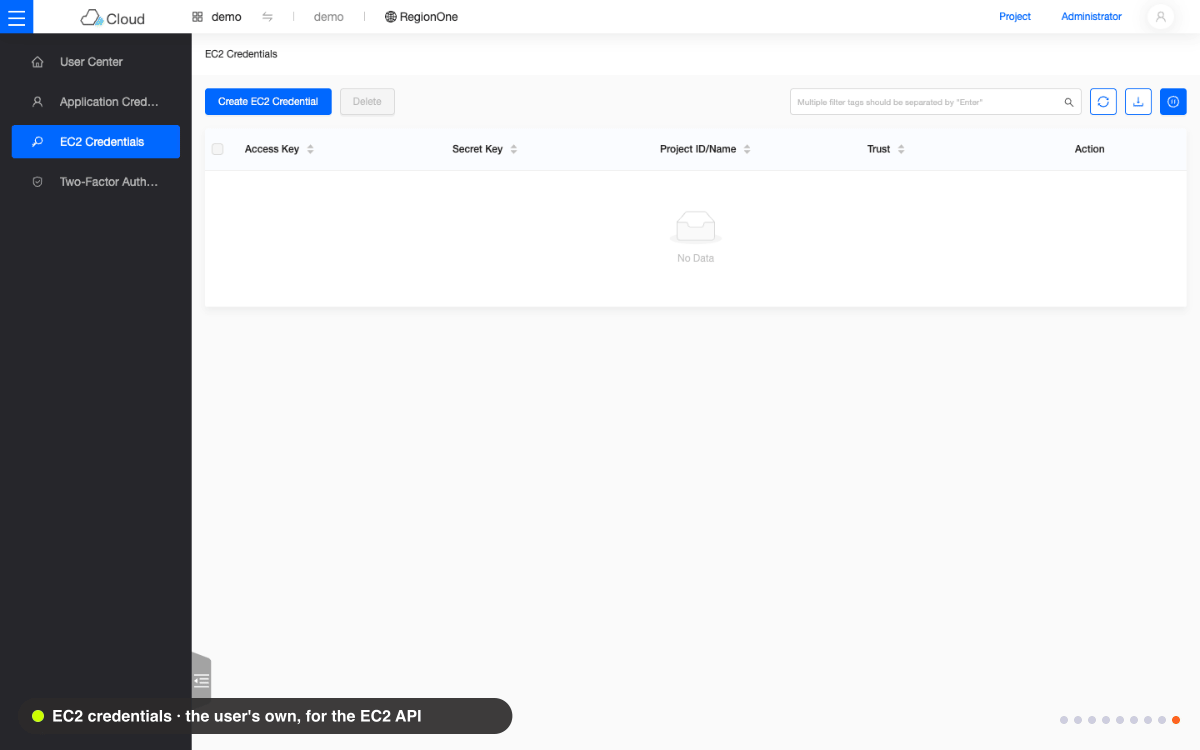
Kubernetes
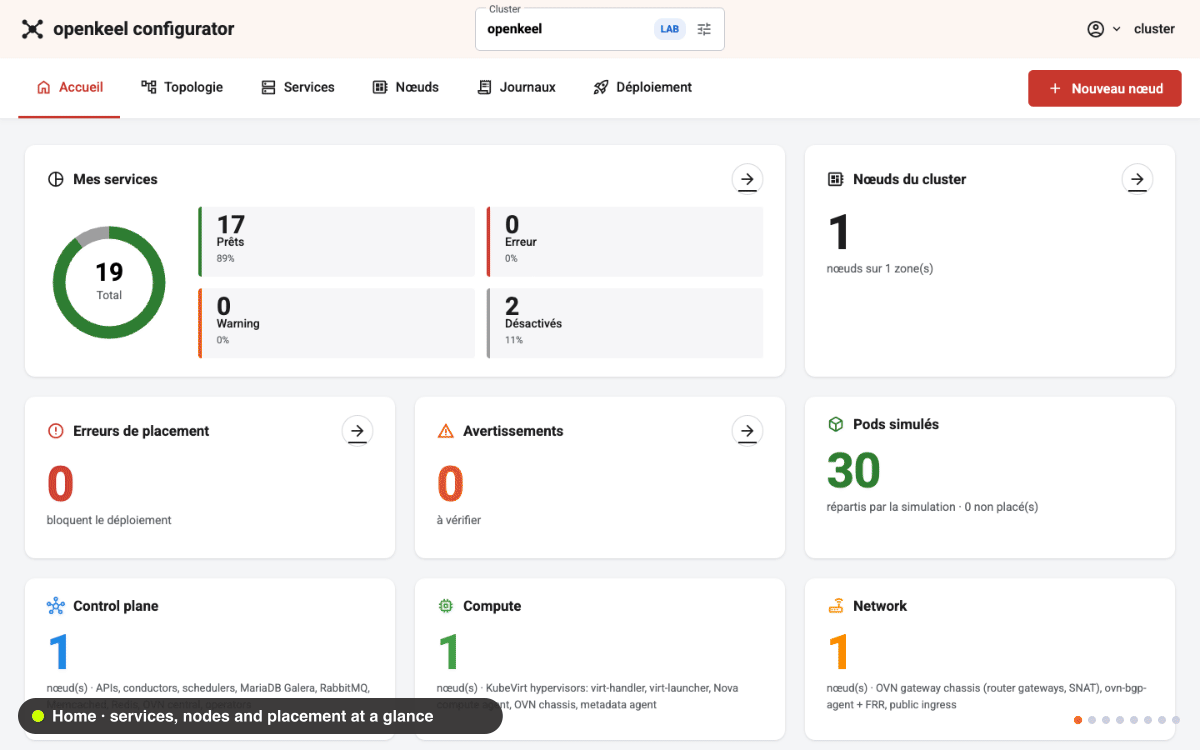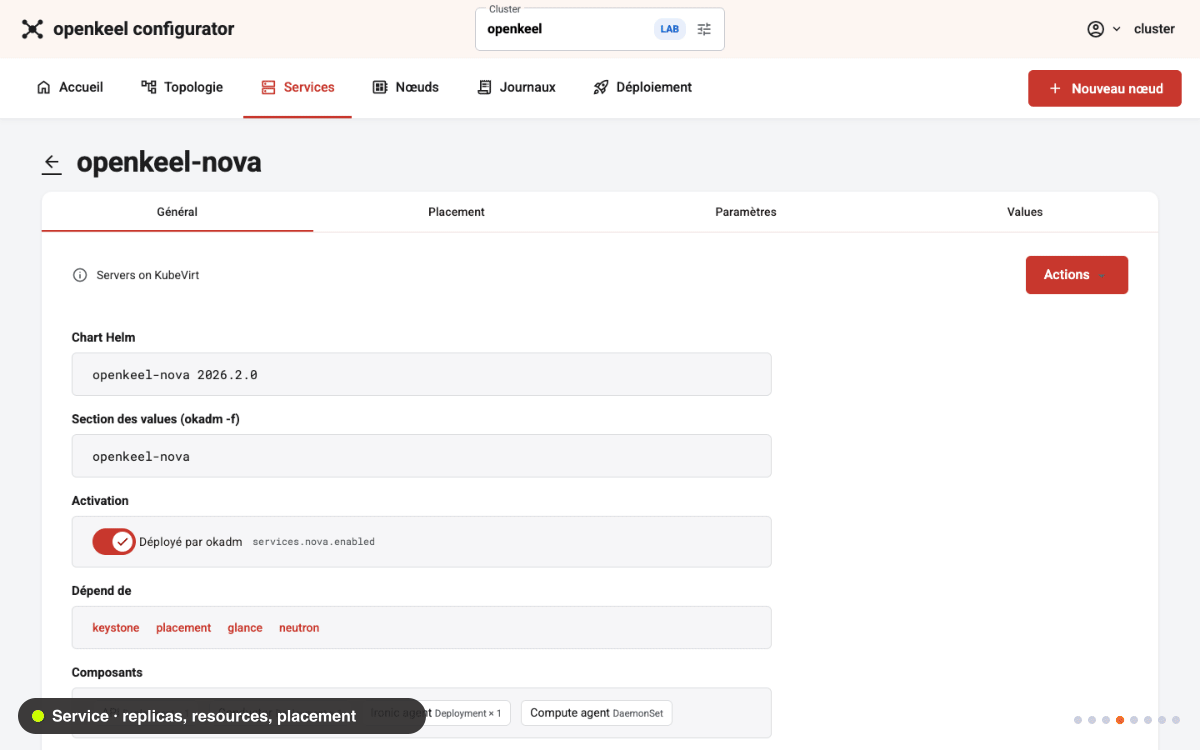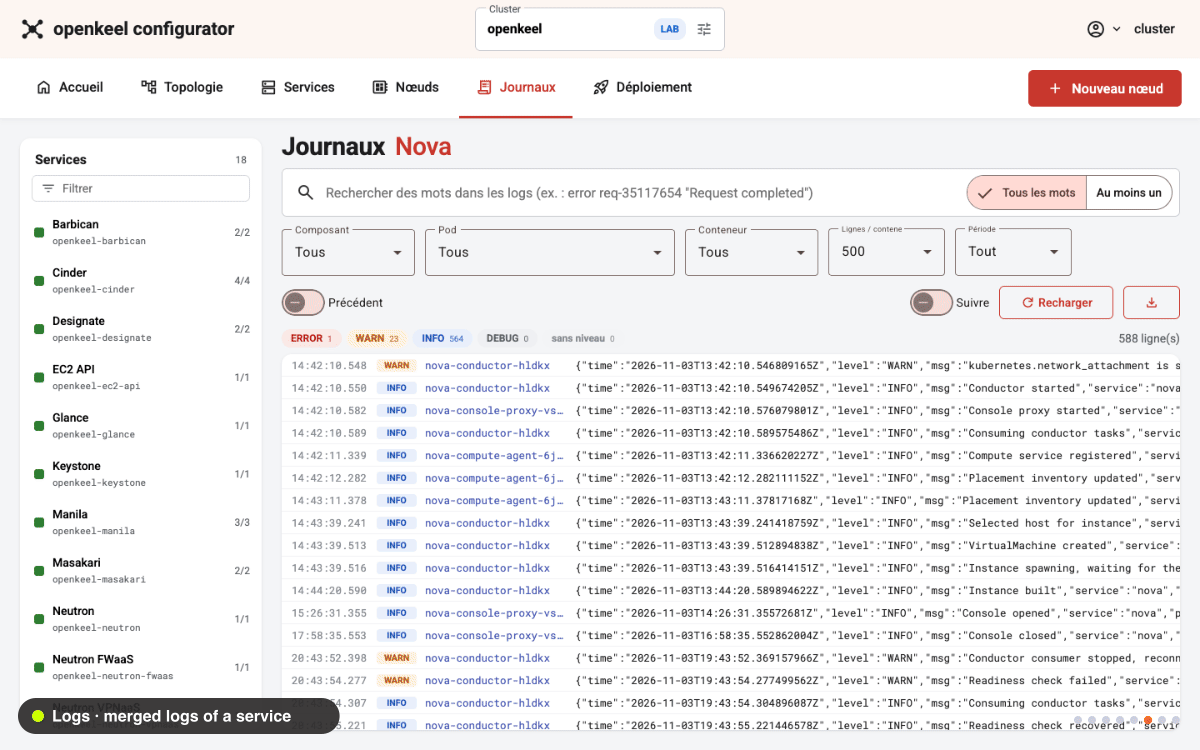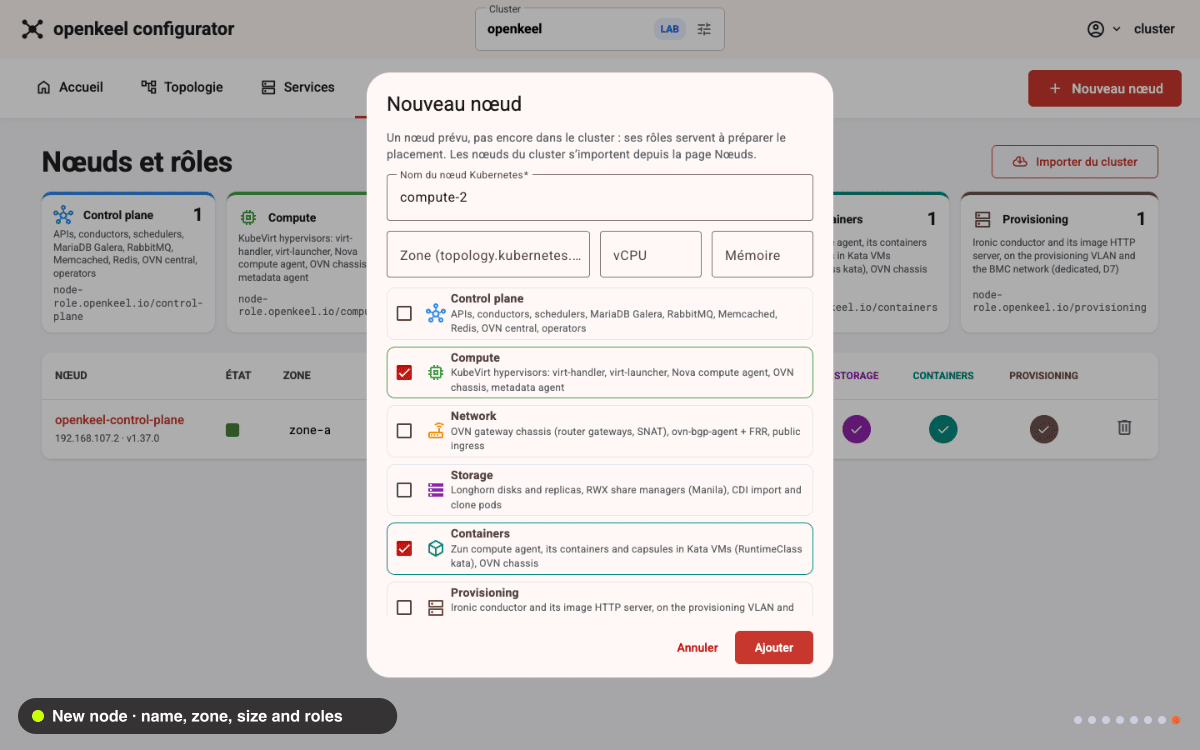
Chaque service est un Deployment ou un DaemonSet ; Kubernetes gère réplicas, redémarrages, configuration et secrets.
En savoir plusOpenKeel : la solution Cloud souveraine, française à portée européenne du groupe inherent Découvrir inherent
La solution Cloud souveraine, française à portée européenne du groupe inherent
OpenKeel construit un Cloud nativement multi-tenant à partir de technologies Cloud Native et open source et est lui-même open source sous licence Apache 2.0, conçu pour être SecNumCloud-ready. Ses API REST sont entièrement compatibles avec celles d'OpenStack : les mêmes modules, réécrits en Go, se déploient sur des clusters Kubernetes, et une ligne de commande rend le déploiement et la gestion du cycle de vie plug and play. OpenKeel est un cloud pensé à l'époque de l'IA et pour l'IA.
« Plateforme Cloud et Cloud Native moderne et souveraine, disposant d'un large écosystème »
OpenKeel est une solution du groupe inherent, groupe IT français expert en IA, cloud, cybersécurité et connectivité pour les entreprises et les collectivités (inherent.fr).
Bâti sur des logiciels open source et des standards ouverts, OpenKeel donne aux organisations un Cloud qu'elles maîtrisent : le code, le déploiement et les données restent entre leurs mains, sur l'infrastructure de leur choix en France et en Europe.
OpenKeel garde les contrats qui font la valeur de l'écosystème OpenStack (API REST, modèle de données MariaDB, messages RabbitMQ) et remplace leur implémentation Python par des services Go natifs Kubernetes.
Le plan de données n'est pas réécrit : il est confié à des projets Cloud Native éprouvés. Kubernetes orchestre, KubeVirt exécute les VMs, OVN porte les réseaux des tenants, CSI fournit les volumes.
OpenKeel réécrit le plan de contrôle et délègue le plan de données à des briques Kubernetes éprouvées.
Chaque service est un Deployment ou un DaemonSet ; Kubernetes gère réplicas, redémarrages, configuration et secrets.
En savoir plusNeutron écrit réseaux, routeurs, ACL et NAT dans OVN Northbound ; le réseau des VMs reste isolé de celui des pods.
En savoir plusLes instances Nova sont des VirtualMachines ; CDI importe les images Glance dans des volumes.
En savoir plusLes volumes Cinder tournent sur Rook-Ceph, Longhorn, NetApp, Huawei Dorado ou notre propre driver Pure Storage ; les partages Manila passent par NFS-Ganesha, S3 et Swift par Ceph RGW.
En savoir plusZun lance chaque conteneur dans sa microVM : un noyau par conteneur, son port Neutron comme seul réseau.
En savoir plusMasakari s'appuie sur Node Healthcheck et Self Node Remediation ; Designate publie par ExternalDNS.
En savoir plusLe modèle de Keystone (domaines, projets, rôles, policies) découpe le Cloud en tenants. Les tenants n'ont aucun accès à Kubernetes : seuls les services OpenKeel créent Pods, VMs et volumes.
Chaque NIC de VM est branchée sur son propre port Neutron dans OVN, sans interface sur le réseau des pods ; une garde CNI ferme les chemins vers le nœud. Manila crée une passerelle NFS dans le réseau du tenant, et Zun isole chaque conteneur dans une microVM.
SecNumCloud, la qualification de l'ANSSI, s'applique à un service et à son prestataire, pas à un logiciel. OpenKeel est conçu pour qu'un prestataire puisse qualifier un Cloud bâti dessus : il ne fait obstacle à aucune exigence technique, et il fournit les mécanismes et les preuves que l'audit demande.
Chaque exigence est suivie en toute transparence : ce qui est conforme aujourd'hui, ce qui est en cours et ce qu'il reste à faire évoluer, chacun avec sa preuve dans le code.
Un composant OpenKeel remplace l'original sans que les clients, SDK, Terraform, Tempest ni les services voisins voient la différence.
Les services d'OpenStack, spécifiés depuis leur code amont puis générés en Go, chacun avec sa reverse-spec, son diagramme et ses tests.
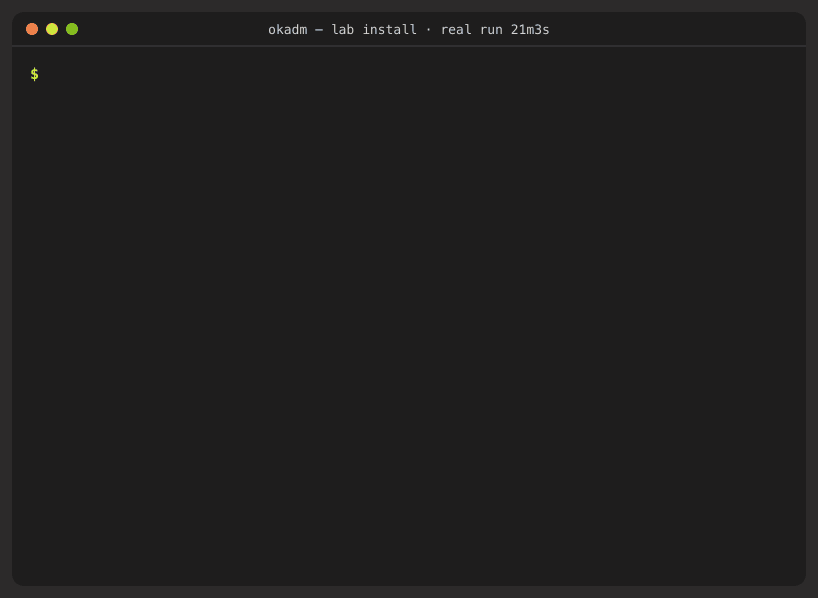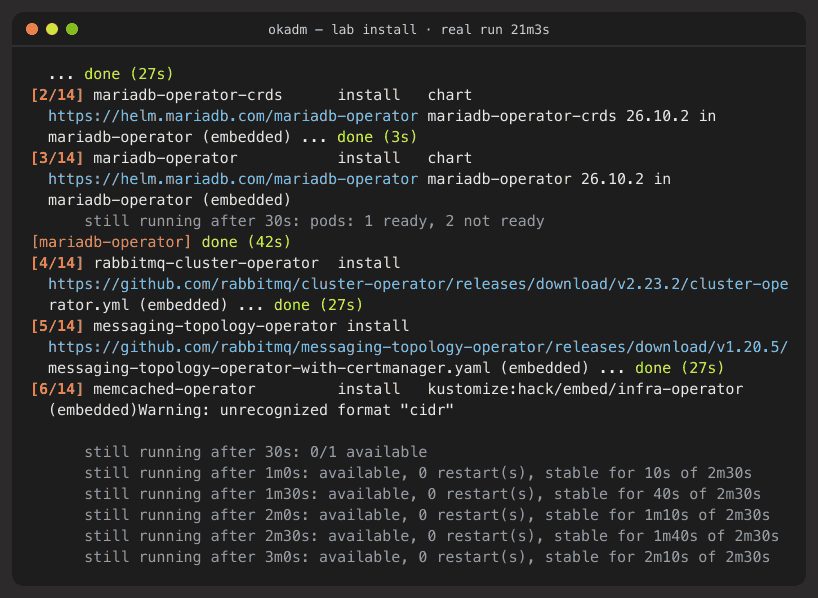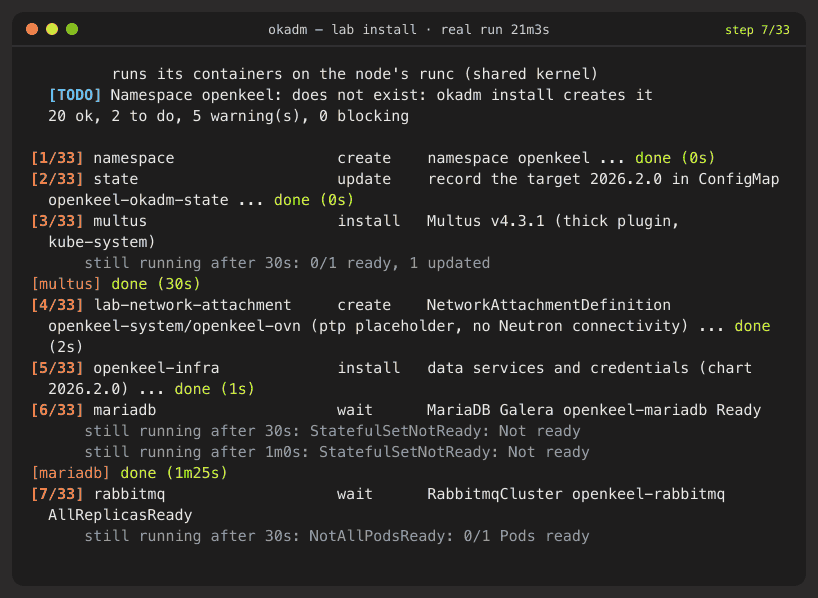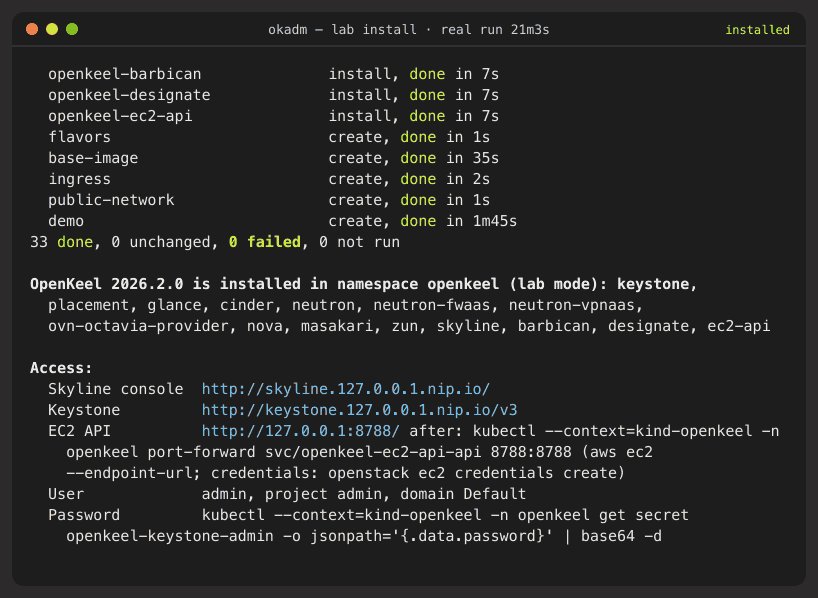
okadm est un binaire Go qui embarque client-go, le SDK Helm et les charts d'OpenKeel. Il vérifie le cluster, installe les opérateurs manquants, puis les services de données et les composants dans l'ordre des dépendances, et reprend où il s'est arrêté.
okadm plan    --mode lab                                # does the cluster fit? what is missing?
okadm install --mode lab --create-kind --ingress --demo  # kind cluster, Traefik, Skyline, demo project
okadm status                                            # version, Helm releases, pod state
okadm upgrade --version 2026.2.1 # one component at a timeLes réponses essentielles pour comprendre OpenKeel.
La solution Cloud souveraine, française à portée européenne du groupe inherent. Elle réécrit en Go les services d'OpenStack au-dessus de technologies Cloud Native (Kubernetes, OVN, KubeVirt, CSI). Ses API REST sont compatibles avec celles d'OpenStack et elle se déploie sur Kubernetes avec la CLI okadm.
Le groupe inherent, groupe IT français expert en IA, cloud, cybersécurité et connectivité pour les entreprises et les collectivités.
La licence Apache 2.0, celle d'OpenStack : le code peut être utilisé, modifié et redistribué, y compris commercialement, avec une concession explicite de brevets ; la licence et les mentions de droit d'auteur accompagnent chaque copie, et les modifications sont signalées comme telles.
SecNumCloud (ANSSI) qualifie un service et son prestataire, pas un logiciel. OpenKeel est conçu pour être SecNumCloud-ready : chaque flux interne en TLS, une piste d'audit CADF sur chaque API, le RBAC d'OpenStack, Barbican avec un HSM, l'isolation Kata des conteneurs, des images signées avec un SBOM sur un registre maîtrisé. Ce qui est conforme aujourd'hui et ce qui reste à faire évoluer, exigence par exigence, est sur SecNumCloud-ready.
Oui : chaque composant garde les chemins, paramètres, codes HTTP, corps d'erreur, microversions et policies de l'original. Clients, SDK, Terraform, Tempest et Skyline ne voient pas la différence. Les écarts connus sont listés dans le docs/CONFORMANCE.md de chaque module.
Endpoints, erreurs, interactions, scénarios et rewrite pack de chaque dépôt amont.
ParcourirVue d'ensemble, plateforme, par service, par protocole et placement sur les nœuds.
Voir les vuesLa présentation de référence du projet, en PowerPoint et en PDF.
Télécharger