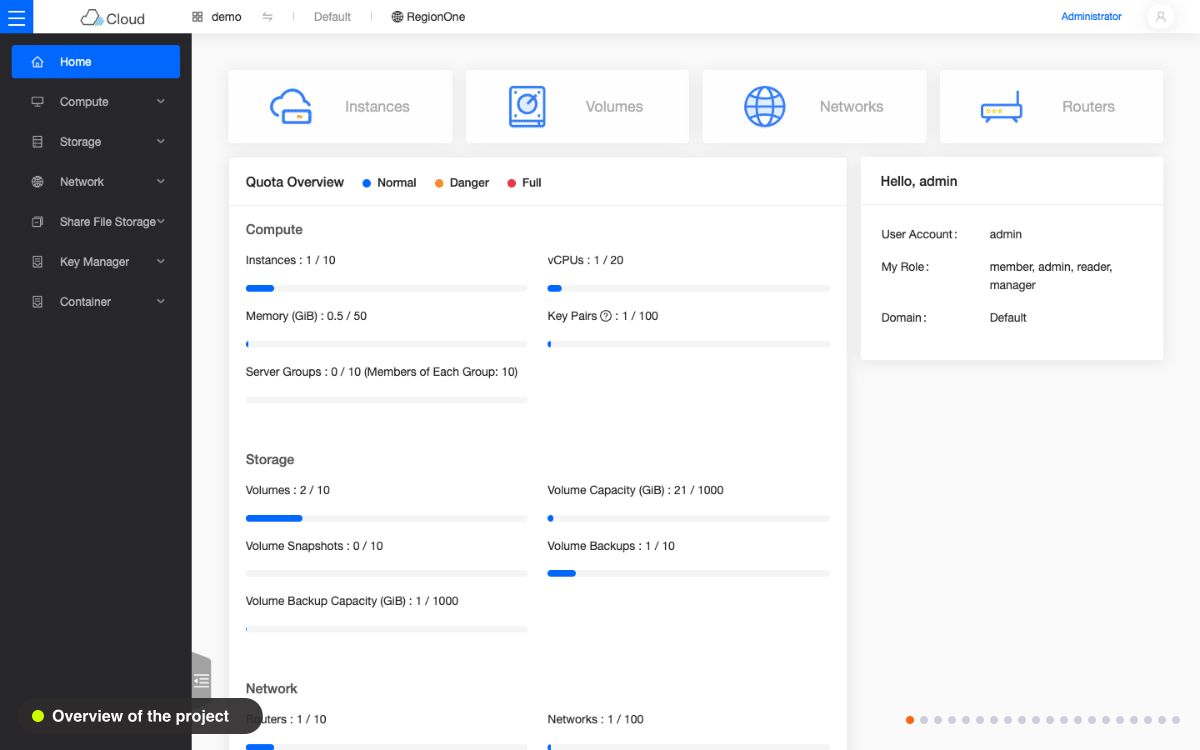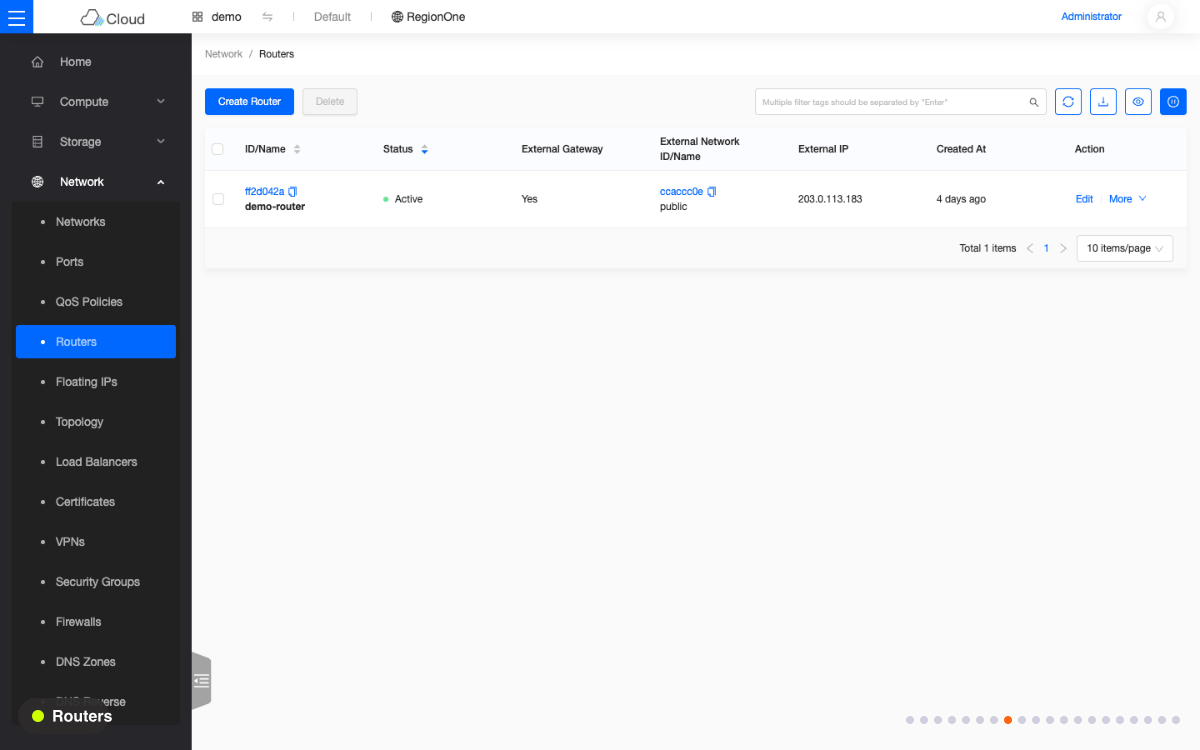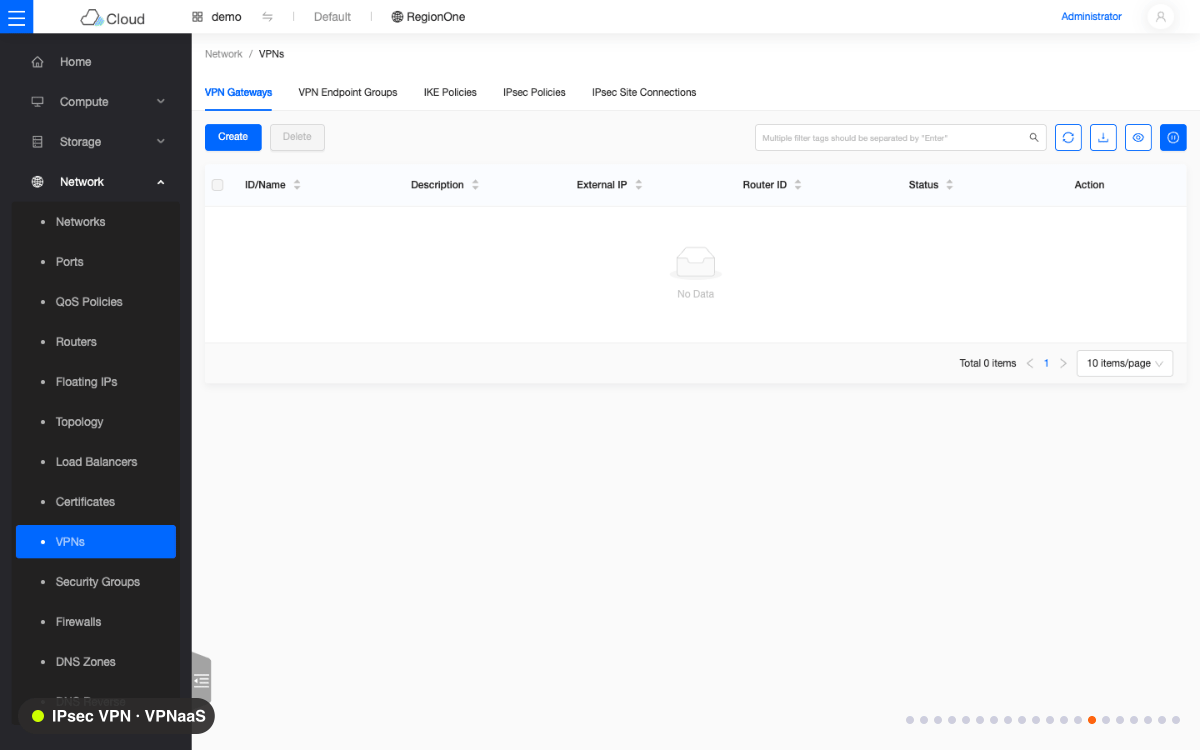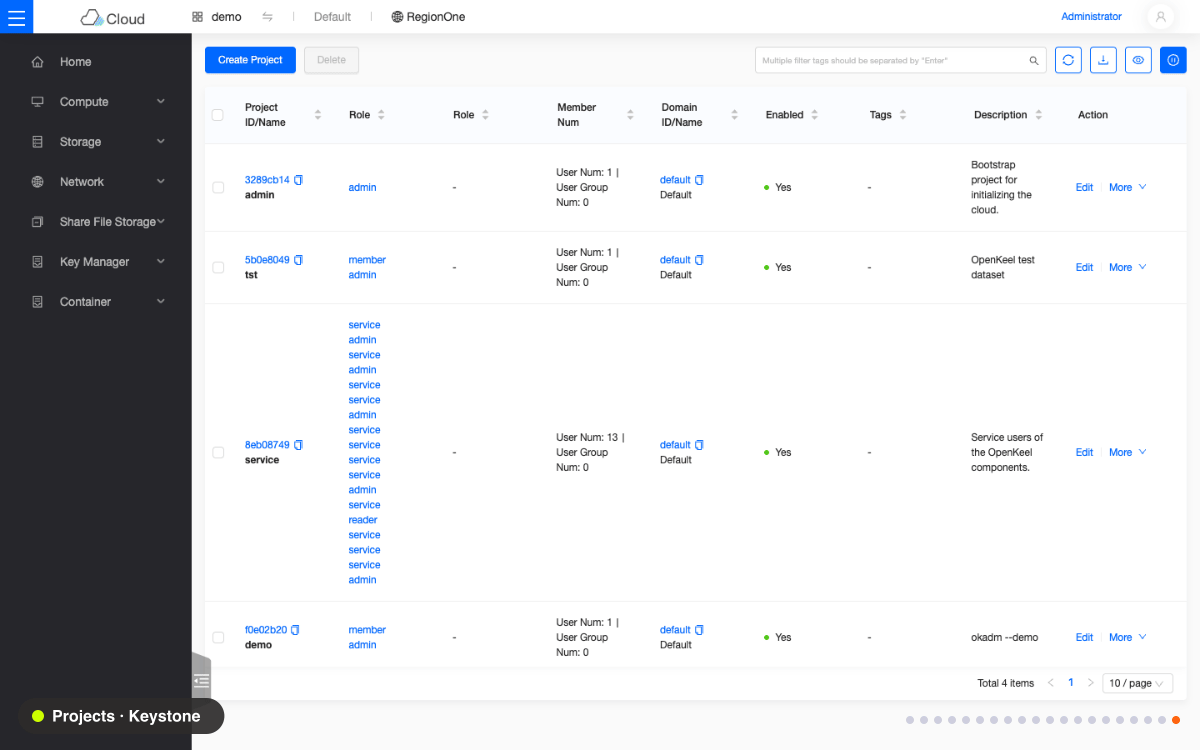
Kubernetes
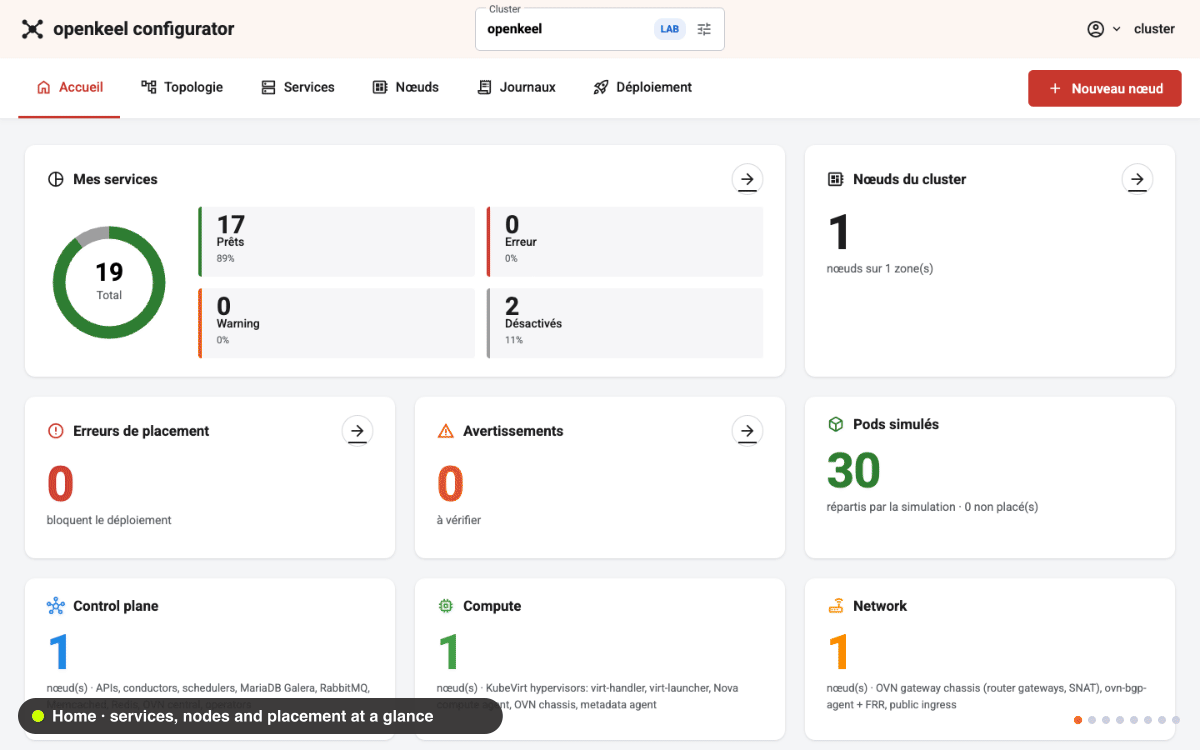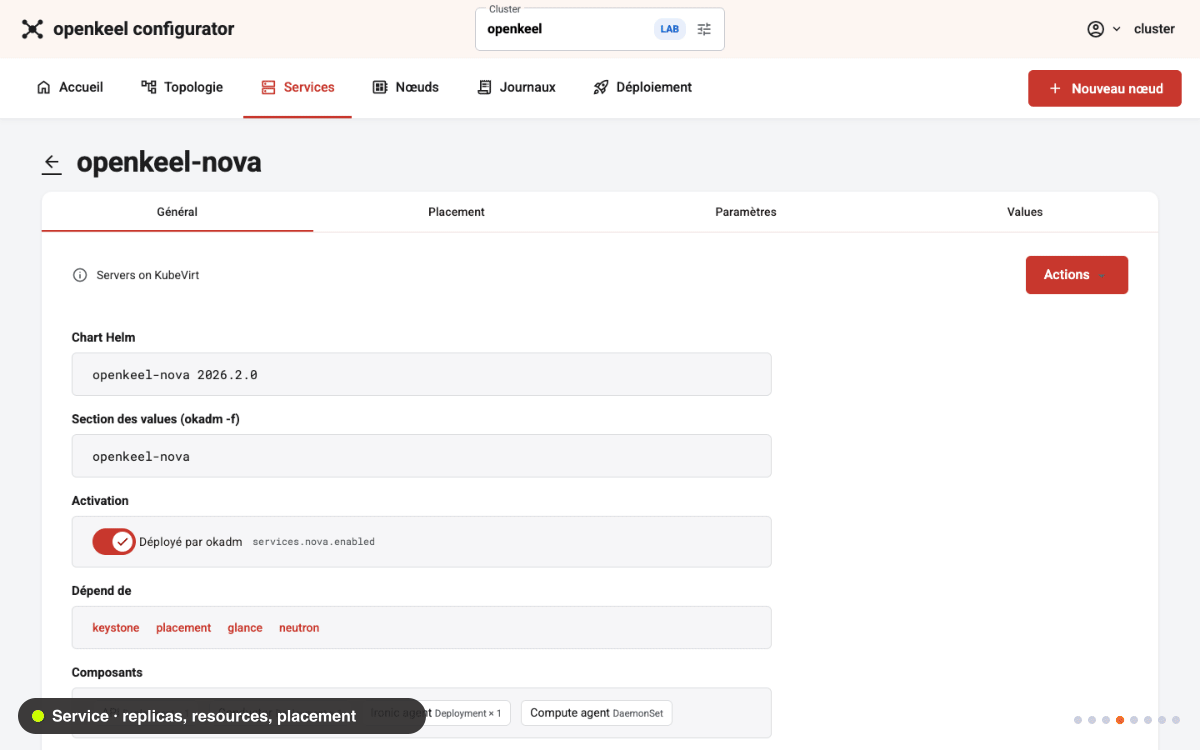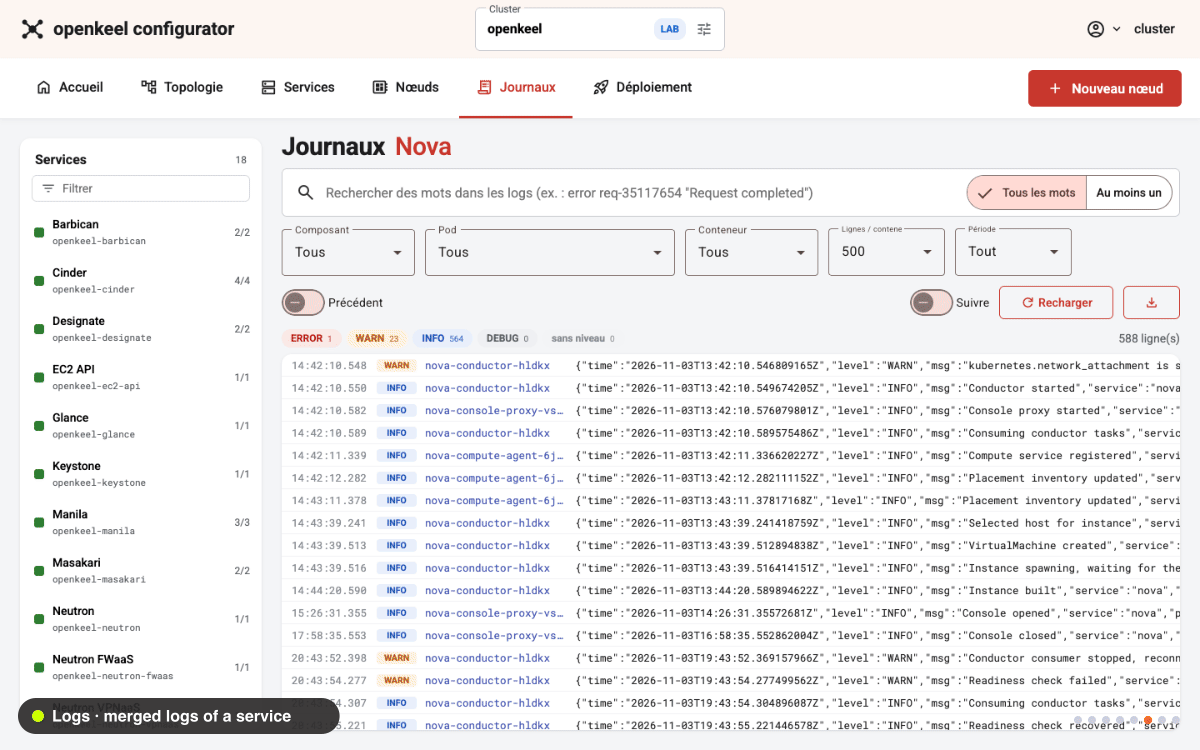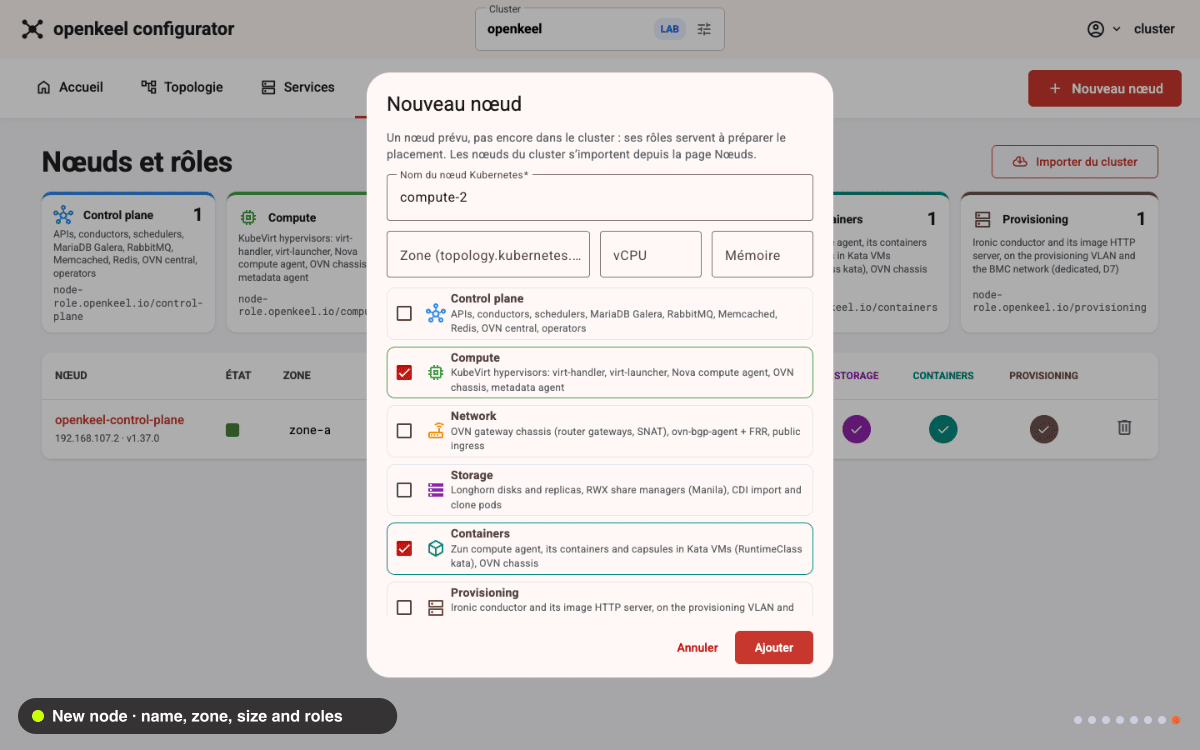
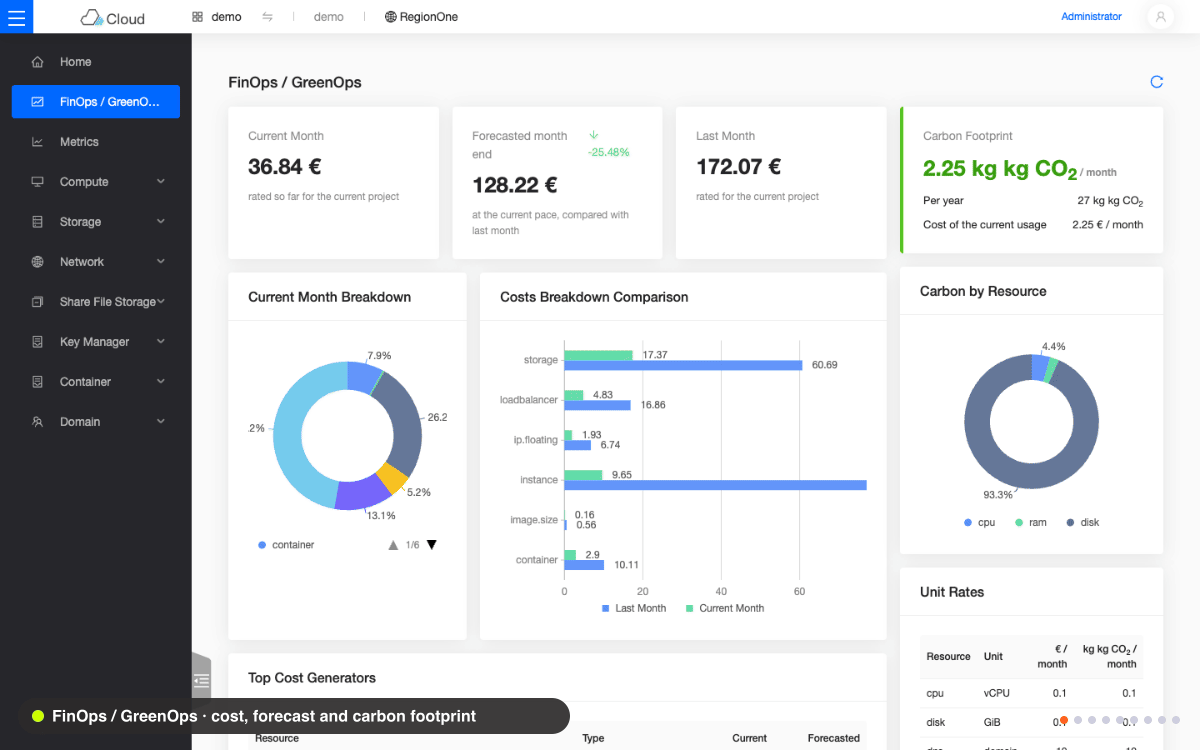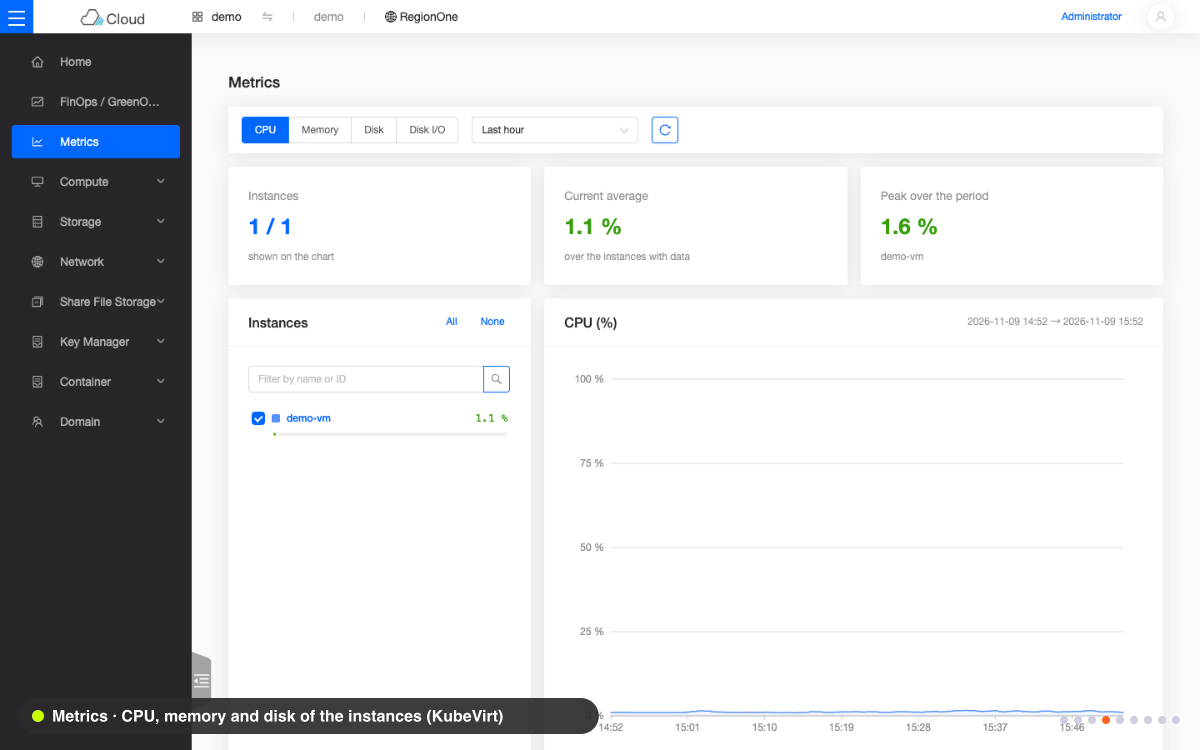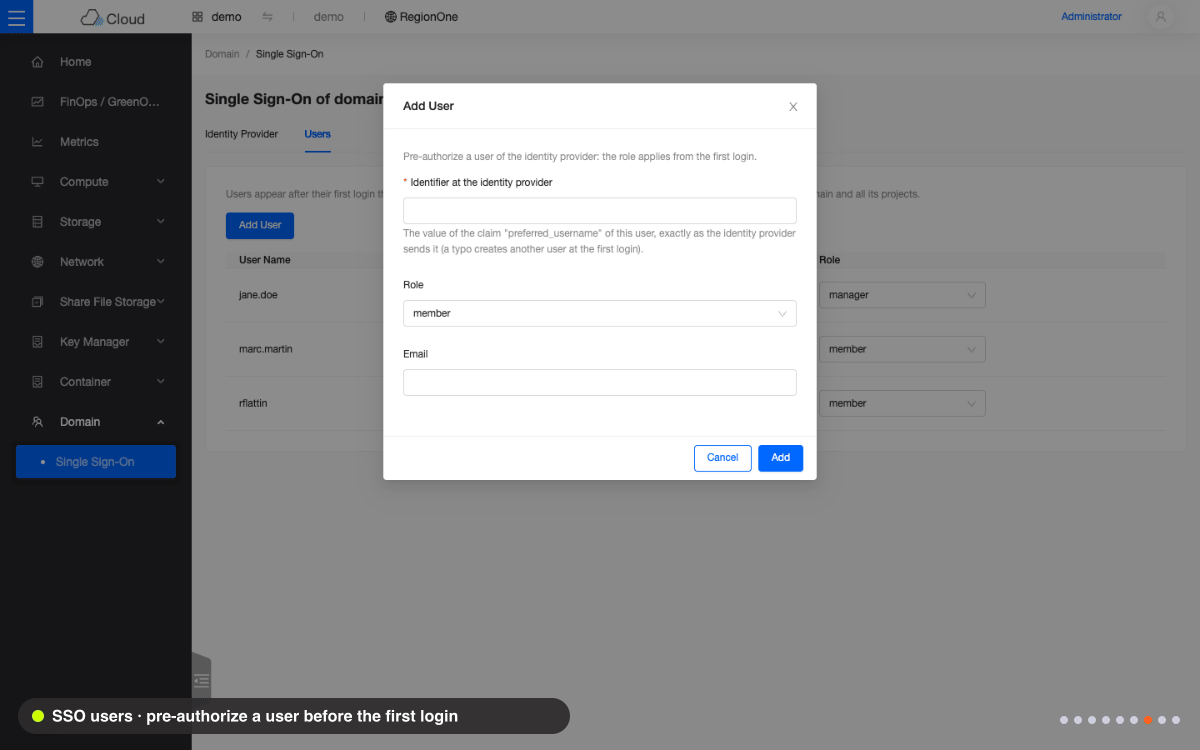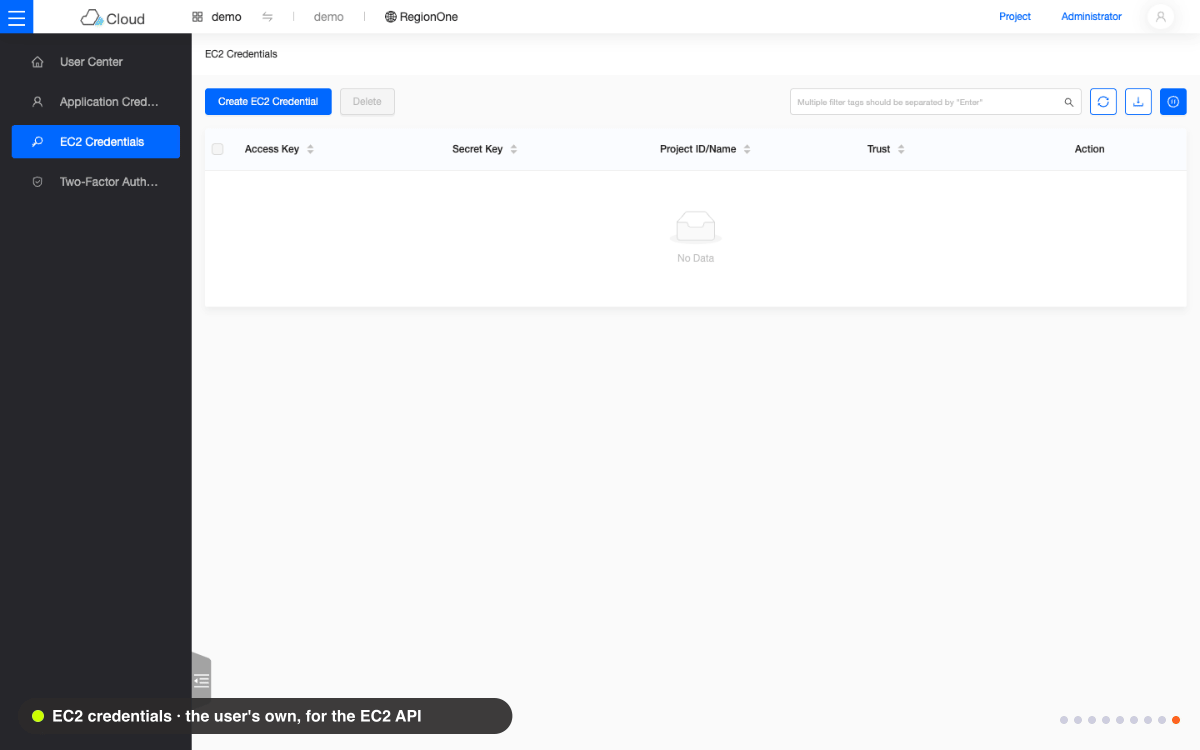
Cada servicio es un Deployment o un DaemonSet; Kubernetes gestiona las réplicas, los reinicios, la configuración y los secretos.
Más informaciónOpenKeel: la solución Cloud soberana, francesa y de alcance europeo, del grupo inherent Descubrir inherent
La solución Cloud soberana, francesa y de alcance europeo, del grupo inherent
OpenKeel construye un Cloud multi-tenant de forma nativa a partir de tecnologías Cloud Native y open source y es él mismo open source bajo la licencia Apache 2.0, diseñado para ser SecNumCloud-ready. Sus API REST son totalmente compatibles con las de OpenStack: los mismos módulos, reescritos en Go, se despliegan en clústeres Kubernetes, y una línea de comandos hace que el despliegue y la gestión del ciclo de vida sean plug and play. OpenKeel es un cloud pensado en la era de la IA y para la IA.
«Una plataforma Cloud y Cloud Native moderna y soberana, con un amplio ecosistema»
OpenKeel es una solución del grupo inherent, un grupo informático francés experto en IA, cloud, ciberseguridad y conectividad para empresas y organismos públicos (inherent.fr).
Construido sobre software open source y estándares abiertos, OpenKeel ofrece a las organizaciones un Cloud que controlan: el código, el despliegue y los datos permanecen en sus manos, en la infraestructura que elijan, en Francia y en Europa.
OpenKeel conserva los contratos que dan valor al ecosistema OpenStack (API REST, modelo de datos MariaDB, mensajes RabbitMQ) y sustituye su implementación en Python por servicios Go nativos de Kubernetes.
El plano de datos no se reescribe: se confía a proyectos Cloud Native probados. Kubernetes orquesta, KubeVirt ejecuta las VM, OVN transporta las redes de los tenants y CSI proporciona los volúmenes.
OpenKeel reescribe el plano de control y confía el plano de datos a componentes Kubernetes probados.
Cada servicio es un Deployment o un DaemonSet; Kubernetes gestiona las réplicas, los reinicios, la configuración y los secretos.
Más informaciónNeutron escribe redes, routers, ACL y NAT en OVN Northbound; la red de las VM permanece aislada de la red de Pods.
Más informaciónLas instancias de Nova son VirtualMachines; CDI importa las imágenes de Glance en volúmenes.
Más informaciónLos volúmenes de Cinder funcionan sobre Rook-Ceph, Longhorn, NetApp, Huawei Dorado o nuestro propio driver Pure Storage; los recursos compartidos de Manila pasan por NFS-Ganesha, S3 y Swift por Ceph RGW.
Más informaciónZun ejecuta cada contenedor en su propia microVM: un kernel por contenedor, con su puerto Neutron como única red.
Más informaciónMasakari se apoya en Node Healthcheck y Self Node Remediation; Designate publica a través de ExternalDNS.
Más informaciónEl modelo de Keystone (dominios, proyectos, roles, políticas) divide el Cloud en tenants. Los tenants no tienen acceso a Kubernetes: solo los servicios de OpenKeel crean Pods, VM y volúmenes.
Cada NIC de VM se conecta a su propio puerto Neutron en OVN, sin interfaz en la red de Pods; una protección CNI cierra los caminos hacia el nodo. Manila crea un gateway NFS dentro de la red del tenant y Zun aísla cada contenedor en una microVM.
SecNumCloud, la cualificación de la ANSSI, se aplica a un servicio y a su proveedor, no a un software. OpenKeel está diseñado para que un proveedor pueda cualificar un Cloud construido sobre él: no pone ningún obstáculo a los requisitos técnicos y aporta los mecanismos y las evidencias que exige la auditoría.
Cada requisito se sigue de forma abierta: lo que es conforme hoy, lo que está en curso y lo que queda por evolucionar, cada uno con su evidencia en el código.
Un componente de OpenKeel sustituye al original sin que los clientes, SDK, Terraform, Tempest ni los servicios vecinos lo noten.
Los servicios de OpenStack, especificados a partir de su código upstream y luego generados en Go, cada uno con su reverse-spec, su diagrama y sus pruebas.
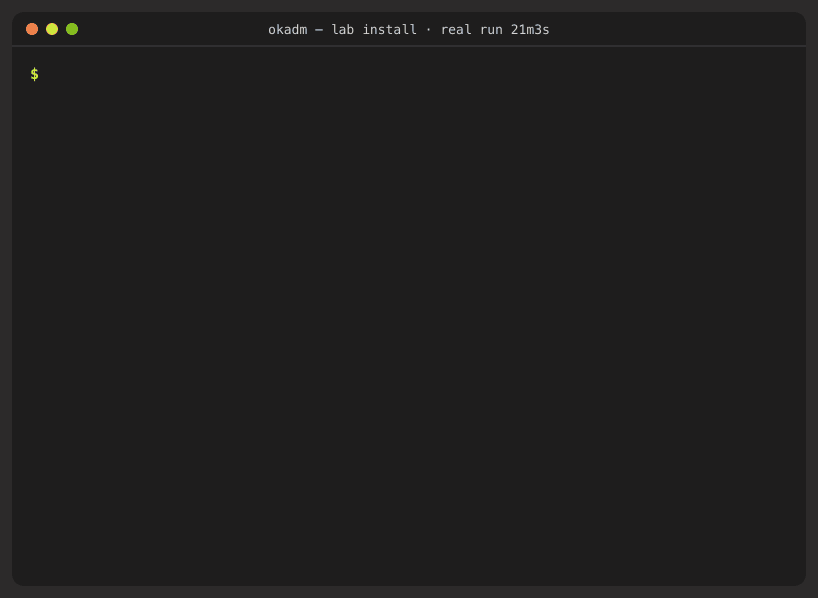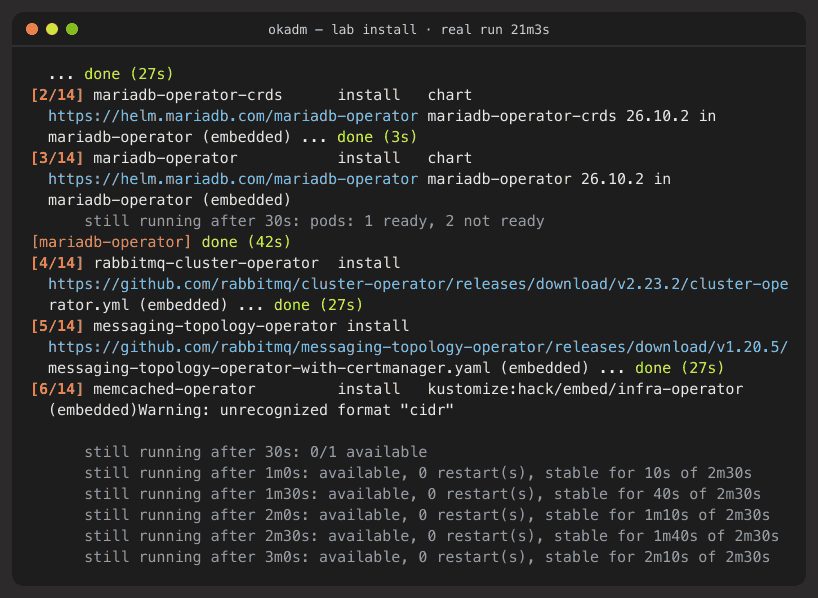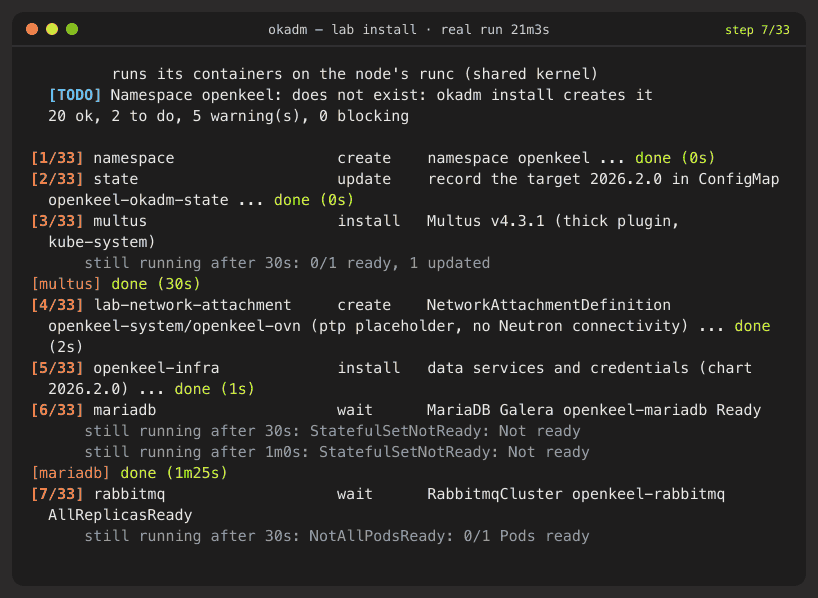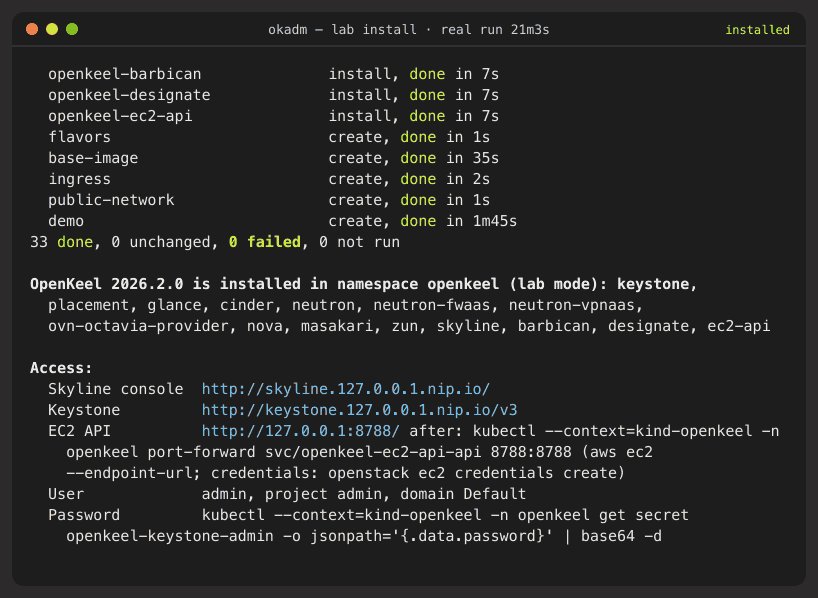
okadm es un binario Go que integra client-go, el SDK de Helm y los charts de OpenKeel. Comprueba el clúster, instala los operadores que faltan y después los servicios de datos y los componentes en orden de dependencias, y se reanuda donde se detuvo.
okadm plan    --mode lab                                # does the cluster fit? what is missing?
okadm install --mode lab --create-kind --ingress --demo  # kind cluster, Traefik, Skyline, demo project
okadm status                                            # version, Helm releases, pod state
okadm upgrade --version 2026.2.1 # one component at a timeLas respuestas esenciales para entender OpenKeel.
La solución Cloud soberana, francesa y de alcance europeo, del grupo inherent. Reescribe los servicios de OpenStack en Go sobre tecnologías Cloud Native (Kubernetes, OVN, KubeVirt, CSI). Sus API REST son compatibles con las de OpenStack y se despliega en Kubernetes con la CLI okadm.
El grupo inherent, un grupo informático francés experto en IA, cloud, ciberseguridad y conectividad para empresas y organismos públicos.
La licencia Apache 2.0, la de OpenStack: el código puede usarse, modificarse y redistribuirse, también comercialmente, con una concesión explícita de patentes; la licencia y los avisos de copyright acompañan cada copia, y los cambios se señalan como tales.
SecNumCloud (ANSSI) cualifica un servicio y a su proveedor, no un software. OpenKeel está diseñado para ser SecNumCloud-ready: cada flujo interno en TLS, una pista de auditoría CADF en cada API, el RBAC de OpenStack, Barbican con un HSM, aislamiento Kata para los contenedores, imágenes firmadas con un SBOM en un registro controlado. Lo que hoy es conforme y lo que queda por evolucionar, requisito por requisito, está en SecNumCloud-ready.
Sí: cada componente conserva las rutas, parámetros, códigos HTTP, cuerpos de error, microversiones y políticas del original. Los clientes, SDK, Terraform, Tempest y Skyline no ven ninguna diferencia. Las diferencias conocidas se enumeran en el archivo docs/CONFORMANCE.md de cada módulo.
Endpoints, errores, interacciones, escenarios y rewrite pack de cada repositorio upstream.
ExplorarVista general, plataforma, por servicio, por protocolo y ubicación en los nodos.
Ver las vistasLa presentación de referencia del proyecto, en PowerPoint y PDF.
Descargar